
最新发布第124页

CVE-2017-9506: Atlassian Jira IconURIServlet – Cross-Site Scripting/Server-Side Request Forgery
漏洞标题 CVE-2017-9506: Atlassian Jira IconURIServlet - Cross-Site Scripting/Server-Side Request Forgery 漏洞描述 The Atlassian Jira IconUriServlet of the OAuth Plugin from version...
 2017年6月15日 23:12
CVE-2024-28986: SolarWinds Web Help Desk < 12.8.3 - Insecure Deserialization
漏洞标题 CVE-2024-28986: SolarWinds Web Help Desk < 12.8.3 - Insecure Deserialization 漏洞描述 SolarWinds Web Help Desk before version 12.8.3 contain a critical Java deserializa...
2024年12月27日 15:17CVE-2021-28377: Joomla! ChronoForums 2.0.11 – Local File Inclusion
漏洞标题 CVE-2021-28377: Joomla! ChronoForums 2.0.11 - Local File Inclusion 漏洞描述 Joomla! ChronoForums 2.0.11 avatar function is vulnerable to local file inclusion through unaut...
2021年5月19日 01:10CVE-2025-49001: Dataease JWT 认证绕过漏洞
漏洞标题 CVE-2025-49001: Dataease JWT 认证绕过漏洞 漏洞描述 CVE-2025-49001 是由于JWT校验机制错误导致攻击者可伪造JWT令牌绕过身份验证流程 fofa: body="/js/index-0.0.0-dataease.js...
2025年1月24日 10:55CVE-2025-30208: Vite – Arbitrary File Read
漏洞标题 CVE-2025-30208: Vite - Arbitrary File Read 漏洞描述 Vite, a provider of frontend development tooling, has a vulnerability in versions prior to 6.2.3, 6.1.2, 6.0.12, 5.4.15...
2025年5月29日 20:10CVE-2025-41393: Ricoh Web Image Monitor – Reflected XSS
漏洞标题 CVE-2025-41393: Ricoh Web Image Monitor - Reflected XSS 漏洞描述 A reflected cross-site scripting vulnerability exists in the laser printers and MFPs (multifunction printe...
2025年3月5日 19:33
[MRCTF2020]Ez_bypass – buu刷题笔记
打开题目就是一段代码,我们稍微美化一下,看的清楚点 I put something in F12 for you include 'flag.php'; $flag='MRCTF{xxxxxxxxxxxxxxxxxxxxxxxxx}'; if(isset($_GET['gg'])&&isset...

 2022年4月19日 21:39

[极客大挑战 2019]Upload – buu刷题笔记
[极客大挑战 2019]Upload 题目打开是一个文件上次功能点 首次常规操作二话不说先上传一个一句话木马。 <?php @eval($_POST['123'])?> 页面提示被拦截,并显示not image 那我们进行抓包修...
2022年4月14日 19:32
一个脚本让你的app自动吐出密钥信息
### 背景 安全小天地某个私密项目中涉及到一个app的测试,打开一看,证书校验--不让抓包,信息加密-无法篡改,遇到这种情况怎么,正常我这种小菜鸡都是直接放弃了,奈何厂家奖金给的高啊,我还...
2022年3月10日 23:36CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting
漏洞标题 CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting 漏洞描述 WordPress Raygun4WP 1.8.0 contains a reflected cross-site scripting vulnerability via sendtes...
2017年11月21日 22:52CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection
漏洞标题 CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection 漏洞描述 SQL injection vulnerability in Nagios XI before version 5.11.3 via the bulk modification tool. PoC代码
2023年8月17日 19:43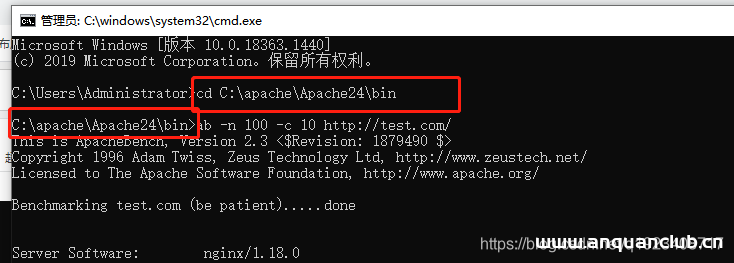
Apache压力测试工具的安装使用_Linux
这篇文章主要介绍了Apache压力测试工具—安装并进行并发接口测试的实现,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.下载 进入apache官网 ht...
2022年6月29日 21:25CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 – Local File Inclusion
漏洞标题 CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 - Local File Inclusion 漏洞描述 Oracle GlassFish Server Open Source Edition 4.1 is vulnerable to both aut...
2017年5月5日 18:27CVE-2017-11444: Subrion CMS <4.1.5.10 - SQL Injection
漏洞标题 CVE-2017-11444: Subrion CMS <4.1.5.10 - SQL Injection 漏洞描述 Subrion CMS before 4.1.5.10 has a SQL injection vulnerability in /front/search.php via the $_GET array. P...
2017年4月27日 13:21CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting
漏洞标题 CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting 漏洞描述 WordPress Quiz and Survey Master plugin prior to 7.1.14 contains a cross-site s...
2021年5月25日 01:21Adobe ColdFusion /CFIDE/adminapi/accessmanager.cfc 代码执行漏洞(CVE-2023-29300)
漏洞标题 Adobe ColdFusion /CFIDE/adminapi/accessmanager.cfc 代码执行漏洞(CVE-2023-29300) 漏洞描述 Adobe ColdFusion 是 Adobe 公司开发的用于 Web 应用程序开发的商业应用程序服务器。...
2023年12月29日 01:12
2026年9月17日 11:45
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

