
最新发布第129页

CVE-2010-1354: Joomla! Component VJDEO 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1354: Joomla! Component VJDEO 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the VJDEO (com_vjdeo) component 1.0 and 1.0.1 for Joomla!...
 2010年10月9日 07:34
CVE-2024-3742: Electrolink FM/DAB/TV Transmitter (controlloLogin.js) – Credentials Disclosure
漏洞标题 CVE-2024-3742: Electrolink FM/DAB/TV Transmitter (controlloLogin.js) - Credentials Disclosure 漏洞描述 Electrolink transmitters store credentials in clear-text. Use of the...
2024年1月10日 23:09CVE-2021-25114: WordPress Paid Memberships Pro <2.6.7 - Blind SQL Injection
漏洞标题 CVE-2021-25114: WordPress Paid Memberships Pro <2.6.7 - Blind SQL Injection 漏洞描述 WordPress Paid Memberships Pro plugin before 2.6.7 is susceptible to blind SQL inje...
2021年2月10日 23:59CVE-2022-29455-headless: WordPress Elementor Website Builder <= 3.5.5 - DOM Cross-Site Scripting
漏洞标题 CVE-2022-29455-headless: WordPress Elementor Website Builder <= 3.5.5 - DOM Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin 3.5.5 and prior con...
2022年9月24日 17:16CVE-2020-14181: Jira Server and Data Center – Information Disclosure
漏洞标题 CVE-2020-14181: Jira Server and Data Center - Information Disclosure 漏洞描述 Jira Server and Data Center is susceptible to information disclosure. An attacker can enumera...
2020年1月19日 06:25CVE-2016-4437: Apache Shiro 1.2.4 Cookie RememberME – Deserial Remote Code Execution Vulnerability
漏洞标题 CVE-2016-4437: Apache Shiro 1.2.4 Cookie RememberME - Deserial Remote Code Execution Vulnerability 漏洞描述 Apache Shiro before 1.2.5, when a cipher key has not been confi...
2016年11月14日 13:07CVE-2008-7269: UC Gateway Investment SiteEngine v5.0 – Open Redirect
漏洞标题 CVE-2008-7269: UC Gateway Investment SiteEngine v5.0 - Open Redirect 漏洞描述 Open redirect vulnerability in api.php in SiteEngine 5.x allows user-assisted remote attacker...
2008年3月23日 01:49
Docker 启动Redis 并设置密码的操作_docker
这篇文章主要介绍了Docker 启动Redis 并设置密码的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 redis使用 redis version 5的apline(阿尔卑斯)镜像,小巧快速 新建...
2023年1月13日 21:25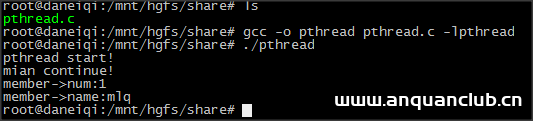
linux创建线程之pthread_create的具体使用_Linux
这篇文章主要介绍了linux创建线程之pthread_create的具体使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 pthr...
2023年12月23日 20:18CVE-2021-37305: Jeecg Boot <= 2.4.5 - Sensitive Information Disclosure
漏洞标题 CVE-2021-37305: Jeecg Boot <= 2.4.5 - Sensitive Information Disclosure 漏洞描述 Jeecg Boot <= 2.4.5 API interface has unauthorized access and leaks sensitive informa...
2021年6月19日 18:18CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 – Local File Inclusion
漏洞标题 CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 - Local File Inclusion 漏洞描述 An Unauthenticated Path Traversal vulnerability exists in the /public/loaderphp f...
2024年2月27日 16:38
【新功能上线】安全小天地正式启用签到、积分等多项功能 同时创作系统增加分成
声明 安全小天地自搭建上线起,一直秉持免费公益为第一要义,网站内所有资源、文章均可通过签到,创作等方式获取积分进行获得,欢迎各位前来白嫖!!! 特色功能 安全小天地先正式上线启用签到...

 2023年1月17日 15:53
CVE-2017-14135: OpenDreambox 2.0.0 – Remote Code Execution
漏洞标题 CVE-2017-14135: OpenDreambox 2.0.0 - Remote Code Execution 漏洞描述 OpenDreambox 2.0.0 is susceptible to remote code execution via the webadmin plugin. Remote attackers ca...
2017年4月5日 00:04
Conti内部聊天记录暴露勒索软件团伙工作日常
在办公室或者远程工作,人力资源团队具有严格的招聘流程,还有绩效评估、职业发展和奖金,乍一听像是任何一个普通正规的软件开发团队。但这里要说的不是一家软件公司,而是Conti,最知名的勒索...
2022年3月16日 09:15
(1)为什么使用容器?解决什么问题?
今天给大家带来一个专题:docker轻松入门教程篇 前言 Docker,翻译过来就是码头工人 Docker是一个开源的应用容器引擎,让开发者可以打包他们的应用以及依赖包到一个可抑制的容器中,然后发布到...
2023年1月9日 11:51CVE-2022-29153: HashiCorp Consul/Consul Enterprise – Server-Side Request Forgery
漏洞标题 CVE-2022-29153: HashiCorp Consul/Consul Enterprise - Server-Side Request Forgery 漏洞描述 HashiCorp Consul and Consul Enterprise up to 1.9.16, 1.10.9, and 1.11 are suscept...
2022年12月12日 22:39
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

