
最新发布第133页
JFrog 披露PJSIP开源多媒体通信库的五个漏洞
3月1日,DevOps平台提供商JFrog安全研究团队披露了PJSIP中的五个安全漏洞,攻击者可以利用这些漏洞在运行使用该库的应用程序的设备上执行任意代码,或致使拒绝服务。PJSIP 是一个用 C 语言编写...

 2022年3月3日 18:11

CVE-2023-1263: Coming Soon & Maintenance < 4.1.7 - Unauthenticated Post/Page Access
漏洞标题 CVE-2023-1263: Coming Soon & Maintenance < 4.1.7 - Unauthenticated Post/Page Access 漏洞描述 The plugin does not restrict access to published and non protected post...
 2023年1月16日 01:43
CVE-2021-21287: MinIO Browser API – Server-Side Request Forgery
漏洞标题 CVE-2021-21287: MinIO Browser API - Server-Side Request Forgery 漏洞描述 MinIO Browser API before version RELEASE.2021-01-30T00-20-58Z contains a server-side request forge...
2021年11月24日 21:15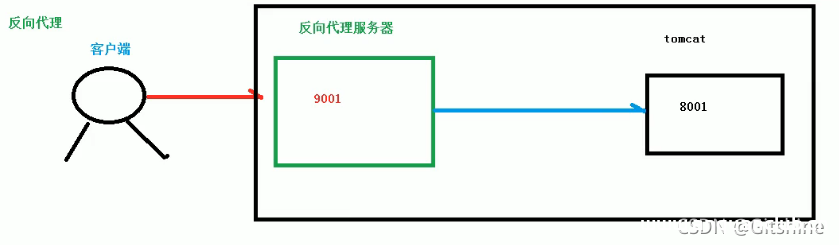
学习nginx基础知识_nginx
这篇文章主要介绍了nginx基础知识,文中运用了大量的图片和代码进行讲解,对相关知识感兴趣的小伙伴可以参考一下这篇文章 目录一.什么是nginx?二.nginx能干什么?2.1 什么是正向代理?2.2 ...
2022年6月15日 09:11
手机号注册过哪些网站,教你一键查询。
换手机号对于大家来说是一个“老大难”的问题,首先是不知道自己绑定了多少个网站,一个个去想太麻烦,今天就教大家两个查询手机绑定的小技巧。 方法一:reg007网站查询 如果你有电脑,可以打开...
2023年1月13日 20:03CVE-2023-1880: Phpmyfaq v3.1.11 – Cross-Site Scripting
漏洞标题 CVE-2023-1880: Phpmyfaq v3.1.11 - Cross-Site Scripting 漏洞描述 Phpmyfaq v3.1.11 is vulnerable to reflected XSS in send2friend because the 'artlang' parameter is...
2023年6月1日 06:55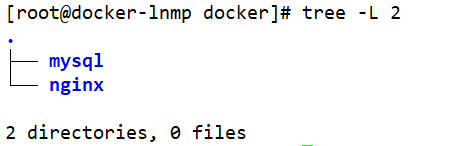
docker部署lnmp-wordpress的实现步骤_docker
本文主要介绍了docker部署lnmp-wordpress的实现步骤,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录一、实验环境二、安装docker源三、安装docker四...
2022年6月15日 09:02(CVE-2021-21975) vRealize Operations Manager API 请求伪造漏洞
漏洞标题 (CVE-2021-21975) vRealize Operations Manager API 请求伪造漏洞 漏洞描述 (CVE-2021-21975) vRealize Operations Manager API 请求伪造漏洞 PoC代码 暂无
2021年12月2日 22:32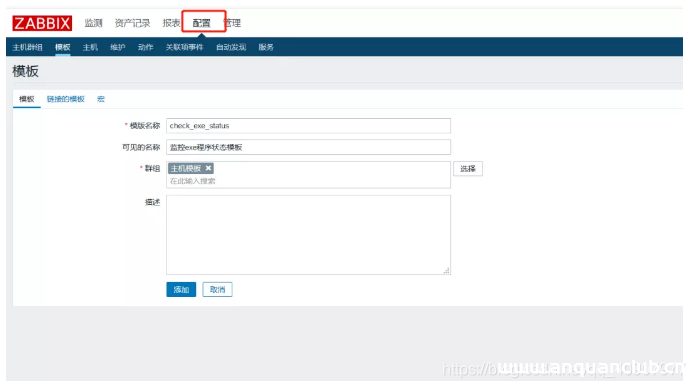
Zabbix 结合 bat 脚本实现多个应用程序状态监控的方法_zabbix
这篇文章主要介绍了Zabbix 结合 bat 脚本实现多个应用程序状态监控,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 场景模拟: 国内有部分企业需...
2022年9月17日 20:54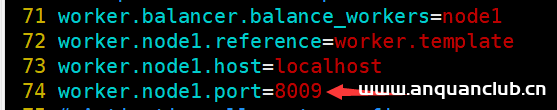
Apache结合Tomcat实现动静分离的方法_Tomcat
这篇文章主要介绍了Apache结合Tomcat实现动静分离的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 实验环境 Apache和Tomcat均安装在IP地址...
2022年10月30日 20:13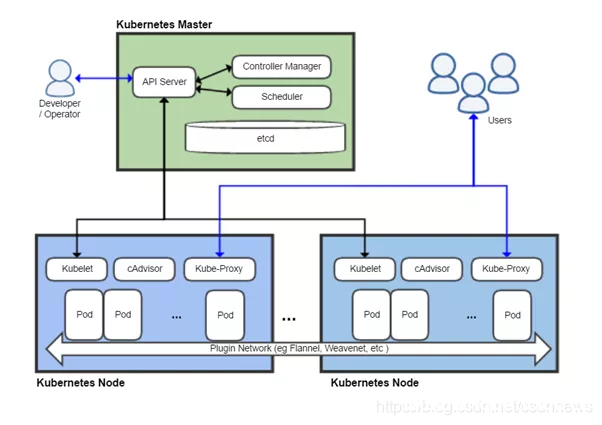
被弃用的 Docker 会被 Podman 取代吗_docker
Docker 是一种以容器化的方式打包、分发和部署应用程序的方式。自 2013 年 3 月 13 日初始版本发布以来,Docker 已成为容器业界的事实标准。而Kubernetes 是一款由 Google 开发的开源容器编排系...
2022年11月23日 20:07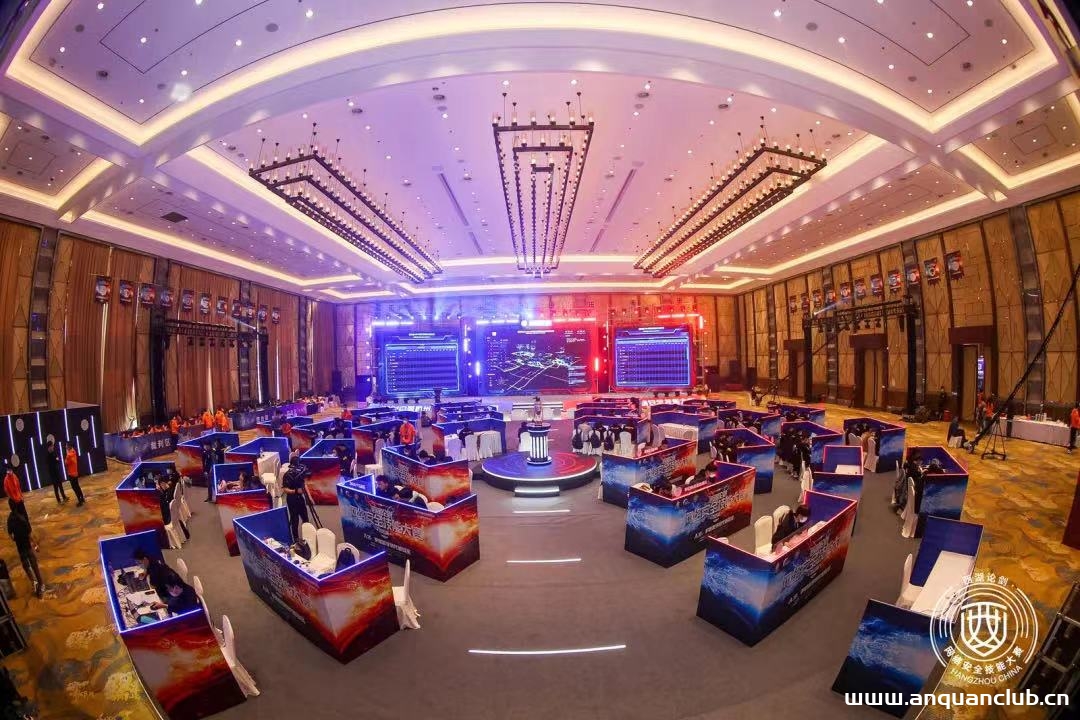
“最强王者”诞生 西湖论剑·第五届中国杭州网络安全技能大赛圆满落幕
随着最终比赛成绩的全部出炉,3月12日下午3点,西湖论剑·第五届中国杭州网络安全技能大赛决赛进入最高潮的颁奖典礼环节,各个奖项尘埃落定,大赛圆满落幕。 当天参加颁奖典礼的领导有杭州...
2022年3月16日 09:16
docker用root进入容器的操作_docker
这篇文章主要介绍了docker用root进入容器的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先运行docker容器 运行命令是root用户 sudo docker exec -it -u root ec33...
2022年7月6日 20:25
[极客大挑战 2019]HardSQL – buu刷题笔记
[极客大挑战 2019]HardSQL(主要记录一下自己做题的思路)题目:打开环境,得到: 有两道类似的sql注入题目,可以参考一下 废话不多说,都说了是hardsql了,直接fuzz测试一下,可以看到有很多还...
2023年1月13日 20:01CVE-2022-0867: WordPress ARPrice <3.6.1 - SQL Injection
漏洞标题 CVE-2022-0867: WordPress ARPrice <3.6.1 - SQL Injection 漏洞描述 WordPress ARPrice plugin prior to 3.6.1 contains a SQL injection vulnerability. It fails to properly sa...
2022年12月6日 01:57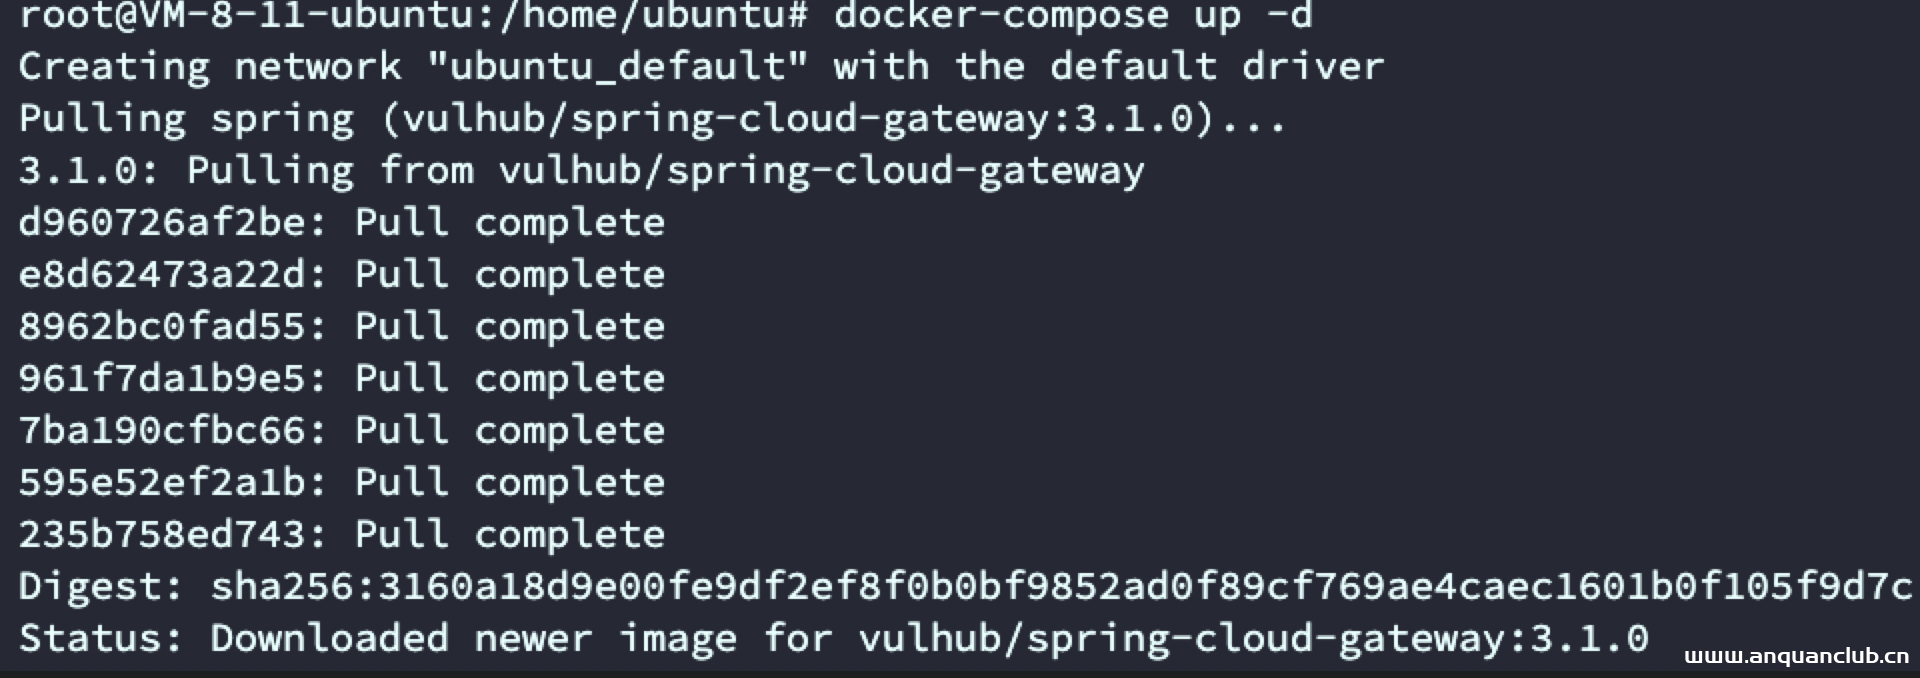
Spring_Cloud_Gateway_Actuator_API_SpEL表达式注入命令执行(CVE-2022-22947)
虽然现在发有点像炒冷饭?不过前几天太忙了 没时间看 既然复现了就记录一下吧 一、环境搭建 http://github.com/vulhub/vulhub/tree/master/spring/CVE-2022-22947 docker-compose up -d 二、漏...
2022年3月10日 23:39
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
2026年10月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

