
最新发布第138页

copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474)
漏洞标题 copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474) 漏洞描述 Copyparty是一个便携式文件服务器,copyparty 低于1.8.2 版本存在任意文件读取漏洞 PoC代码 暂无
 2023年3月26日 11:28
CVE-2022-0968: Microweber <1.2.12 - Integer Overflow
漏洞标题 CVE-2022-0968: Microweber <1.2.12 - Integer Overflow 漏洞描述 Microweber before 1.2.12 is susceptible to integer overflow. The application allows large characters to in...
2022年9月9日 22:58CVE-2023-1671: Sophos Web Appliance – Remote Code Execution
漏洞标题 CVE-2023-1671: Sophos Web Appliance - Remote Code Execution 漏洞描述 A pre-auth command injection vulnerability in the warn-proceed handler of Sophos Web Appliance older t...
2023年1月22日 15:17Caucho Resin 目录遍历漏洞(CVE-2021-44138)
漏洞标题 Caucho Resin 目录遍历漏洞(CVE-2021-44138) 漏洞描述 Resin V4.0.52~4.0.56 中存在目录遍历漏洞,允许远程攻击者通过 HTTP 请求中的路径, 读取任意目录中的文件 PoC代码 暂无
2021年3月27日 19:14CVE-2010-1472: Joomla! Component Horoscope 1.5.0 – Local File Inclusion
漏洞标题 CVE-2010-1472: Joomla! Component Horoscope 1.5.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Daily Horoscope (com_horoscope) component 1.5.0...
2010年3月7日 04:22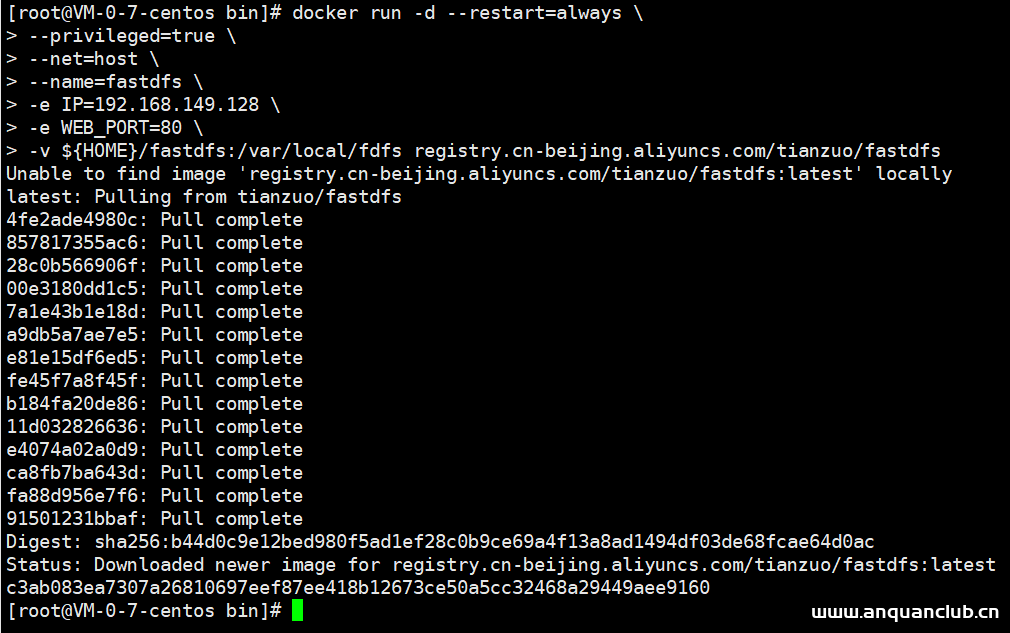
Docker容器搭建并运行实现过程详解_docker
这篇文章主要介绍了Docker容器搭建并运行实现过程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 直接拉取镜像,创建容器并运行容器...
2023年7月21日 20:17CVE-2024-9474: PAN-OS Management Web Interface – Command Injection
漏洞标题 CVE-2024-9474: PAN-OS Management Web Interface - Command Injection 漏洞描述 A privilege escalation vulnerability in Palo Alto Networks PAN-OS software allows a PAN-OS admi...
2024年8月27日 13:18CVE-2023-22952: SugarCRM Unauthenticated – Remote Code Execution
漏洞标题 CVE-2023-22952: SugarCRM Unauthenticated - Remote Code Execution 漏洞描述 In SugarCRM before 12.0. Hotfix 91155, a crafted request can inject custom PHP code through the E...
2023年9月10日 11:16CVE-2023-43323: mooSocial 3.1.8 – External Service Interaction
漏洞标题 CVE-2023-43323: mooSocial 3.1.8 - External Service Interaction 漏洞描述 mooSocial 3.1.8 is vulnerable to external service interaction via multiple parameters in the post f...
2023年7月28日 12:32
HIKVISION 综合安防管理平台 applyCT Fastjson远程命令执行漏洞
0x01 阅读须知 0x02 漏洞描述 海康威视综合安防管理平台,可以对接入的视频监控点集中管理,实现统一部署、统一配置、统一管理和统一调度。海康威视综合安防管理平台存在Fastjson远程命令执...

 2023年1月30日 21:53
CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年10月28日 04:17CVE-2015-2863: Kaseya Virtual System Administrator – Open Redirect
漏洞标题 CVE-2015-2863: Kaseya Virtual System Administrator - Open Redirect 漏洞描述 Kaseya Virtual System Administrator 7.x before 7.0.0.29, 8.x before 8.0.0.18, 9.0 before 9.0.0....
2015年3月25日 04:09CVE-2018-17283: Zoho ManageEngine OpManager – SQL Injection
漏洞标题 CVE-2018-17283: Zoho ManageEngine OpManager - SQL Injection 漏洞描述 Zoho ManageEngine OpManager before 12.3 Build 123196 does not require authentication for /oputilsServl...
2018年7月14日 23:58CVE-2018-8823: PrestaShop Responsive Mega Menu Module – Remote Code Execution
漏洞标题 CVE-2018-8823: PrestaShop Responsive Mega Menu Module - Remote Code Execution 漏洞描述 The 'Responsive Mega Menu' module for PrestaShop is prone to a remote code...
2018年8月28日 19:01
使用Shell脚本批量启停Docker服务_docker
最近日常测试中经常需要手动启动或停止docker,于是决定写一个Shell脚本来代替人工操作,下面小编把我实现过程分享到安全小天地平台,需要的朋友参考下 目录启动docker停止dockerPython调用脚本...
2026年11月5日 11:45CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection
漏洞标题 CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection 漏洞描述 WordPress Master Elements plugin through 8.0 contains a SQL injection vulnerability. The plugin ...
2022年5月5日 22:29
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

