
最新发布第138页
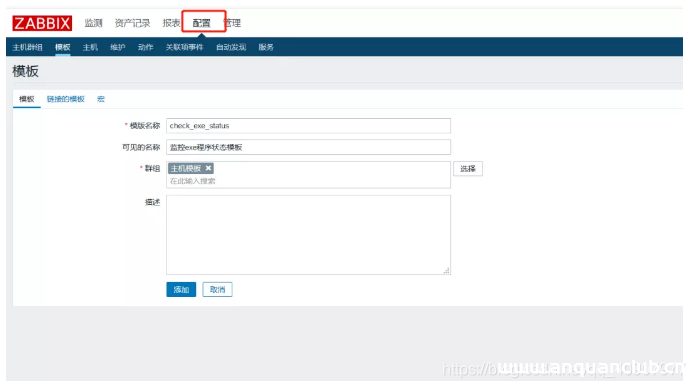
Zabbix 结合 bat 脚本实现多个应用程序状态监控的方法_zabbix
这篇文章主要介绍了Zabbix 结合 bat 脚本实现多个应用程序状态监控,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 场景模拟: 国内有部分企业需...
 2022年9月17日 20:54

使用ssh连接docker服务器的方法_docker
这篇文章主要介绍了使用ssh连接docker服务器的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 我刚接触docker时,是真的懵,看了半天菜鸟教...
2022年10月30日 21:17
Apache结合Tomcat实现动静分离的方法_Tomcat
这篇文章主要介绍了Apache结合Tomcat实现动静分离的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 实验环境 Apache和Tomcat均安装在IP地址...
2022年10月30日 20:13
CVE-2023-2624: KiviCare WordPress Plugin – Cross-Site Scripting
漏洞标题 CVE-2023-2624: KiviCare WordPress Plugin - Cross-Site Scripting 漏洞描述 The KiviCare WordPress plugin before 3.2.1 does not sanitise and escape the 'filterType'...
2023年7月10日 09:09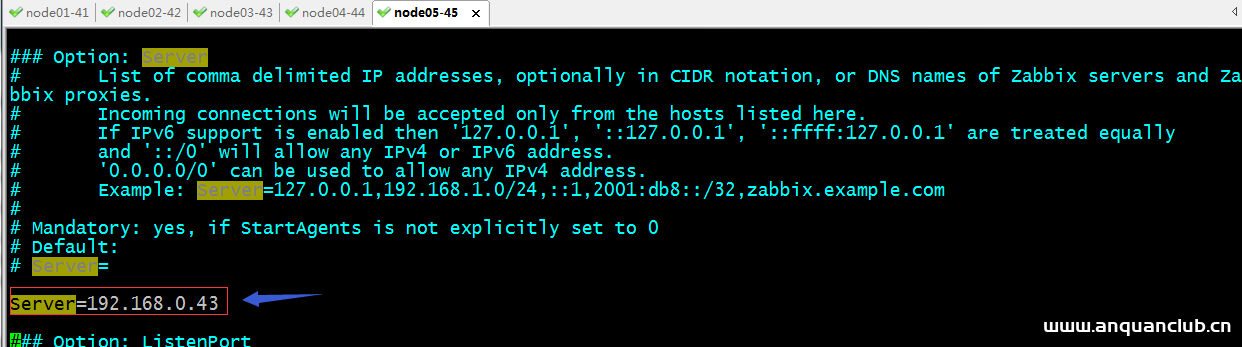
分布式监控系统之Zabbix主动、被动及web监控的过程详解_zabbix
这篇文章主要介绍了分布式监控系统之Zabbix主动、被动及web监控的过程详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 前文我们了解了zabbix...
2023年1月9日 20:23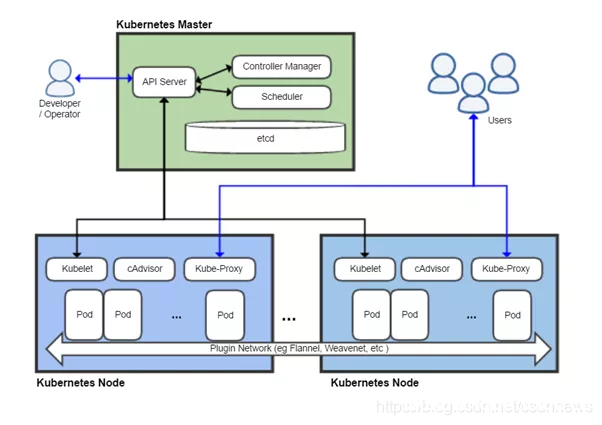
被弃用的 Docker 会被 Podman 取代吗_docker
Docker 是一种以容器化的方式打包、分发和部署应用程序的方式。自 2013 年 3 月 13 日初始版本发布以来,Docker 已成为容器业界的事实标准。而Kubernetes 是一款由 Google 开发的开源容器编排系...
2022年11月23日 20:07
docker安装redis并以配置文件方式启动详解_docker
这篇文章主要介绍了docker安装redis并以配置文件方式启动详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 更新...
2022年11月8日 21:50
【网安笔记】文件上传漏洞总结
上传文件的时,如果未对上传的文件进行严格的验证和过滤,就容易造成文件上传漏洞,上传脚本等。 造成的危害 导致网站甚至整个服务器被控制,恶意的脚本文件又称为WebShell,WebShell具有强大的...

 2022年2月28日 17:50
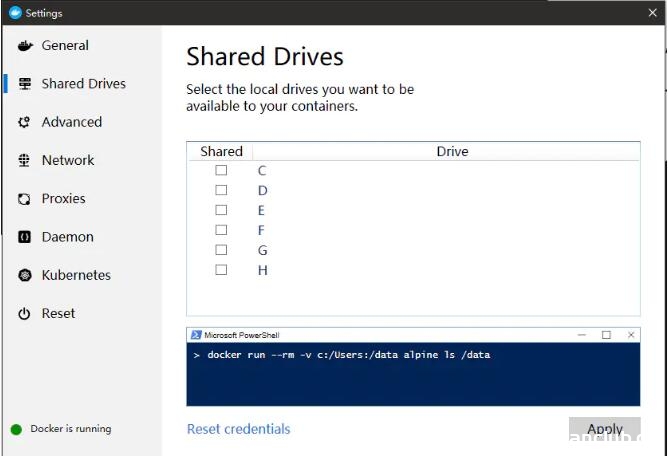
docker windows10 共享目录挂载失败的解决方案_docker
这篇文章主要介绍了docker windows10 共享目录挂载失败的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 起因 在执行docker脚本的时候,出现不能创建容器的错误。 ...
2022年8月12日 21:56
“最强王者”诞生 西湖论剑·第五届中国杭州网络安全技能大赛圆满落幕
随着最终比赛成绩的全部出炉,3月12日下午3点,西湖论剑·第五届中国杭州网络安全技能大赛决赛进入最高潮的颁奖典礼环节,各个奖项尘埃落定,大赛圆满落幕。 当天参加颁奖典礼的领导有杭州...
2022年3月16日 09:16
docker用root进入容器的操作_docker
这篇文章主要介绍了docker用root进入容器的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先运行docker容器 运行命令是root用户 sudo docker exec -it -u root ec33...
2022年7月6日 20:25
[极客大挑战 2019]HardSQL – buu刷题笔记
[极客大挑战 2019]HardSQL(主要记录一下自己做题的思路)题目:打开环境,得到: 有两道类似的sql注入题目,可以参考一下 废话不多说,都说了是hardsql了,直接fuzz测试一下,可以看到有很多还...
2023年1月13日 20:01CVE-2022-0867: WordPress ARPrice <3.6.1 - SQL Injection
漏洞标题 CVE-2022-0867: WordPress ARPrice <3.6.1 - SQL Injection 漏洞描述 WordPress ARPrice plugin prior to 3.6.1 contains a SQL injection vulnerability. It fails to properly sa...
2022年12月6日 01:57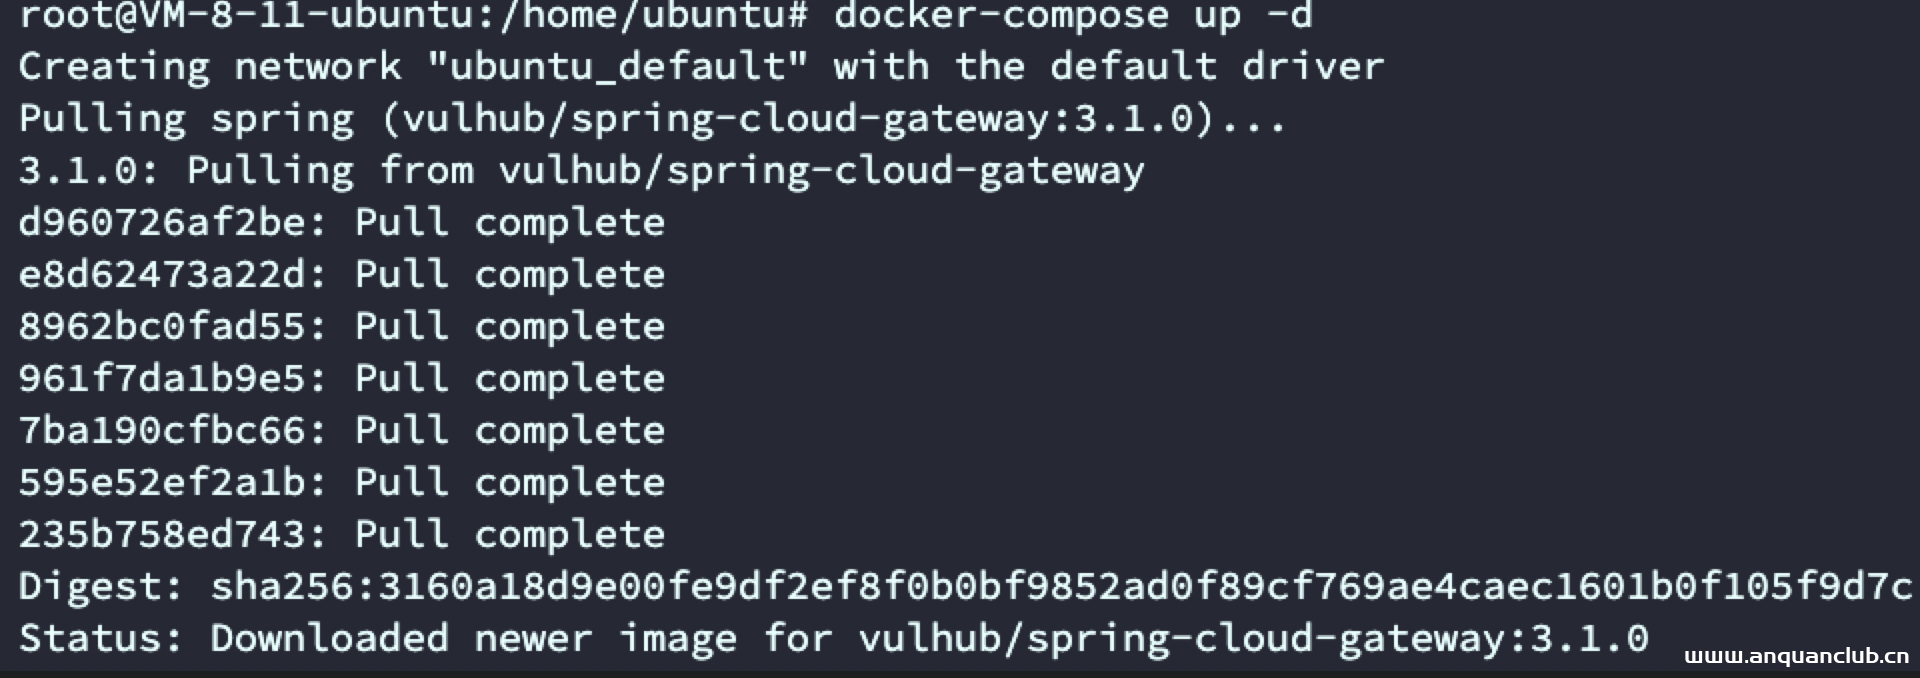
Spring_Cloud_Gateway_Actuator_API_SpEL表达式注入命令执行(CVE-2022-22947)
虽然现在发有点像炒冷饭?不过前几天太忙了 没时间看 既然复现了就记录一下吧 一、环境搭建 http://github.com/vulhub/vulhub/tree/master/spring/CVE-2022-22947 docker-compose up -d 二、漏...
2022年3月10日 23:39CVE-2023-40931: Nagios XI v5.11.0 – SQL Injection
漏洞标题 CVE-2023-40931: Nagios XI v5.11.0 - SQL Injection 漏洞描述 A SQL injection vulnerability in Nagios XI from version 5.11.0 up to and including 5.11.1 allows authenticated a...
2023年12月21日 05:51CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2025-1661: HUSKY – Products Filter Professional for WooCommerce <= 1.3.6.5 - Unauthenticated Local File Inclusion 漏洞描述 The HUSKY – Products Filter Professiona...
2025年10月24日 16:55
2026年10月25日 11:45
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

