
最新发布第147页

CVE-2020-12800: WordPress Contact Form 7 <1.3.3.3 - Remote Code Execution
漏洞标题 CVE-2020-12800: WordPress Contact Form 7 <1.3.3.3 - Remote Code Execution 漏洞描述 WordPress Contact Form 7 before 1.3.3.3 allows unrestricted file upload and remote co...
 2020年1月12日 00:07
CVE-2023-33629: H3C Magic R300-2100M – Remote Code Execution
漏洞标题 CVE-2023-33629: H3C Magic R300-2100M - Remote Code Execution 漏洞描述 H3C Magic R300 version R300-2100MV100R004 was discovered to contain a stack overflow via the Deltrigg...
2023年12月24日 17:20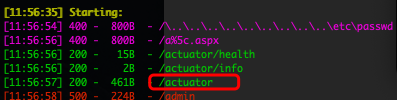
dirsearch+ fuzzDicts 目录fuzz大法
最近在研究目录fuzz,有时候我们在扫描网站目录的时候常常只是对网站根目录进行了扫描,从而所发现的问题点不太全面,这里就跟大家分享下我的目录fuzz大法~~ 工具 1)dirsearch 常用的参数有 ...
2022年3月10日 23:34CVE-2022-29153: HashiCorp Consul/Consul Enterprise – Server-Side Request Forgery
漏洞标题 CVE-2022-29153: HashiCorp Consul/Consul Enterprise - Server-Side Request Forgery 漏洞描述 HashiCorp Consul and Consul Enterprise up to 1.9.16, 1.10.9, and 1.11 are suscept...
2022年2月2日 04:12CVE-2005-3344: Horde Groupware Unauthenticated Admin Access
漏洞标题 CVE-2005-3344: Horde Groupware Unauthenticated Admin Access 漏洞描述 Horde Groupware contains an administrative account with a blank password, which allows remote attacker...
2005年1月10日 12:02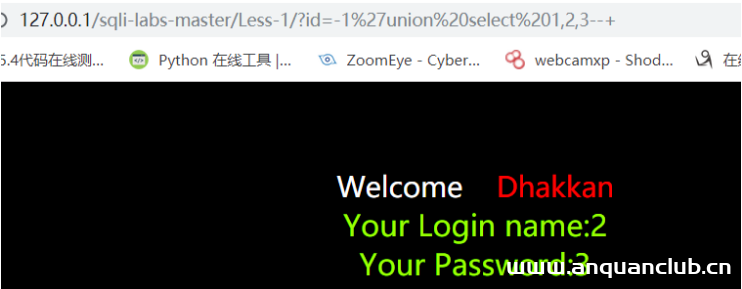
SQL注入原理及具体步骤
SQL注入原理 步骤: 1. 通过特殊的数据库查询语句 2. 在数据库的错误返回中找到sql漏洞 3. 利用sql语句猜解管理人员信息并登陆管理员后台 简单说就是:sql注入是将sql代码插入或添加到用户的输...

 2022年3月20日 21:05
CVE-2022-21661: WordPress Core 5.8.2 – ‘WP_Query’ SQL注入信息泄露漏洞
漏洞标题 CVE-2022-21661: WordPress Core 5.8.2 - 'WP_Query' SQL注入信息泄露漏洞 漏洞描述 此漏洞允许远程攻击者泄露有关受影响的WordPress核心安装的敏感信息,Authentication 不...
2022年3月29日 12:25
[原创]缓冲区溢出漏洞那些事:C -gets函数-二进制漏洞
备注首发:http://sec-in.com/article/1606基本概念缓冲区是在数据从一个位置传输到另一个位置时临时保存数据的内存存储区域。当数据量超过内存缓冲区的存储容量时,就会发生缓冲区溢出(或缓冲...
2022年4月1日 18:36CVE-2022-1119: WordPress Simple File List <3.2.8 - Local File Inclusion
漏洞标题 CVE-2022-1119: WordPress Simple File List <3.2.8 - Local File Inclusion 漏洞描述 WordPress Simple File List before 3.2.8 is vulnerable to local file inclusion via the e...
2022年3月29日 04:39CVE-2022-32417: PBootCMS RCE
漏洞标题 CVE-2022-32417: PBootCMS RCE 漏洞描述 fofa: app="PBOOTCMS" PoC代码
2022年6月16日 06:46CVE-2005-3128: SquirrelMail Address Add 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2005-3128: SquirrelMail Address Add 1.4.2 - Cross-Site Scripting 漏洞描述 SquirrelMail Address Add 1.4.2 plugin contains a cross-site scripting vulnerability. It fails...
2005年6月24日 20:23
匿名者骇入俄罗斯流媒体平台播放俄乌战争画面
匿名者Anonymous黑客组织自宣布加入制裁俄罗斯行列以来,持续针对俄罗斯机构发动网络攻击。3月7日,该组织宣称骇入了俄罗斯最流行的流媒体服务平台,将播放内容篡改为与俄乌战争相关的画面。俄...
2022年3月10日 23:40CVE-2022-24682: Zimbra Collaboration Suite < 8.8.15 - Improper Encoding
漏洞标题 CVE-2022-24682: Zimbra Collaboration Suite < 8.8.15 - Improper Encoding 漏洞描述 An issue was discovered in the Calendar feature in Zimbra Collaboration Suite 8.8.x bef...
2022年3月26日 12:27CVE-2022-29078: Node.js Embedded JavaScript 3.1.6 – Template Injection
漏洞标题 CVE-2022-29078: Node.js Embedded JavaScript 3.1.6 - Template Injection 漏洞描述 Node.js Embedded JavaScript 3.1.6 is susceptible to server-side template injection via sett...
2022年3月28日 04:29
网络安全年鉴:775亿美元并购额,293亿美元私募股权及风险投资
近日,网络安全投资战略咨询公司Momentum Cyber公布了一份网络安全年鉴,该年鉴根据对全球3500多家网络安全公司及其战略交易活动(包括首次公开募股(IPO)、并购(M&A)、风险投资和私募股...
2022年3月10日 23:40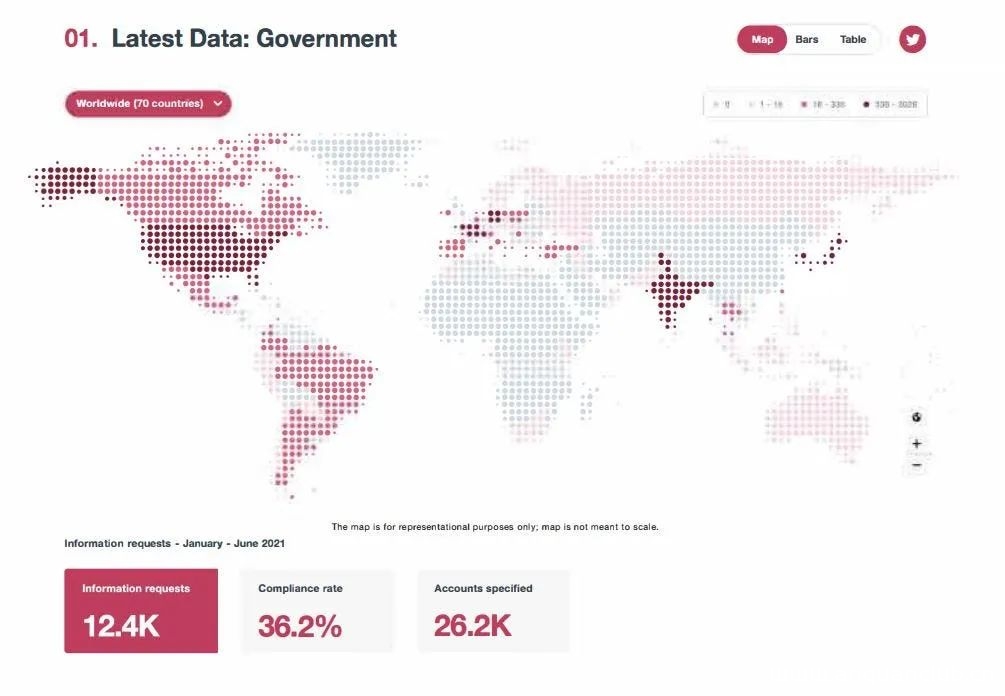
推特透明度报告:美国政府索要的信息最多
1月25日,推特Twitter透明度中心公布了一份透明度报告,以让用户了解世界范围内各国政府向他们提出的要求。 推特认为透明度有利于保护持续受到威胁的开放互联网,并且对于追究公司和政府的...
2022年3月10日 23:40
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

