
最新发布第156页

CVE-2020-7796: Zimbra Collaboration Suite < 8.8.15 Patch 7 - Server-Side Request Forgery
漏洞标题 CVE-2020-7796: Zimbra Collaboration Suite < 8.8.15 Patch 7 - Server-Side Request Forgery 漏洞描述 Zimbra Collaboration Suite (ZCS) before 8.8.15 Patch 7 is susceptible ...
 2020年7月4日 19:28
CVE-2024-0352: Likeshop userFormImage 文件上传漏洞
漏洞标题 CVE-2024-0352: Likeshop userFormImage 文件上传漏洞 漏洞描述 Likeshop up to 2.5.7.20210311 存在一处安全漏洞,被分类为严重级别。该漏洞影响 HTTP POST 请求处理组件的 file serv...
2024年11月1日 12:06CVE-2024-36683: PrestaShop productsalert – SQL Injection
漏洞标题 CVE-2024-36683: PrestaShop productsalert - SQL Injection 漏洞描述 In the module 'Products Alert' (productsalert) up to version 1.7.4 from Smart Modules for Prest...
2024年9月20日 12:14CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
2024年2月4日 07:09CVE-2023-44812: mooSocial v.3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-44812: mooSocial v.3.1.8 - Cross-Site Scripting 漏洞描述 A cross-site Scripting (XSS) vulnerability in mooSocial v.3.1.8 allows a remote attacker to execute arbit...
2023年3月4日 12:24CVE-2016-1000143: WordPress Photoxhibit 2.1.8 – Cross-Site Scripting
漏洞标题 CVE-2016-1000143: WordPress Photoxhibit 2.1.8 - Cross-Site Scripting 漏洞描述 WordPress Photoxhibit 2.1.8 contains a reflected cross-site scripting vulnerability which all...
2016年12月29日 16:03
GoLand 2022.1-X最新专业版激活 – 破解教程
声明 如果有经济实力,建议购买正版软件 软件仅供学习和研究 激活工具下载 全家桶激活工具下载GoLand-2022.X最新版下载GoLand-2022.1专业版下载 图文教程 安装步骤 我们运行goland-2022.1.exe ...

 2026年3月15日 12:27
CVE-2021-36580: IceWarp Mail Server – Open Redirect
漏洞标题 CVE-2021-36580: IceWarp Mail Server - Open Redirect 漏洞描述 IceWarp Mail Server contains an open redirect via the referer parameter. This can lead to phishing attacks or ...
2021年4月17日 13:30CVE-2024-5084: Hash Form <= 1.1.0 - Arbitrary File Upload
漏洞标题 CVE-2024-5084: Hash Form <= 1.1.0 - Arbitrary File Upload 漏洞描述 The Hash Form Drag & Drop Form Builder plugin for WordPress is vulnerable to arbitrary file uploa...
2024年1月22日 11:15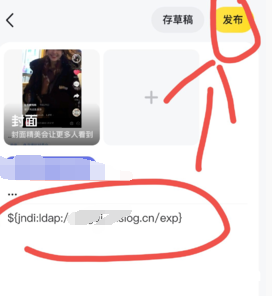
挖洞随手记1
挖洞之捡漏ssrf和log4j的小tips 以发帖为例(通俗易懂) 前言:挖洞要一步一步看,一步一步走 1:咱就是说,发帖 2:然后这个时候宝子们就可以看看有没有请求dnslog 成功(一般情况是没有的,dd...
2022年3月10日 23:30
bugbounty技巧聚合20210906
漏洞报告 #1145044 Holes in EndpointSlice Validation Enable Host Network Hijack #1095612 Node Validation Admission does not observe all oldObject fields Mail.ru #1241637 information...
2022年3月10日 23:32Apache Struts2(S2-012)远程代码执行漏洞(CVE-2013-1965)
漏洞标题 Apache Struts2(S2-012)远程代码执行漏洞(CVE-2013-1965) 漏洞描述 S2-012中,包含特制请求参数的请求可用于将任意 OGNL代码注入属性,然后用作重定向地址的请求参数,这将导致进一步...
2013年11月20日 00:14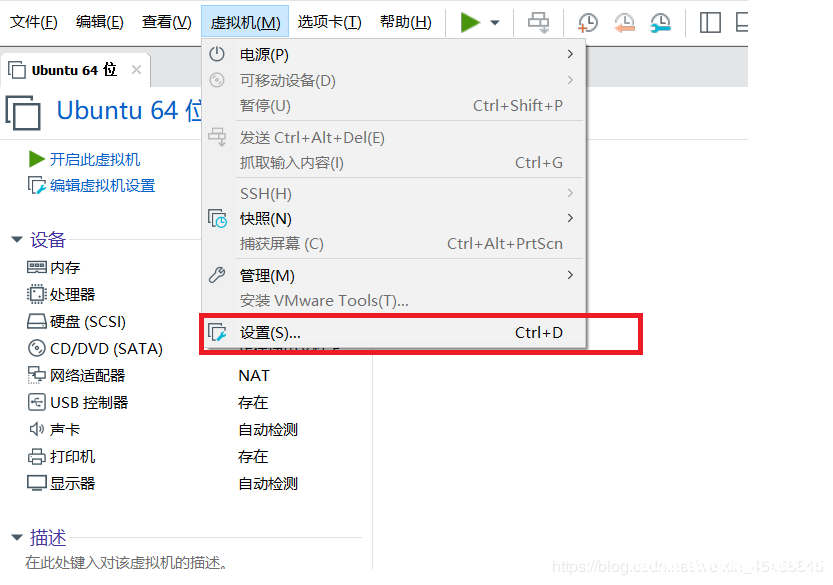
ubuntu20.04设置静态ip地址(包括不同版本)_Linux
这篇文章主要介绍了ubuntu20.04设置静态ip地址,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 因为Ubuntu20.04通...
2023年12月7日 21:12Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改)
漏洞标题 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 漏洞描述 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 日期: 2024-02-07 | 影响软件:...
2023年1月17日 11:06Apache及Tomcat搭建集群环境过程解析_Tomcat
这篇文章主要介绍了Apache及Tomcat搭建集群环境过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 其实Apache把集群搭建起来并不麻...
2023年4月8日 21:24CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File
漏洞标题 CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File 漏洞描述 The Google for WooCommerce plugin for WordPress ...
2024年10月1日 01:05
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

