
最新发布第165页

Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
 2023年2月13日 15:43
CVE-2025-2712: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2712: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the langcode par...
2025年2月7日 03:04CVE-2018-17283: Zoho ManageEngine OpManager – SQL Injection
漏洞标题 CVE-2018-17283: Zoho ManageEngine OpManager - SQL Injection 漏洞描述 Zoho ManageEngine OpManager before 12.3 Build 123196 does not require authentication for /oputilsServl...
2018年10月9日 15:12
Wireshark快速还原Pcap包中的图片
继续上次说到的比武里面,有一道关于流量分析的题,如何通过Wireshark还原pcap包中的图片? 动图操作 请打开图片观看gif 图文教程 通常情况下,一般我们看到的图片都是网站上get请求获取的,因...

 2022年5月8日 11:04
CVE-2024-8021: Gradio – Open Redirect
漏洞标题 CVE-2024-8021: Gradio - Open Redirect 漏洞描述 Gradio allows an open redirect bypass via URL encoding, enabling attackers to redirect users to malicious sites. This can le...
2024年7月31日 19:26CVE-2024-36991: Splunk Enterprise – Local File Inclusion
漏洞标题 CVE-2024-36991: Splunk Enterprise - Local File Inclusion 漏洞描述 In Splunk Enterprise on Windows versions below 9.2.2, 9.1.5, and 9.0.10, an attacker could perform a path...
2024年5月17日 23:08
Hack Me Please靶机攻略(ubuntu_ctf)
靶机详情 靶机地址:http://www.vulnhub.com/entry/hack-me-please-1,731/。 这个靶机的目标是获得root权限。 靶机下载后安装好,选择NAT模式。 使用Kali作为此次的攻击机,同样选择NAT模式,...
2022年4月2日 23:36CVE-2024-10783: WordPress Plugin MainWP Child – Authentication Bypass
漏洞标题 CVE-2024-10783: WordPress Plugin MainWP Child - Authentication Bypass 漏洞描述 The plugin is vulnerable to an authentication bypass that allows an unauthenticated user to ...
2024年9月28日 07:25CVE-2010-1714: Joomla! Component Arcade Games 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1714: Joomla! Component Arcade Games 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Arcade Games (com_arcadegames) component 1.0 f...
2010年12月22日 10:54
别让 SSL 证书暴露了你的源站 IP
杂谈 有很多站长(比如我)选择为自己的网站套上cdn,比起加速效果我相信更多人是为了保护自己那脆弱可怜幼小无助的源站ip不被人发现,不过有亿些平台 例如 http://search.censys.io/ 会通过n...
2022年4月1日 18:36CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient e...
2022年2月9日 20:09CVE-2023-5222: Viessmann Vitogate 300 – Hardcoded Password
漏洞标题 CVE-2023-5222: Viessmann Vitogate 300 - Hardcoded Password 漏洞描述 A critical vulnerability in Viessmann Vitogate 300 up to 2.1.3.0 allows attackers to authenticate using...
2023年5月26日 06:43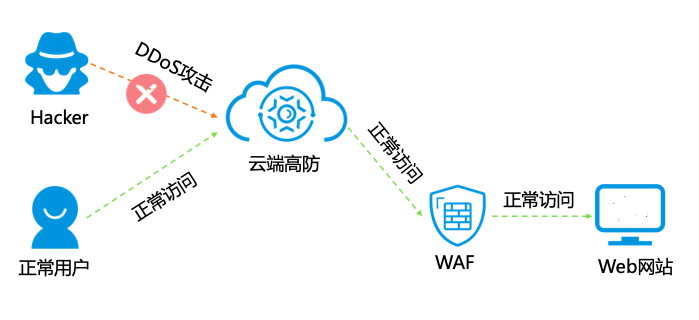
Nginx使用Lua模块实现WAF的原理解析_nginx
waf是通过执行一系列针对HTTP/HTTPS的安全策略来专门为Web应用提供保护的一款产品,本文重点给大家介绍Nginx使用Lua模块实现WAF的原理,需要的朋友参考下吧 目录一、WAF产生的背景二、什么是WAF...
2022年6月15日 09:06CVE-2021-44910: SpringBlade – Information Leakage
漏洞标题 CVE-2021-44910: SpringBlade - Information Leakage 漏洞描述 SpringBlade is a comprehensive project upgraded and optimized from a commercial-grade project, featuring both a ...
2021年3月19日 04:57CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection
漏洞标题 CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection 漏洞描述 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injecti...
2024年3月23日 06:42CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting
漏洞标题 CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting 漏洞描述 WordPress GTranslate plugin before 2.8.52 contains an unauthenticated reflected cross-site ...
2020年4月11日 18:07
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

