
最新发布第167页

CVE-2019-11886: Yellow Pencil Visual Theme Customizer < 7.2.1 - Privilege Escalation
漏洞标题 CVE-2019-11886: Yellow Pencil Visual Theme Customizer < 7.2.1 - Privilege Escalation 漏洞描述 The WaspThemes Visual CSS Style Editor (aka yellow-pencil-visual-theme-cus...
 2019年7月12日 19:40
CVE-2023-1671: Sophos Web Appliance – Remote Code Execution
漏洞标题 CVE-2023-1671: Sophos Web Appliance - Remote Code Execution 漏洞描述 A pre-auth command injection vulnerability in the warn-proceed handler of Sophos Web Appliance older t...
2023年2月16日 23:52CVE-2023-47873: WordPress WP Child Theme Generator < 1.1.3 - Arbitrary File Upload
漏洞标题 CVE-2023-47873: WordPress WP Child Theme Generator < 1.1.3 - Arbitrary File Upload 漏洞描述 Unrestricted Upload of File with Dangerous Type vulnerability in WEN Solutio...
2023年11月15日 16:02Couchdb 垂直权限绕过漏洞(CVE-2017-12635)
漏洞标题 Couchdb 垂直权限绕过漏洞(CVE-2017-12635) 漏洞描述 (CVE-2017-12635)是由于Erlang和 JavaScript 对 JSON解析方式的不同,在语句执行时产生差异性导致的。该漏洞可使非管理员用户赋...
2017年6月4日 19:21
Linux 系统优化的一些建议(内核优化)_Linux
这篇文章主要介绍了Linux 系统优化的一些建议,帮助大家更好的使用Linux,感兴趣的朋友可以了解下 关闭swap 如果服务器上有运行数据库服务或消息中间件服务,请关闭交换分区 echo 'vm.swappines...
2023年6月16日 20:55CVE-2024-9047: WordPress File Upload <= 4.24.11 - Arbitrary File Read
漏洞标题 CVE-2024-9047: WordPress File Upload <= 4.24.11 - Arbitrary File Read 漏洞描述 The WordPress File Upload plugin for WordPress is vulnerable to Path Traversal in all ver...
2024年9月25日 20:05CVE-2024-7339: TVT DVR Sensitive Device – Information Disclosure
漏洞标题 CVE-2024-7339: TVT DVR Sensitive Device - Information Disclosure 漏洞描述 A vulnerability has been found in TVT DVR TD-2104TS-CL, DVR TD-2108TS-HP, Provision-ISR DVR SH-40...
2024年4月18日 13:39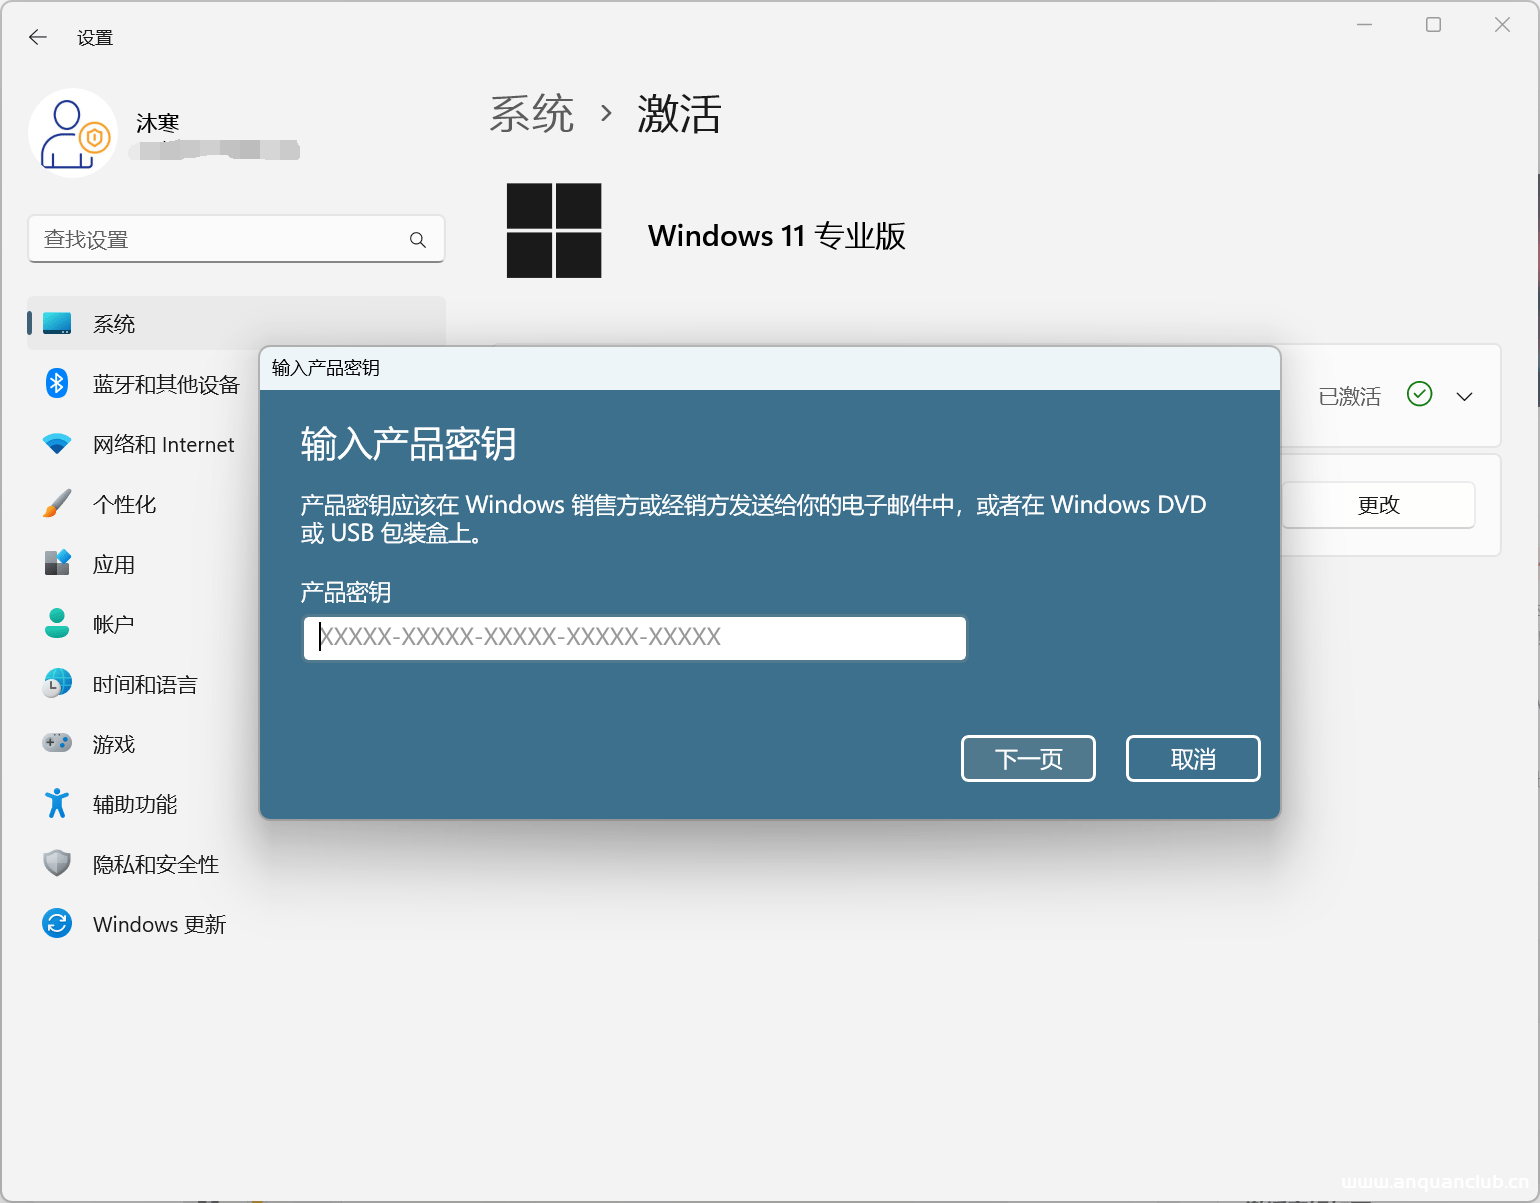
win10、win11家庭版升级到各个版本密钥亲测可用
前言 正版的微软系统功能非常的丰富专业,但是价格也非常的高,想要成功激活就需要秘钥才可以,电脑系统不激活的情况下虽然也能够使用,但是一些专业的功能是没有权限使用的 win10、win11家庭版...

 2023年2月8日 14:29
CVE-2024-9061: WP Popup Builder Popup Forms and Marketing Lead Generation <= 1.3.5 - Arbitrary Shortcode Execution
漏洞标题 CVE-2024-9061: WP Popup Builder Popup Forms and Marketing Lead Generation <= 1.3.5 - Arbitrary Shortcode Execution 漏洞描述 The The WP Popup Builder Popup Forms and Mar...
2024年8月5日 10:03CVE-2023-1454: Jeecg Boot QuerySql sql injection
漏洞标题 CVE-2023-1454: Jeecg Boot QuerySql sql injection 漏洞描述 JeecgBoot是一款基于BPM的低代码平台!前后端分离架构 SpringBoot 2.x,SpringCloud,Ant Design&Vue,Mybatis-plus...
2023年8月22日 14:07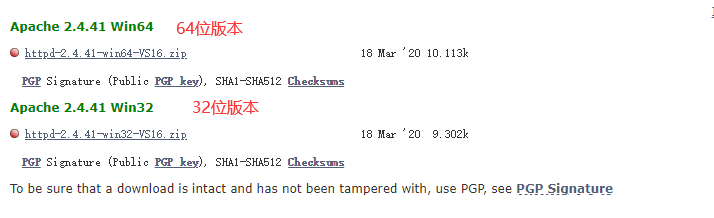
压力测试工具Apache Bench实现原理及用法解析_服务器
这篇文章主要介绍了压力测试工具Apache Bench实现原理及用法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 1:吞吐率(Requests per...
2023年8月9日 21:21CVE-2021-21985: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21985: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 The vSphere Client (HTML5) contains a remote code execution vulnerability due to lack of inp...
2021年2月21日 22:36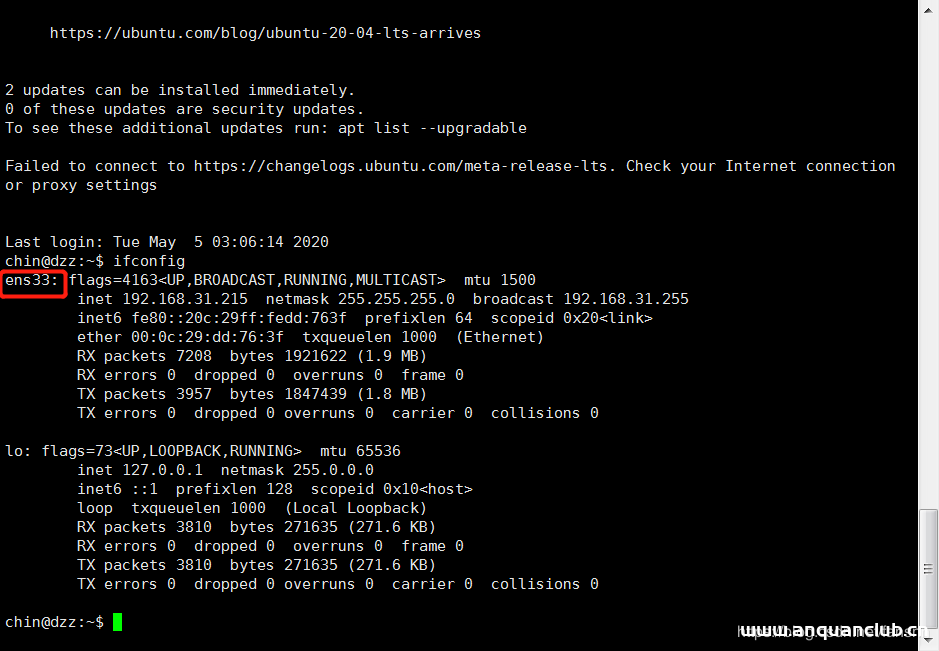
Ubuntu20.04修改ip地址的方法示例_Linux
这篇文章主要介绍了Ubuntu20.04修改ip地址的方法示例,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 说明: 今天...
2023年12月7日 21:12ADSelfService Plus远程代码执行漏洞(CVE-2021-40539)
漏洞标题 ADSelfService Plus远程代码执行漏洞(CVE-2021-40539) 漏洞描述 ZOHO ManageEngine ADSelfService Plus是卓豪(ZOHO)公司的针对 Active Directory和云应用程序的集成式自助密码管理和...
2021年5月22日 19:00CVE-2019-9733: JFrog Artifactory 6.7.3 – Admin Login Bypass
漏洞标题 CVE-2019-9733: JFrog Artifactory 6.7.3 - Admin Login Bypass 漏洞描述 JFrog Artifactory 6.7.3 is vulnerable to an admin login bypass issue because by default the access-adm...
2019年6月2日 06:54CVE-2021-43798: Grafana v8.x – Arbitrary File Read
漏洞标题 CVE-2021-43798: Grafana v8.x - Arbitrary File Read 漏洞描述 Grafana versions 8.0.0-beta1 through 8.3.0 are vulnerable to a local directory traversal, allowing access to lo...
2021年5月1日 09:59
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
2026年10月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

