
最新发布第169页
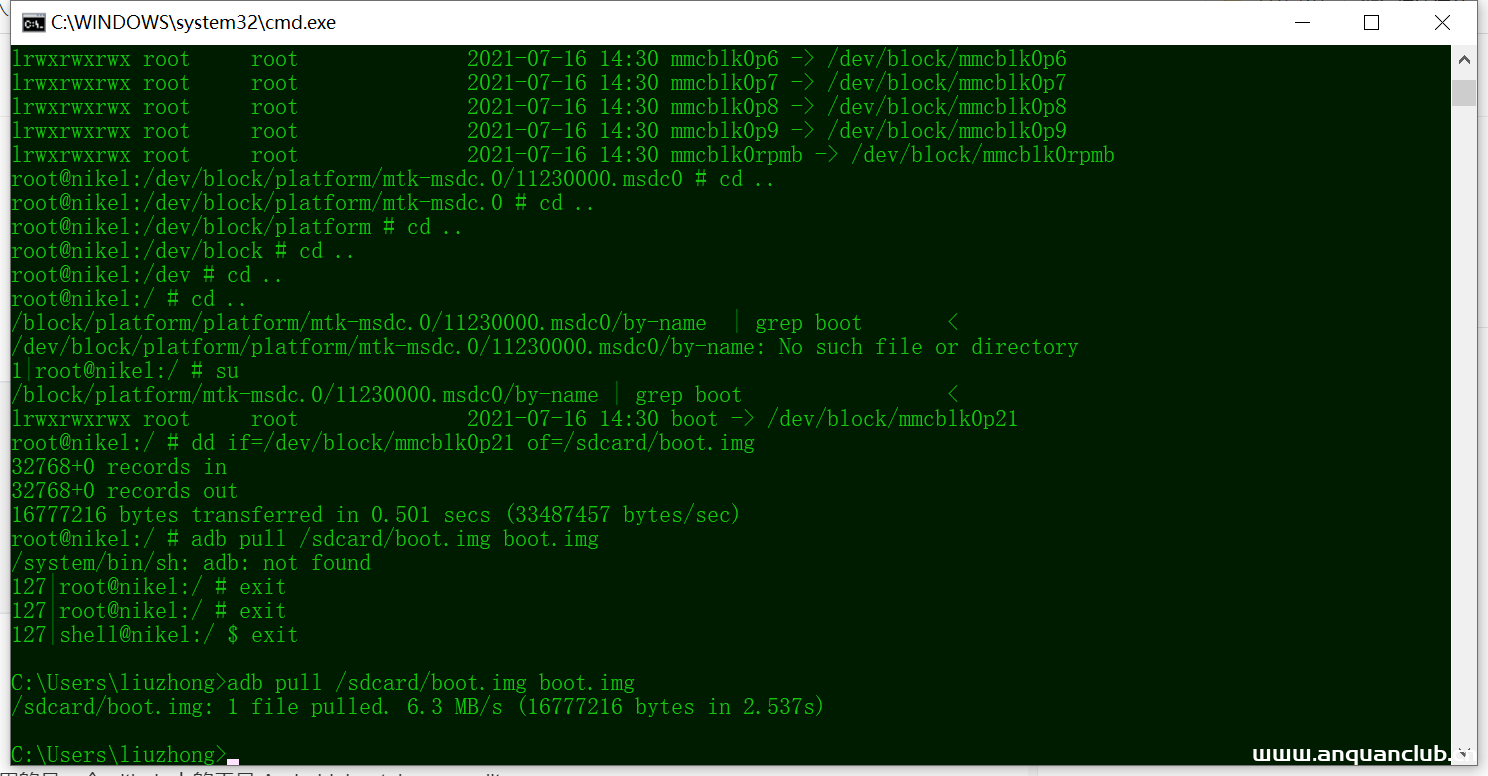
安卓系统修改系统内核绕过TracerPid检测–反防调试
背景: 得到一个Android的CrackMe来考察逆向知识,分析后发现其关键函数位于native so库中,并且在函数开始时启动了线程进行TracerPid检测的反调试,当发现程序被调试时会直接杀死应用。虽然题...
 2022年3月10日 23:34
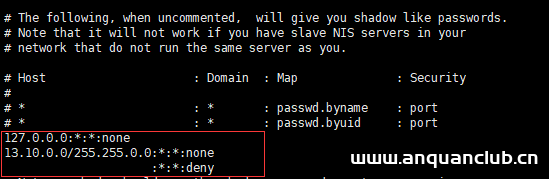
在Centos7中配置NIS的详细过程_Linux
目录原理网络环境准备安装前准备NIS服务器操作NIS客户端操作原理 NIS(Network Information Service) 在有多台linux服务器的环境中,且一台linux服务器的账号又有很多且可能会相同,所以会出现理...
2022年6月15日 08:45
CVE-2025-22457: Ivanti Connect Secure – Stack-based Buffer Overflow
漏洞标题 CVE-2025-22457: Ivanti Connect Secure - Stack-based Buffer Overflow 漏洞描述 Ivanti Connect Secure before version 22.7R2.6, Ivanti Policy Secure before version 22.7R1.4, a...
2025年7月27日 04:52
简单的威胁情报
0x00 威胁情报的定义: 我个人认为挖威胁情报漏洞就好像是一个侦探一样,对于不是从事威胁情报方向的大众而言,首先应该需要看下定义:From Gartner——威胁情报是基于证据的知识,包括上下文、...
2022年3月10日 23:39Adobe Coldfusion绕过身份验证(CVE-2023-26347)
漏洞标题 Adobe Coldfusion绕过身份验证(CVE-2023-26347) 漏洞描述 Adobe ColdFusion 版本2023.5 (及更早版本)和2021.11(及更早版本)存在不正确的访问控制漏洞,可能导致安全功能被绕过。未经身...
2023年1月12日 06:02CVE-2021-24997: WordPress Guppy <=1.1 - Information Disclosure
漏洞标题 CVE-2021-24997: WordPress Guppy <=1.1 - Information Disclosure 漏洞描述 WordPress Guppy plugin through 1.1 is susceptible to an API disclosure vulnerability. This can a...
2021年7月6日 05:14CVE-2024-9014: pgAdmin 4 – Authentication Bypass
漏洞标题 CVE-2024-9014: pgAdmin 4 - Authentication Bypass 漏洞描述 pgAdmin 4 versions 8.11 and earlier are vulnerable to a security flaw in OAuth2 authentication. This vulnerabilit...
2024年7月24日 12:05CVE-2019-10068: Kentico CMS Insecure Deserialization Remote Code Execution
漏洞标题 CVE-2019-10068: Kentico CMS Insecure Deserialization Remote Code Execution 漏洞描述 Kentico CMS is susceptible to remote code execution via a .NET deserialization vulnerab...
2019年7月25日 07:39CVE-2018-7251: Anchor CMS 0.12.3 – Error Log Exposure
漏洞标题 CVE-2018-7251: Anchor CMS 0.12.3 - Error Log Exposure 漏洞描述 Anchor CMS 0.12.3 is susceptible to an error log exposure vulnerability due to an issue in config/error.php....
2018年11月27日 14:33CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
2024年3月17日 16:05CVE-2015-7450: IBM WebSphere Java Object Deserialization – Remote Code Execution
漏洞标题 CVE-2015-7450: IBM WebSphere Java Object Deserialization - Remote Code Execution 漏洞描述 IBM Websphere Application Server 7, 8, and 8.5 have a deserialization vulnerabili...
2015年7月30日 10:23CVE-2021-24875: WordPress eCommerce Product Catalog <3.0.39 - Cross-Site Scripting
漏洞标题 CVE-2021-24875: WordPress eCommerce Product Catalog <3.0.39 - Cross-Site Scripting 漏洞描述 WordPress eCommerce Product Catalog plugin before 3.0.39 contains a cross-si...
2021年5月26日 06:28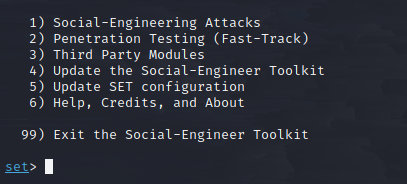
红队钓鱼攻击(1)–钓鱼网站介绍及kali利用setoolkit工具制作钓鱼网站
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 实验流程 实验环境:一台kali(为×××机 NAT模式) 一台物理机(靶机),要想外网访问,需要做内网穿透 ...

 2022年12月4日 18:56
CVE-2018-13379: Fortinet FortiOS – Credentials Disclosure
漏洞标题 CVE-2018-13379: Fortinet FortiOS - Credentials Disclosure 漏洞描述 Fortinet FortiOS 6.0.0 to 6.0.4, 5.6.3 to 5.6.7 and 5.4.6 to 5.4.12 and FortiProxy 2.0.0, 1.2.0 to 1.2.8...
2018年6月12日 09:32CVE-2023-4173: mooSocial 3.1.8 – Reflected XSS
漏洞标题 CVE-2023-4173: mooSocial 3.1.8 - Reflected XSS 漏洞描述 A vulnerability, which was classified as problematic, was found in mooSocial mooStore 3.1.6. Affected is an unknown...
2023年6月14日 15:11CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Essential Real Estate plugin before 3.9.6 contains an auth...
2022年1月1日 12:57
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
2026年10月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

