
最新发布第171页
空白页面第二种利用
这个页面也是src的,简单打个码,刚开始访问是这个样子滴 我记得我上一篇文章说了xray联动,那这篇就不说了,简单的探测一下,比如nmap,发现这个只有22跟80开放 那没办法,跑一手目录看看,看...
 2022年3月10日 23:30

CVE-2022-3768: WordPress WPSmartContracts <1.3.12 - SQL Injection
漏洞标题 CVE-2022-3768: WordPress WPSmartContracts <1.3.12 - SQL Injection 漏洞描述 WordPress WPSmartContracts plugin before 1.3.12 contains a SQL injection vulnerability. The p...
2022年3月3日 12:51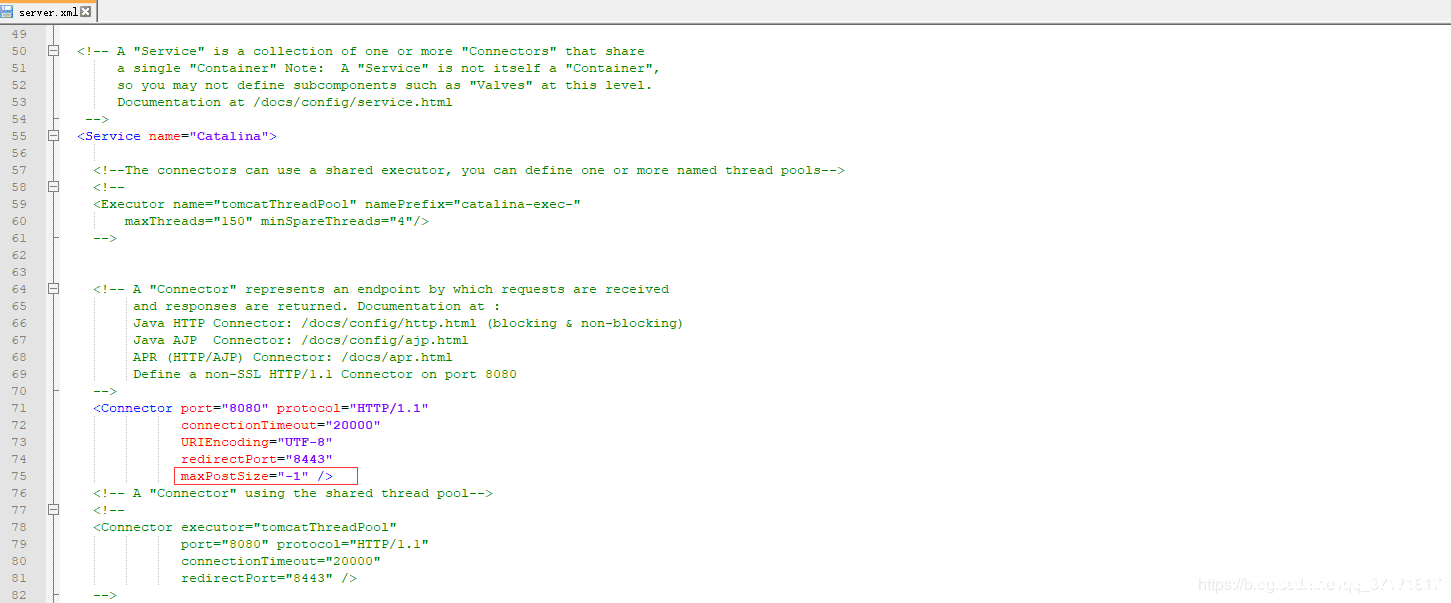
Tomcat设置maxPostSize实现过程解析_Tomcat
这篇文章主要介绍了Tomcat设置maxPostSize实现过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、为什么要设置maxPostSize tomc...
2023年8月20日 20:56
Linux 常用命令操作大全(推荐收藏)_Linux
这篇文章主要介绍了Linux 常用命令操作大全,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录1.系统信息2.关机 ...
2023年10月28日 20:18CVE-2024-51567: CyberPanel v2.3.6 Pre-Auth Remote Code Execution
漏洞标题 CVE-2024-51567: CyberPanel v2.3.6 Pre-Auth Remote Code Execution 漏洞描述 upgrademysqlstatus in databases/views.py in CyberPanel (aka Cyber Panel) before 5b08cd6 allows re...
2024年7月28日 21:07渗透Hacking Team全过程
下载地址:http://i0x0fy4ibf.feishu.cn/file/boxcnylSPzGnXDU4OnEwQZDypTh 作者寄语:这就是整个过程。轻易渗透进企业,并阻止其继续破坏人权。这也是黑客的魅力和不对称性之美:只需100小时的...
2022年3月10日 23:37CVE-2024-28995: SolarWinds Serv-U – Directory Traversal
漏洞标题 CVE-2024-28995: SolarWinds Serv-U - Directory Traversal 漏洞描述 SolarWinds Serv-U was susceptible to a directory transversal vulnerability that would allow access to read...
2024年11月14日 20:10CVE-2018-6910: DedeCMS 5.7 – Path Disclosure
漏洞标题 CVE-2018-6910: DedeCMS 5.7 - Path Disclosure 漏洞描述 DedeCMS 5.7 allows remote attackers to discover the full path via a direct request for include/downmix.inc.php or inc...
2018年2月19日 17:07docker容器通过ping直接运行获取公网IP操作_docker
这篇文章主要介绍了docker容器通过ping直接运行获取公网IP操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 通过容器获取本机的公网ip 可以用本地IP 多服务注册中心 把命...
2023年1月27日 20:11CVE-2018-11231: Opencart Divido – Sql Injection
漏洞标题 CVE-2018-11231: Opencart Divido - Sql Injection 漏洞描述 OpenCart Divido plugin is susceptible to SQL injection PoC代码
2018年4月20日 11:40CVE-2015-8813: Umbraco <7.4.0- Server-Side Request Forgery
漏洞标题 CVE-2015-8813: Umbraco <7.4.0- Server-Side Request Forgery 漏洞描述 Umbraco before version 7.4.0 contains a server-side request forgery vulnerability in feedproxy.aspx ...
2015年11月6日 11:23CVE-2021-24849: WCFM WooCommerce Multivendor Marketplace < 3.4.12 - SQL Injection
漏洞标题 CVE-2021-24849: WCFM WooCommerce Multivendor Marketplace < 3.4.12 - SQL Injection 漏洞描述 The wcfm_ajax_controller AJAX action of the WCFM Marketplace WordPress plugin...
2021年6月24日 17:43Academy LMS 6.2 CVE-2023-4974 SQL注入漏洞
漏洞标题 Academy LMS 6.2 CVE-2023-4974 SQL注入漏洞 漏洞描述 Academy LMS 6.2存在sql注入漏洞,该漏洞是由于tutor/filter接口对用户的请求验证不当导致的。 PoC代码 暂无
2023年2月23日 03:27CVE-2021-34427: Eclipse BIRT Viewer – Remote Code Execution
漏洞标题 CVE-2021-34427: Eclipse BIRT Viewer - Remote Code Execution 漏洞描述 Eclipse BIRT versions 4.8.0 and earlier contain a JSP injection caused by query parameters, letting re...
2021年7月8日 03:20CVE-2022-44877: Centos Web Panel 7 Unauthenticated Remote Code
漏洞标题 CVE-2022-44877: Centos Web Panel 7 Unauthenticated Remote Code 漏洞描述 Shodan: http.title:"Login | Control WebPanel" fofa: app="CWP-虚拟主机控制面板" ...
2022年2月20日 06:50CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution
漏洞标题 CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution 漏洞描述 WordPress VR Calendar plugin through 2.3.2 is susceptible to remote code execution. The pl...
2022年10月30日 18:46
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

