
最新发布第17页
CVE-2020-35339 骑士cms任意代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2020-35339 骑士cms任意代码执行 骑士人才系统是一项基于PHP+MYSQL为核心开发的一套免费+开源专业人才招聘系统。由太原迅易科技有...
 2023年2月15日 12:53

CVE-2024-0692: SolarWinds Security Event Manager – Unauthenticated RCE
漏洞标题 CVE-2024-0692: SolarWinds Security Event Manager - Unauthenticated RCE 漏洞描述 The SolarWinds Security Event Manager was susceptible to Remote Code Execution Vulnerabilit...
2024年7月18日 15:39CVE-2022-41840: Welcart eCommerce <= 2.7.7 - Unauth Directory Traversal
漏洞标题 CVE-2022-41840: Welcart eCommerce <= 2.7.7 - Unauth Directory Traversal 漏洞描述 Unauth. Directory Traversal vulnerability in Welcart eCommerce plugin <= 2.7.7 on Wo...
2022年11月28日 06:45CVE-2021-26723: Jenzabar 9.2x-9.2.2 – Cross-Site Scripting
漏洞标题 CVE-2021-26723: Jenzabar 9.2x-9.2.2 - Cross-Site Scripting 漏洞描述 Jenzabar 9.2.x through 9.2.2 contains a cross-site scripting vulnerability. It allows /ics?tool=search&...
2021年10月9日 17:12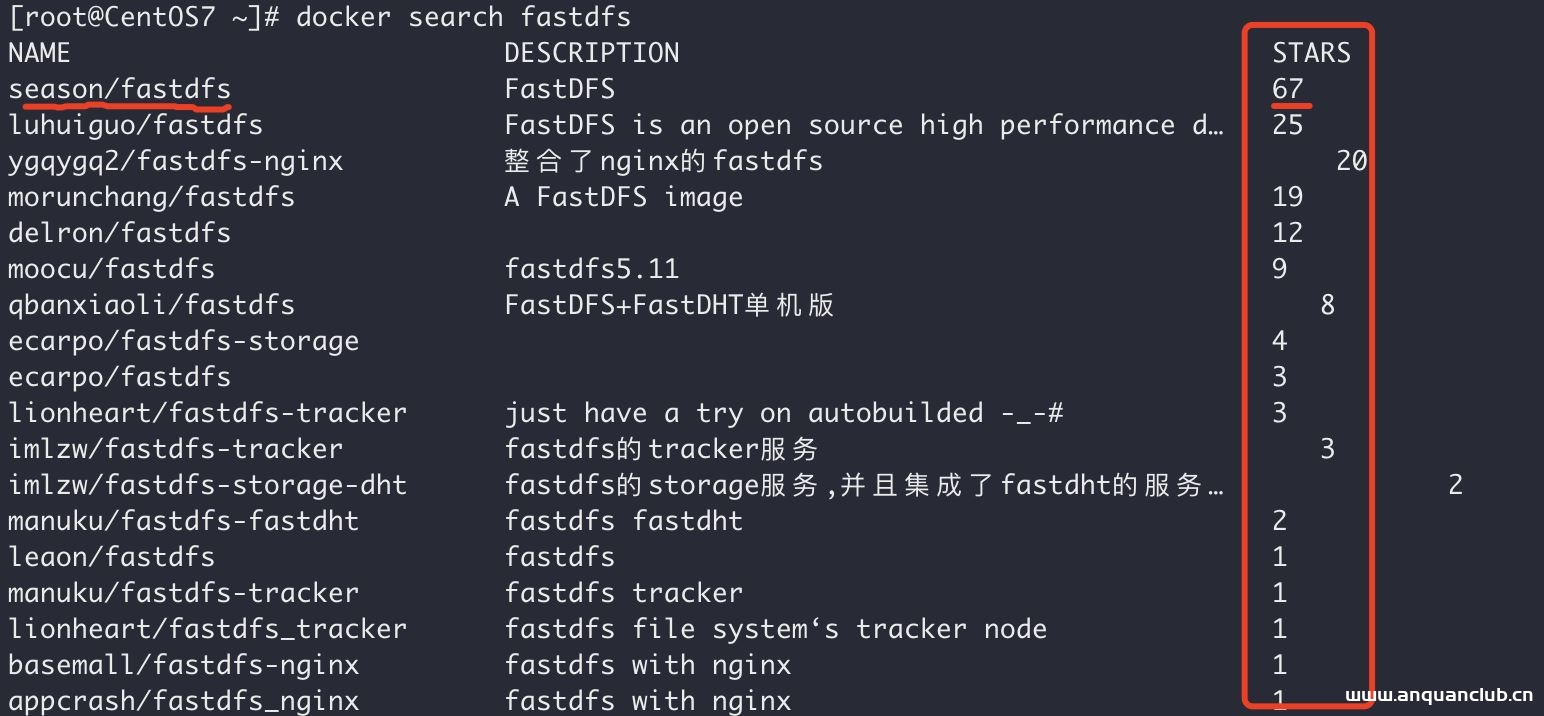
Docker中搭建FastDFS文件系统(多图教程)_docker
这篇文章主要介绍了Docker中搭建FastDFS文件系统(多图教程),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录关...
2022年6月15日 09:44CVE-2010-2122: Joomla! Component simpledownload <=0.9.5 - Arbitrary File Retrieval
漏洞标题 CVE-2010-2122: Joomla! Component simpledownload <=0.9.5 - Arbitrary File Retrieval 漏洞描述 A directory traversal vulnerability in the SimpleDownload (com_simpledownloa...
2010年7月27日 06:40CVE-2019-9874: Sitecore Experience Platform – Deserialization of Untrusted Data
漏洞标题 CVE-2019-9874: Sitecore Experience Platform - Deserialization of Untrusted Data 漏洞描述 Sitecore Experience Platform before 8.2 Update-7 and 9.0 before Update-2 is vulner...
2019年6月22日 21:42
删除docker里建立容器的操作方法_docker
在本篇文章里小编给大家分享了一篇关于删除docker里建立容器的操作方法,需要的朋友们可以学习下。 怎么删除docker里建立的容器 1、首先使用docker -s -a命令列出所有容器 # docker ps -a CONTA...
2024年3月21日 20:38CVE-2020-35951: WordPress Quiz and Survey Master <7.0.1 - Arbitrary File Deletion
漏洞标题 CVE-2020-35951: Wordpress Quiz and Survey Master <7.0.1 - Arbitrary File Deletion 漏洞描述 Wordpress Quiz and Survey Master <7.0.1 allows users to delete arbitrary f...
2020年1月23日 07:02CVE-2023-44012: mojoPortal v.2.7.0.0 – Cross-Site Scripting
漏洞标题 CVE-2023-44012: mojoPortal v.2.7.0.0 - Cross-Site Scripting 漏洞描述 Cross Site Scripting vulnerability in mojoPortal v.2.7.0.0 allows a remote attacker to execute arbitra...
2023年7月31日 14:03CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion
漏洞标题 CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion 漏洞描述 WordPress Button Generator before 2.3.3 within the wow-company admin menu page allows...
2021年4月30日 22:59CVE-2021-43495: AlquistManager Local File Inclusion
漏洞标题 CVE-2021-43495: AlquistManager Local File Inclusion 漏洞描述 AlquistManager branch as of commit 280d99f43b11378212652e75f6f3159cde9c1d36 is affected by a directory travers...
2021年8月30日 23:43CVE-2022-0381: WordPress Embed Swagger <=1.0.0 - Cross-Site Scripting
漏洞标题 CVE-2022-0381: WordPress Embed Swagger <=1.0.0 - Cross-Site Scripting 漏洞描述 WordPress Embed Swagger plugin 1.0.0 and prior contains a reflected cross-site scripting ...
2022年11月23日 05:18
盘点一下在渗透测试中可能用到的网络搜索引擎
1. 前言 渗透的本质是信息收集,这里整理了一些渗透搜索引擎,帮你提高信息收集的效率,找到互联网背后的脆弱面,以下例举的搜索引擎排名不分先后。 2. 国内 2.1 fofa 官网:http://fofa.info/F...

 2022年6月1日 20:22
CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution
漏洞标题 CVE-2016-10033: WordPress PHPMailer < 5.2.18 - Remote Code Execution 漏洞描述 WordPress PHPMailer before 5.2.18 might allow remote attackers to pass extra parameters to...
2016年4月25日 00:59CVE-2017-5638: Apache Struts 2 – Remote Command Execution S2-045 S2-046
漏洞标题 CVE-2017-5638: Apache Struts 2 - Remote Command Execution S2-045 S2-046 漏洞描述 Apache Struts 2 2.3.x before 2.3.32 and 2.5.x before 2.5.10.1 is vulnerable to remote comm...
2017年3月4日 00:23
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

