
最新发布第188页

CVE-2024-50623: Cleo Synchronization 任意文件读取
漏洞标题 CVE-2024-50623: Cleo Synchronization 任意文件读取 漏洞描述 Cleo Synchronization 存在任意文件读取漏洞,攻击者可通过构造恶意请求获取服务器上的任意文件内容。 fofa: server=&qu...
 2024年3月4日 09:15
CVE-2023-1880: Phpmyfaq v3.1.11 – Cross-Site Scripting
漏洞标题 CVE-2023-1880: Phpmyfaq v3.1.11 - Cross-Site Scripting 漏洞描述 Phpmyfaq v3.1.11 is vulnerable to reflected XSS in send2friend because the 'artlang' parameter is...
2023年6月1日 06:55
利用腾讯云函数实现快速搭建socks5代理
前言 在做渗透测试的过程中,面对各种防护措施,即使咱们在很小心的状态下,咱们的IP也会很容易被ban掉,因此有一个方便易于使用的socks代理是一件很重要的事情 云函数介绍 云函数(Serverless ...

 2024年3月1日 21:59
CVE-2020-36731: Flexible Checkout Fields for WooCommerce <= 2.3.1 - Unauthenticated Arbitrary Plugin Settings Update
漏洞标题 CVE-2020-36731: Flexible Checkout Fields for WooCommerce <= 2.3.1 - Unauthenticated Arbitrary Plugin Settings Update 漏洞描述 The Flexible Checkout Fields for WooCommer...
2020年9月30日 07:48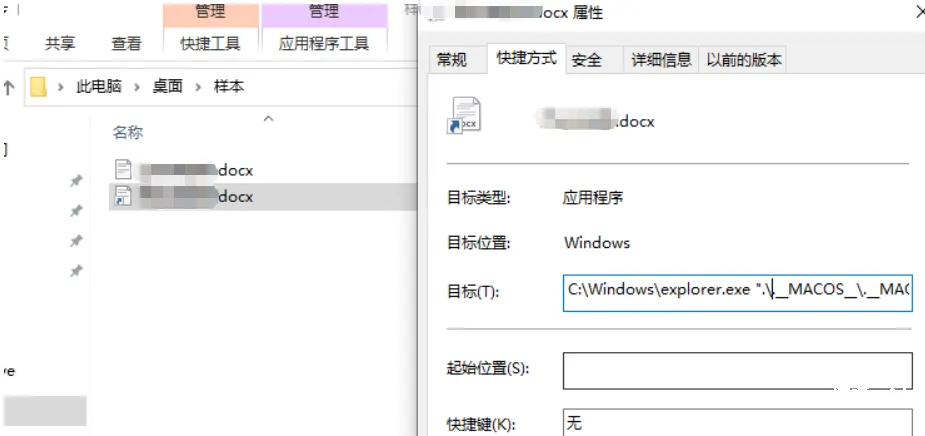
某攻防钓鱼样本分析
https://xz.aliyun.com/news/91931 基础静态分析 拿到样本解压目录看只有lnk和一个Word文档,基本确定为LNK钓鱼马了,看下lnk执行的命令:如下图 打开查看目录结构发现LNK执行命令指向exe,查看...
2026年4月24日 16:31CVE-2021-24236: WordPress Imagements <=1.2.5 - Arbitrary File Upload
漏洞标题 CVE-2021-24236: WordPress Imagements <=1.2.5 - Arbitrary File Upload 漏洞描述 WordPress Imagements plugin through 1.2.5 is susceptible to arbitrary file upload which ca...
2021年6月23日 16:02
俄罗斯最大社交平台明年将强制实施双因素身份认证
VK,全称VKontakte,是俄罗斯及独联体国家最流行的社交媒体平台,拥有超过6.5亿用户。VK已决定在其服务中引入2FA(two-factor authentication,双因素身份认证)。从明年二月开始,所有订阅人数...
2022年3月10日 23:39CVE-2021-27651: Pega Infinity – Authentication Bypass
漏洞标题 CVE-2021-27651: Pega Infinity - Authentication Bypass 漏洞描述 Pega Infinity versions 8.2.1 through 8.5.2 contain an authentication bypass vulnerability because the passwo...
2021年5月29日 04:51CVE-2022-3590: WordPress <= 6.2 - Server Side Request Forgery
漏洞标题 CVE-2022-3590: WordPress <= 6.2 - Server Side Request Forgery 漏洞描述 WordPress is affected by an unauthenticated blind SSRF in the pingback feature. Because of a TOCT...
2022年9月24日 02:44CVE-2019-12986: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12986: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the trace_route function in Di...
2019年8月15日 03:56CVE-2018-10823: D-Link Routers – Remote Command Injection
漏洞标题 CVE-2018-10823: D-Link Routers - Remote Command Injection 漏洞描述 D-Link DWR-116 through 1.06, DWR-512 through 2.02, DWR-712 through 2.02, DWR-912 through 2.02, DWR-921 t...
2018年6月20日 11:55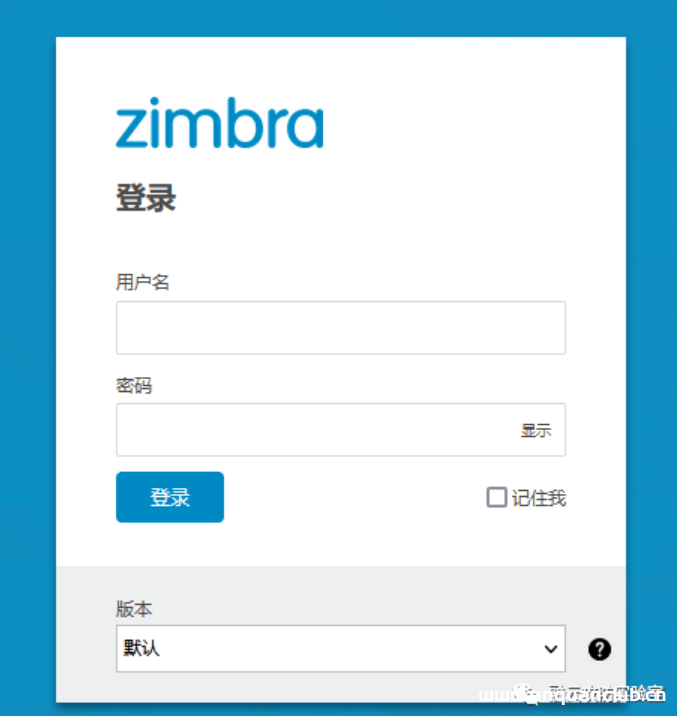
CVE-2022-27925 Zimbra未授权访问 getshell
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-27925 Zimbra未授权访问 getshell Zimbra是一套邮箱和协同办公平台,包括WebMail,日历,通信录,Web文档管理等功能,有140个...
2023年2月6日 17:33
一篇文章弄懂Docker镜像的制作、上传、拉取和部署_docker
Docker包含三个基本概念,分别是镜像(Image)、容器(Container)和仓库(Repository),镜像是 Docker 运行容器的前提,这篇文章主要给大家介绍了如何通过一篇文章弄懂Docker镜像的制作、上传、...
2022年6月15日 08:57CVE-2017-12149: Java/Jboss Deserialization [RCE]
漏洞标题 CVE-2017-12149: Java/Jboss Deserialization [RCE] 漏洞描述 In Jboss Application Server as shipped with Red Hat Enterprise Application Platform 5.2, it was found that the do...
2017年4月28日 14:28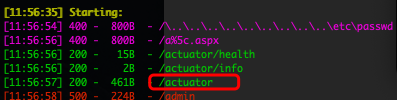
dirsearch+ fuzzDicts 目录fuzz大法
最近在研究目录fuzz,有时候我们在扫描网站目录的时候常常只是对网站根目录进行了扫描,从而所发现的问题点不太全面,这里就跟大家分享下我的目录fuzz大法~~ 工具 1)dirsearch 常用的参数有 ...
2022年3月10日 23:34CVE-2025-34085: WordPress Simple File List <=4.2.2 - Remote Code Execution
漏洞标题 CVE-2025-34085: WordPress Simple File List <=4.2.2 - Remote Code Execution 漏洞描述 An unrestricted file upload vulnerability in the WordPress Simple File List plugin b...
2025年11月22日 22:18
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

