
最新发布第192页

CVE-2022-0432: Mastodon Prototype Pollution Vulnerability
漏洞标题 CVE-2022-0432: Mastodon Prototype Pollution Vulnerability 漏洞描述 The GitHub repository mastodon/mastodon prior to 3.5.0 contains a Prototype Pollution vulnerability. PoC...
 2022年10月8日 10:52
CVE-2023-30150: PrestaShop leocustomajax 1.0 & 1.0.0 – SQL Injection
漏洞标题 CVE-2023-30150: PrestaShop leocustomajax 1.0 & 1.0.0 - SQL Injection 漏洞描述 PrestaShop leocustomajax 1.0 and 1.0.0 are vulnerable to SQL Injection via modules/leocus...
2023年7月2日 14:44CVE-2021-27519: FUDForum 3.1.0 – Cross-Site Scripting
漏洞标题 CVE-2021-27519: FUDForum 3.1.0 - Cross-Site Scripting 漏洞描述 FUDForum 3.1.0 contains a cross-site scripting vulnerability which allows remote attackers to inject JavaScr...
2021年12月8日 22:05CVE-2022-29383: NETGEAR ProSafe SSL VPN firmware – SQL Injection
漏洞标题 CVE-2022-29383: NETGEAR ProSafe SSL VPN firmware - SQL Injection 漏洞描述 NETGEAR ProSafe SSL VPN multiple firmware versions were discovered to contain a SQL injection vul...
2022年10月26日 19:55CVE-2020-28188: TerraMaster TOS – Unauthenticated Remote Command Execution
漏洞标题 CVE-2020-28188: TerraMaster TOS - Unauthenticated Remote Command Execution 漏洞描述 TerraMaster TOS <= 4.2.06 is susceptible to a remote code execution vulnerability wh...
2020年5月9日 08:36CVE-2022-2486: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2486: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection in an unknown part of th...
2022年8月22日 00:57CVE-2018-13379: Fortinet FortiOS – Credentials Disclosure
漏洞标题 CVE-2018-13379: Fortinet FortiOS - Credentials Disclosure 漏洞描述 Fortinet FortiOS 6.0.0 to 6.0.4, 5.6.3 to 5.6.7 and 5.4.6 to 5.4.12 and FortiProxy 2.0.0, 1.2.0 to 1.2.8...
2018年8月14日 13:20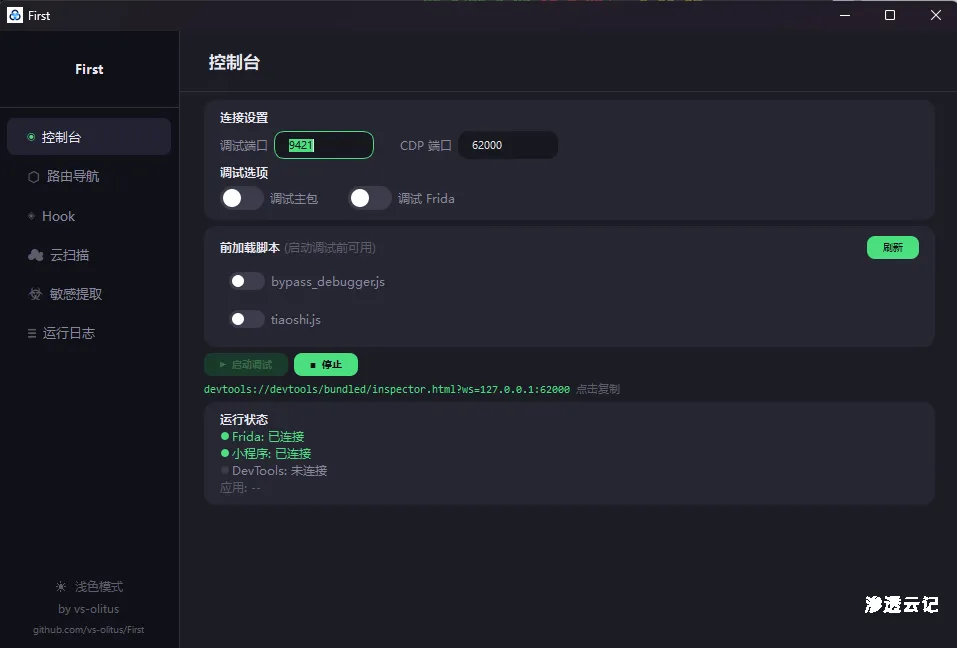
微信小程序调试工具 —— 基于 Frida + CDP 代理,支持 GUI 与 CLI 双模式
https://github.com/Spade-sec/First First微信小程序调试工具 —— 基于 Frida + CDP 代理,支持 GUI 与 CLI 双模式 本项目仅支持windows,macos用户使用dp虚拟机即可 截图预览 主界面 / Contr...

 2026年4月6日 10:26
CVE-2022-45805: WordPress Paytm Payment Gateway <=2.7.3 - SQL Injection
漏洞标题 CVE-2022-45805: WordPress Paytm Payment Gateway <=2.7.3 - SQL Injection 漏洞描述 WordPress Paytm Payment Gateway plugin through 2.7.3 contains a SQL injection vulnerabi...
2022年6月9日 10:12CVE-2022-4117: WordPress IWS Geo Form Fields <=1.0 - SQL Injection
漏洞标题 CVE-2022-4117: WordPress IWS Geo Form Fields <=1.0 - SQL Injection 漏洞描述 WordPress IWS Geo Form Fields plugin through 1.0 contains a SQL injection vulnerability. The...
2022年2月16日 22:29CVE-2023-1408: Video List Manager <= 1.7 - SQL Injection
漏洞标题 CVE-2023-1408: Video List Manager <= 1.7 - SQL Injection 漏洞描述 The plugin does not properly sanitise and escape a parameter before using it in a SQL statement, leadi...
2023年6月22日 04:17CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞
漏洞标题 CVE-2020-7961: Liferay Portal RCE 反序列化命令执行漏洞 漏洞描述 Liferay Portal CE是一款用来快速构建网站的开源系统。其7.2.0 GA1及以前的版本API接口中存在一处反序列化漏洞,利...
2020年8月1日 02:01CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution
漏洞标题 CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution 漏洞描述 CloudPanel 2 before 2.3.1 has insecure file-manager cookie authentication. PoC代码
2023年8月21日 01:10CVE-2020-10199: Nexus Repository before 3.21.2 allows JavaEL Injection
漏洞标题 CVE-2020-10199: Nexus Repository before 3.21.2 allows JavaEL Injection 漏洞描述 漏洞触发需要任意账户权限 body="Nexus Repository Manager" app="Nexus-Reposito...
2020年2月20日 13:47CVE-2017-11107: phpLDAPadmin <= 1.2.3 - Reflected XSS
漏洞标题 CVE-2017-11107: phpLDAPadmin <= 1.2.3 - Reflected XSS 漏洞描述 phpLDAPadmin <= 1.2.3 contains a reflected cross-site scripting caused by unsanitized input in htdocs/...
2017年8月15日 07:23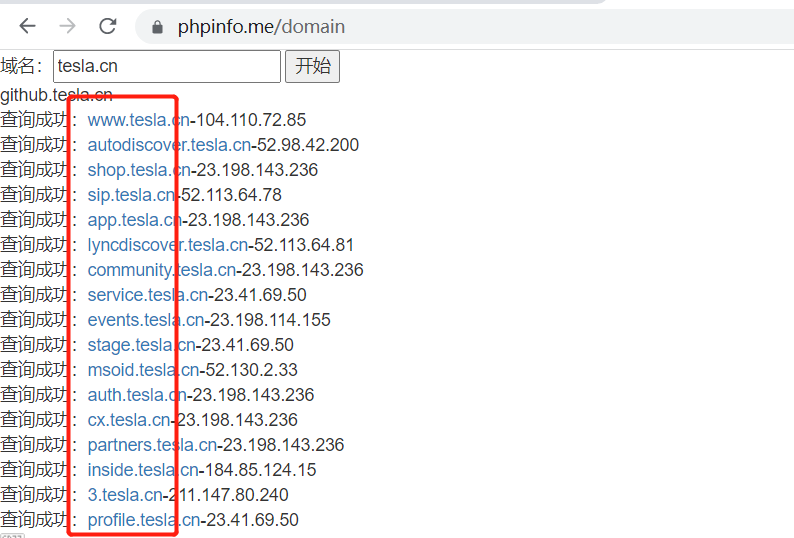
信息收集之“骚”姿势
相信在座的各位都是混迹各大社区论坛很久了 常见的信息收集文章基本上就那些,今天在这里补充一些特别的技巧吧!!!大佬勿喷!!! 0X01字典制作篇 tesla.cn为例子 在线子域名查询 tesla.cn前...
2022年3月10日 23:35
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

