
最新发布第195页

CVE-2022-3869: Froxlor < 0.10.38.2. - HTML Injection
漏洞标题 CVE-2022-3869: Froxlor < 0.10.38.2. - HTML Injection 漏洞描述 HTML Injection in GitHub repository froxlor/froxlor prior to 0.10.38.2. PoC代码
 2022年8月7日 13:01
AcuToWeb 存在 XSS 漏洞(CVE-2024-42852)
漏洞标题 AcuToWeb 存在 XSS 漏洞(CVE-2024-42852) 漏洞描述 AcuToWeb v.10.5.0.7577C8b 版本存在 XSS 漏洞,该漏洞源于容易受到反射型跨站脚本攻击,允许远程攻击者通过 index.php组件执行任...
2024年12月23日 20:01CVE-2021-26085: Atlassian Confluence Server – Local File Inclusion
漏洞标题 CVE-2021-26085: Atlassian Confluence Server - Local File Inclusion 漏洞描述 Atlassian Confluence Server allows remote attackers to view restricted resources via local file...
2021年2月21日 16:41
境外IOT目标信息收集实战——Red Sun
友情提示:由于内容偏于敏感,相关信息打码处理,望见谅! 某日接到一个mission,对某些目标完成一次信息收集。 然后duang的一下丢给我一些IP地址,我直接黑人问号脸,hai,开整! 要求需要有设...
2022年3月10日 23:36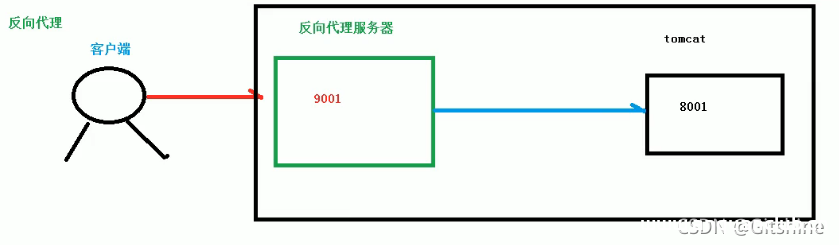
学习nginx基础知识_nginx
这篇文章主要介绍了nginx基础知识,文中运用了大量的图片和代码进行讲解,对相关知识感兴趣的小伙伴可以参考一下这篇文章 目录一.什么是nginx?二.nginx能干什么?2.1 什么是正向代理?2.2 ...
2022年6月15日 09:11CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JE Form Creator (com_jeformcr) comp...
2010年10月11日 15:36CVE-2018-10738: Nagios XI before 5.4.13 SQL Inject
漏洞标题 CVE-2018-10738: Nagios XI before 5.4.13 SQL Inject 漏洞描述 Nagios XI before 5.4.13 SQL Inject PoC代码
2018年2月20日 05:31
[极客大挑战 2019]Knife – buu刷题笔记
我家菜刀丢了,你能帮我找一下么 一句话木马也在这eval($_POST['Syc']); 现在的问题是木马有了,不知道文件名和路径,尝试目录扫描之后,居然只有一个index.php 按照ctf的尿性,玩的就是脑回路...

 2022年4月14日 15:47
CVE-2025-51501: Microweber CMS2.0 – Cross-Site Scripting
漏洞标题 CVE-2025-51501: Microweber CMS2.0 - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting (XSS) in the `id` parameter of the `live_edit.module_settings` API endpoin...
2025年11月4日 11:58CVE-2018-10822: D-Link Routers – Local File Inclusion
漏洞标题 CVE-2018-10822: D-Link Routers - Local File Inclusion 漏洞描述 D-Link routers DWR-116 through 1.06, DIR-140L through 1.02, DIR-640L through 1.02,DWR-512 through 2.02,DWR-7...
2018年12月30日 01:57CVE-2018-11784: Apache Tomcat – Open Redirect
漏洞标题 CVE-2018-11784: Apache Tomcat - Open Redirect 漏洞描述 Apache Tomcat versions prior to 9.0.12, 8.5.34, and 7.0.91 are prone to an open-redirection vulnerability because it...
2018年3月17日 17:02CVE-2024-8021: Gradio – Open Redirect
漏洞标题 CVE-2024-8021: Gradio - Open Redirect 漏洞描述 Gradio allows an open redirect bypass via URL encoding, enabling attackers to redirect users to malicious sites. This can le...
2024年7月31日 19:26CVE-2022-44950: Rukovoditel <= 3.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-44950: Rukovoditel <= 3.2.1 - Cross Site Scripting 漏洞描述 Rukovoditel v3.2.1 was discovered to contain a stored cross-site scripting (XSS) vulnerability in t...
2022年1月3日 04:45CVE-2022-38870: Free5gc 3.2.1 – Information Disclosure
漏洞标题 CVE-2022-38870: Free5gc 3.2.1 - Information Disclosure 漏洞描述 Free5gc 3.2.1 is susceptible to information disclosure. An attacker can possibly obtain sensitive informati...
2022年12月2日 09:16CVE-2023-36844: Juniper Devices – Remote Code Execution
漏洞标题 CVE-2023-36844: Juniper Devices - Remote Code Execution 漏洞描述 Multiple cves in Juniper Network (CVE-2023-36844|CVE-2023-36845|CVE-2023-36846|CVE-2023-36847).A PHP Exter...
2023年4月25日 06:36CVE-2019-2579: Oracle Fusion Middleware WebCenter Sites 12.2.1.3.0 – SQL Injection
漏洞标题 CVE-2019-2579: Oracle Fusion Middleware WebCenter Sites 12.2.1.3.0 - SQL Injection 漏洞描述 The Oracle WebCenter Sites component of Oracle Fusion Middleware 12.2.1.3.0 is ...
2019年3月2日 01:27
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

