
最新发布第201页

CVE-2025-2907: Order Delivery Date Pro for WooCommerce < 12.3.1 - Arbitrary Option Update
漏洞标题 CVE-2025-2907: Order Delivery Date Pro for WooCommerce < 12.3.1 - Arbitrary Option Update 漏洞描述 The Order Delivery Date WordPress plugin before 12.3.1 does not have ...
 2025年10月6日 01:03
Apache OFBiz CVE-2024-36104 鉴权绕过漏洞
漏洞标题 Apache OFBiz CVE-2024-36104 鉴权绕过漏洞 漏洞描述 Apache OFBiz 存在鉴权绕过漏洞,此漏洞是由于ProgramExport未充分验证用户输入的数据所导致的。 PoC代码 暂无
2024年10月27日 03:18CVE-2022-3484: WordPress WPB Show Core – Cross-Site Scripting
漏洞标题 CVE-2022-3484: WordPress WPB Show Core - Cross-Site Scripting 漏洞描述 WordPress wpb-show-core plugin through TODO contains a cross-site scripting vulnerability. The plugi...
2022年1月7日 03:36CVE-2013-2287: WordPress Plugin Uploader 1.0.4 – Cross-Site Scripting
漏洞标题 CVE-2013-2287: WordPress Plugin Uploader 1.0.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in views/notify.php in the Uploader plugin 1.0...
2013年2月13日 04:39CVE-2022-3766: phpMyFAQ < 3.1.8 - Cross-Site Scripting
漏洞标题 CVE-2022-3766: phpMyFAQ < 3.1.8 - Cross-Site Scripting 漏洞描述 phpMyFAQ versions prior to 3.1.8 contain a reflected cross-site scripting vulnerability in the search fu...
2022年6月7日 16:35CVE-2017-12615: Apache Tomcat Servers – Remote Code Execution
漏洞标题 CVE-2017-12615: Apache Tomcat Servers - Remote Code Execution 漏洞描述 Apache Tomcat servers 7.0.{0 to 79} are susceptible to remote code execution. By design, you are not...
2017年6月13日 12:02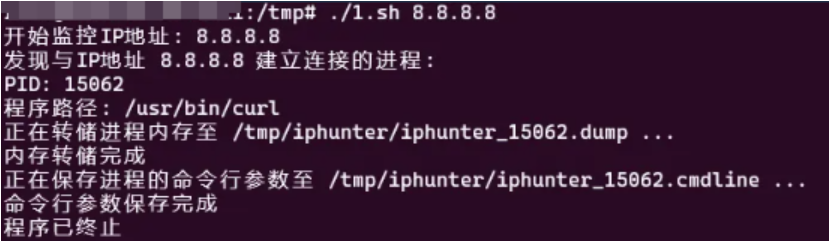
短暂网络活动(域名或IP)定位恶意进程
Linux 经常会有这样的场景,已知某个域名或IP为恶意,有设备解析了恶意域名或通联了恶意IP。或者某个无出网业务的设备异常解析了域名、或通联了恶意IP。 此时的首要任务就是基于已知的信息(域...

 2026年3月1日 15:46
CVE-2017-5983: JIRA Workflow Designer Plugin in Atlassian JIRA Server > 6.3.0 – Remote Code Execution (XXE)
漏洞标题 CVE-2017-5983: JIRA Workflow Designer Plugin in Atlassian JIRA Server > 6.3.0 - Remote Code Execution (XXE) 漏洞描述 The JIRA Workflow Designer Plugin in Atlassian JIRA...
2017年12月27日 03:39CVE-2014-5111: Fonality trixbox – Local File Inclusion
漏洞标题 CVE-2014-5111: Fonality trixbox - Local File Inclusion 漏洞描述 Multiple local file inclusion vulnerabilities in Fonality trixbox allow remote attackers to read arbitrary ...
2014年7月6日 12:38CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution
漏洞标题 CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution 漏洞描述 CloudPanel 2 before 2.3.1 has insecure file-manager cookie authentication. PoC代码
2023年11月27日 10:06CVE-2017-9965: Schneider Electric Pelco VideoXpert Enterprise 2.0 – Path Traversal
漏洞标题 CVE-2017-9965: Schneider Electric Pelco VideoXpert Enterprise 2.0 - Path Traversal 漏洞描述 Schneider Electric Pelco VideoXpert Enterprise versions 2.0 and prior contain a...
2017年4月19日 12:16CVE-2025-25231: Omnissa Workspace ONE UEM – Path Traversal
漏洞标题 CVE-2025-25231: Omnissa Workspace ONE UEM - Path Traversal 漏洞描述 Omnissa Workspace ONE UEM contains a path traversal caused by crafted GET requests to restricted API en...
2025年8月8日 04:16
松下承认严重数据泄露,涉技术文件和客户敏感信息
日本科技巨头松下(Panasonic)在上周五发布了一份声明,承认其服务器遭到了入侵,有未知的第三方非法访问了其技术文件和业务合作伙伴信息。松下在新闻稿中称其首次于11月11日发现入侵,但据日...
2022年3月10日 23:38CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting
漏洞标题 CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting 漏洞描述 The Post Timeline WordPress plugin before version 2.2.6 contains a reflected cross...
2023年1月14日 03:12CVE-2020-5777: Magento Mass Importer <0.7.24 - Remote Auth Bypass
漏洞标题 CVE-2020-5777: Magento Mass Importer <0.7.24 - Remote Auth Bypass 漏洞描述 Magento Mass Importer (aka MAGMI) versions prior to 0.7.24 are vulnerable to a remote authent...
2020年7月14日 16:17CVE-2024-0305: Ncast盈可视高清智能录播系统存在RCE漏洞
漏洞标题 CVE-2024-0305: Ncast盈可视高清智能录播系统存在RCE漏洞 漏洞描述 Ncast盈可视高清智能录播系统是广州盈可视电子科技有限公司的一款产品。Ncast盈可视高清智能录播系统/classes/commo...
2024年5月24日 06:32
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

