
最新发布第206页

CVE-2019-17444: Jfrog Artifactory <6.17.0 - Default Admin Password
漏洞标题 CVE-2019-17444: Jfrog Artifactory <6.17.0 - Default Admin Password 漏洞描述 Jfrog Artifactory prior to 6.17.0 uses default passwords (such as "password") for ...
 2019年2月12日 07:39
CVE-2021-32172: Maian Cart <=3.8 - Remote Code Execution
漏洞标题 CVE-2021-32172: Maian Cart <=3.8 - Remote Code Execution 漏洞描述 Maian Cart 3.0 to 3.8 via the elFinder file manager plugin contains a remote code execution vulnerabil...
2021年7月30日 19:31CVE-2020-26248: PrestaShop Product Comments <4.2.0 - SQL Injection
漏洞标题 CVE-2020-26248: PrestaShop Product Comments <4.2.0 - SQL Injection 漏洞描述 PrestaShop Product Comments module before version 4.2.1 contains a SQL injection vulnerabili...
2020年9月24日 18:34CVE-2020-15906: Tiki Wiki CMS GroupWare – Authentication Bypass
漏洞标题 CVE-2020-15906: Tiki Wiki CMS GroupWare - Authentication Bypass 漏洞描述 tiki-login.php in Tiki before 21.2 sets the admin password to a blank value after 50 invalid login...
2020年4月15日 06:46CVE-2016-1000133: WordPress forget-about-shortcode-buttons 1.1.1 – Cross-Site Scripting
漏洞标题 CVE-2016-1000133: WordPress forget-about-shortcode-buttons 1.1.1 - Cross-Site Scripting 漏洞描述 Wordpress plugin forget-about-shortcode-buttons 1.1.1 contains a reflected...
2016年2月24日 07:46CVE-2019-12989: Citrix SD-WAN and NetScaler SD-WAN – SQL Injection
漏洞标题 CVE-2019-12989: Citrix SD-WAN and NetScaler SD-WAN - SQL Injection 漏洞描述 Citrix SD-WAN 10.2.x before 10.2.3 and NetScaler SD-WAN 10.0.x before 10.0.8 contain an SQL inj...
2019年5月19日 09:10CVE-2022-0787: Limit Login Attempts (Spam Protection) < 5.1 - SQL Injection
漏洞标题 CVE-2022-0787: Limit Login Attempts (Spam Protection) < 5.1 - SQL Injection 漏洞描述 The Limit Login Attempts (Spam Protection) WordPress plugin before 5.1 does not san...
2022年5月19日 01:26CVE-2020-36731: Flexible Checkout Fields for WooCommerce <= 2.3.1 - Unauthenticated Arbitrary Plugin Settings Update
漏洞标题 CVE-2020-36731: Flexible Checkout Fields for WooCommerce <= 2.3.1 - Unauthenticated Arbitrary Plugin Settings Update 漏洞描述 The Flexible Checkout Fields for WooCommer...
2020年9月30日 07:48
【安卓渗透】JEB安卓动态调试(附安装教程及demo演示)
前言 随着网络安全技术的不断发展,现在只会web测试已经不能满足市场需求了,要想更好的发展,咱得什么都了解一点,然后再朝自己喜欢的方向仔细深入。 今天给大家带来安卓渗透基础教程,关于安...

 2026年2月21日 11:09
CVE-2024-22207: Fastify Swagger-UI – Information Disclosure
漏洞标题 CVE-2024-22207: Fastify Swagger-UI - Information Disclosure 漏洞描述 fastify-swagger-ui is a Fastify plugin for serving Swagger UI. Prior to 2.1.0, the default configurati...
2024年3月11日 21:45Apache Solr CVE-2019-0193 DataImportHandler 代码执行漏洞
漏洞标题 Apache Solr CVE-2019-0193 DataImportHandler 代码执行漏洞 漏洞描述 Apache Solr 中存在代码执行漏洞。该漏洞是由于DataImportHandler模块对用户输入的数据验证不足导致的。 PoC代码...
2019年8月9日 14:42CVE-2022-4301: WordPress Sunshine Photo Cart <2.9.15 - Cross-Site Scripting
漏洞标题 CVE-2022-4301: WordPress Sunshine Photo Cart <2.9.15 - Cross-Site Scripting 漏洞描述 WordPress Sunshine Photo Cart plugin before 2.9.15 contains a cross-site scripting ...
2022年6月9日 08:10CVE-2016-8735: Apache Tomcat – Remote Code Execution via JMX Ports
漏洞标题 CVE-2016-8735: Apache Tomcat - Remote Code Execution via JMX Ports 漏洞描述 Apache Tomcat versions before 6.0.48, 7.x before 7.0.73, 8.x before 8.0.39, 8.5.x before 8.5.7,...
2016年6月16日 22:04CVE-2016-1000142: WordPress MW Font Changer <=4.2.5 - Cross-Site Scripting
漏洞标题 CVE-2016-1000142: WordPress MW Font Changer <=4.2.5 - Cross-Site Scripting 漏洞描述 WordPress MW Font Changer plugin 4.2.5 and before contains a cross-site scripting vu...
2016年6月28日 01:14CVE-2022-2462: WordPress Transposh <=1.0.8.1 - Information Disclosure
漏洞标题 CVE-2022-2462: WordPress Transposh <=1.0.8.1 - Information Disclosure 漏洞描述 WordPress Transposh plugin through is susceptible to information disclosure via the AJAX ...
2022年3月15日 13:04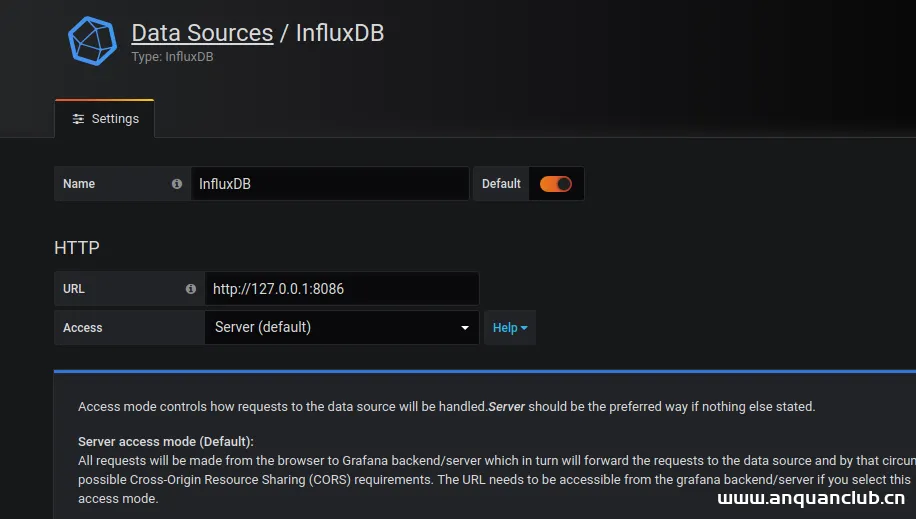
Linux下安装grafana并且添加influxdb监控的方法_Linux
这篇文章主要介绍了Linux下安装grafana并且添加influxdb监控的方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 安装grafana,官网提供了ubuntu的安装包,直接进...
2026年5月23日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

