
最新发布第211页

CVE-2023-0676: phpIPAM 1.5.1 – Cross-site Scripting
漏洞标题 CVE-2023-0676: phpIPAM 1.5.1 - Cross-site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository phpipam/phpipam prior to 1.5.1. PoC代码
 2023年6月6日 13:15
Windows Server 2012 没有远程桌面授权服务器可以提供许可证,远程会话被中断_win服务器
今天在登录公司内部的服务器的时候,无法进行远程访问,弹出错误信息:没有远程桌面授权服务器可以提供许可证,远程会话被中断,经过网上的寻找,原来是server 2012 远程登录只提供120天的使用...
2023年11月18日 20:57
clash最新RCE复现
杂谈 Clash相信你们都不陌生,就是我们平常使用VPN时最常用的软件 先前就曾出现过rce漏洞,现在有爆出了,可以参考以前的文章 软件版本 0.20.12 操作系统 Windows x64 系统版本 Windows 11 问题...

 2023年1月15日 13:49
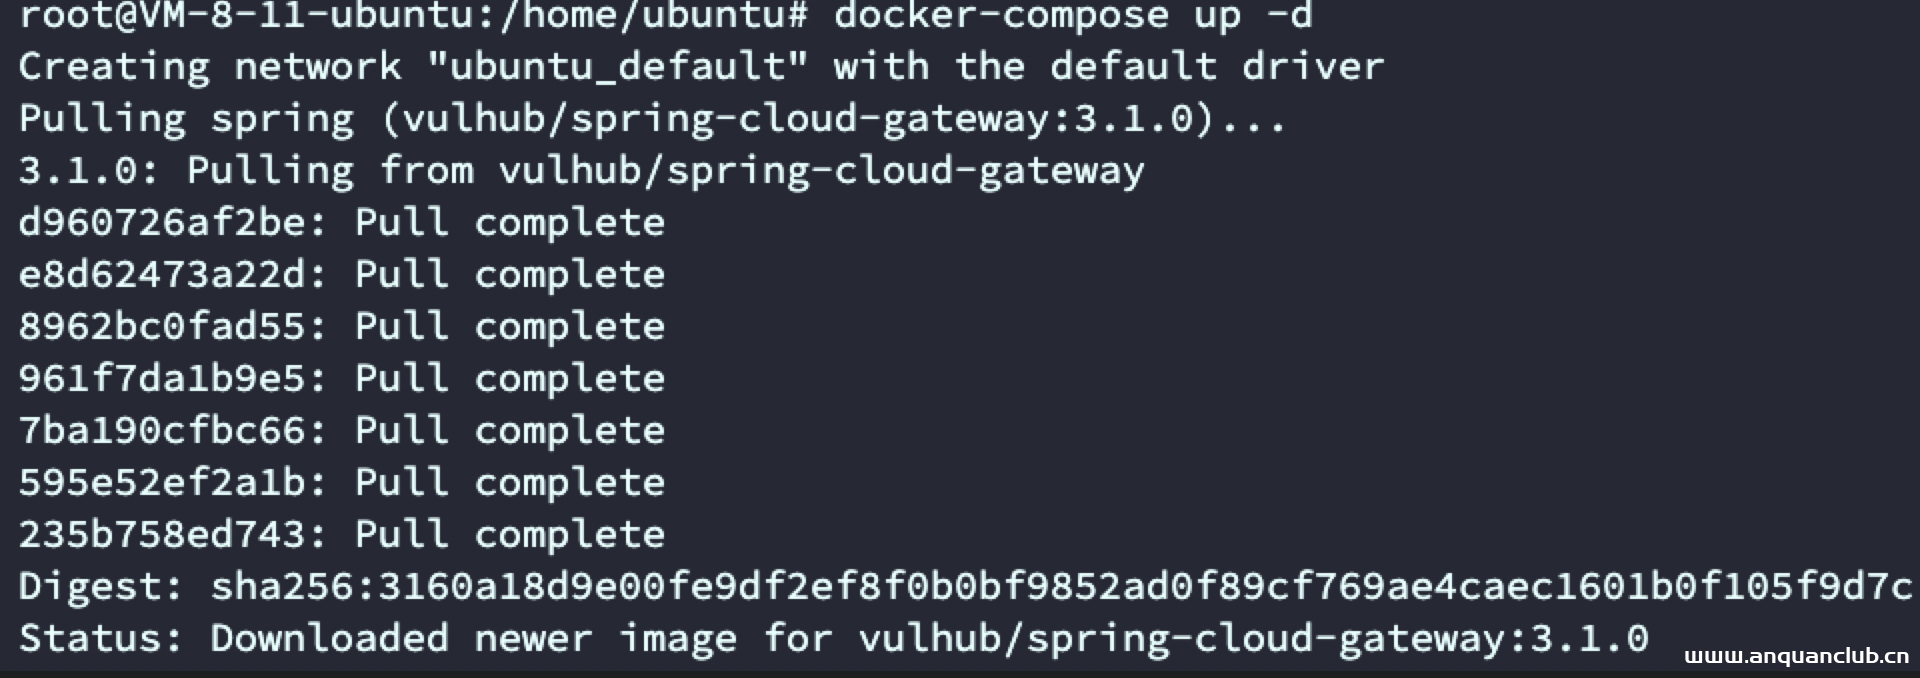
Spring_Cloud_Gateway_Actuator_API_SpEL表达式注入命令执行(CVE-2022-22947)
虽然现在发有点像炒冷饭?不过前几天太忙了 没时间看 既然复现了就记录一下吧 一、环境搭建 http://github.com/vulhub/vulhub/tree/master/spring/CVE-2022-22947 docker-compose up -d 二、漏...
2022年3月10日 23:39
使用nginx方式实现http转换为https的示例代码_nginx
这篇文章主要介绍了使用nginx方式实现http转换为https的示例代码,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 &...
2023年6月1日 21:43(CVE-2025-48828) vBulletin模板条件处理任意PHP代码执行漏洞
漏洞标题 (CVE-2025-48828) vBulletin模板条件处理任意PHP代码执行漏洞 漏洞描述 (CVE-2025-48828) vBulletin模板条件处理任意PHP代码执行漏洞 PoC代码 暂无
2025年9月28日 13:32
centos6使用docker部署kafka项目的方法分析_docker
这篇文章主要介绍了centos6使用docker部署kafka项目的方法,结合实例形式分析了centos6环境下使用docker部署kafka项目的相关命令与使用技巧,需要的朋友可以参考下 本文实例讲述了centos6使用dock...
2024年5月23日 21:06CVE-2025-4302: Stop User Enumeration WordPress plugin – Authentication Bypass
漏洞标题 CVE-2025-4302: Stop User Enumeration WordPress plugin - Authentication Bypass 漏洞描述 Stop User Enumeration WordPress plugin < 1.7.3 contains an authentication bypass ...
2025年4月14日 15:02CVE-2011-5265: Featurific For WordPress 1.6.2 – Cross-Site Scripting
漏洞标题 CVE-2011-5265: Featurific For WordPress 1.6.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in cached_image.php in the Featurific For WordPress plug...
2011年12月26日 08:59CVE-2024-51211: openSIS Classic v9.1 – SQL Injection
漏洞标题 CVE-2024-51211: openSIS Classic v9.1 - SQL Injection 漏洞描述 SQL injection vulnerability exists in OS4ED openSIS-Classic Version 9.1, specifically in the resetuserinfo.ph...
2024年11月11日 03:32
每天学一分钟使用Git服务器实现查看Debug分支及修复_服务器其它
这篇文章主要教大家怎样实现查看Debug分支及修复,学习是一条长远而无尽头之路,坚持就不用多少说了,只要大家每天花一分钟的时间来学习一下Git相信查看Debug分支及修复对大家来说就是so easy D...
2022年6月15日 22:49CVE-2019-17230: WordPress OneTone theme <= 3.0.6 – Unauthenticated Options Changes
漏洞标题 CVE-2019-17230: WordPress OneTone theme <= 3.0.6 – Unauthenticated Options Changes 漏洞描述 includes/theme-functions.php in the OneTone theme through 3.0.6 for WordPre...
2019年11月20日 07:46CVE-2024-8181: Flowise <= 1.8.2 Authentication Bypass
漏洞标题 CVE-2024-8181: Flowise <= 1.8.2 Authentication Bypass 漏洞描述 An Authentication Bypass vulnerability exists in Flowise version 1.8.2. This could allow a remote, unauth...
2024年3月17日 00:17CVE-2013-4117: WordPress Plugin Category Grid View Gallery 2.3.1 – Cross-Site Scripting
漏洞标题 CVE-2013-4117: WordPress Plugin Category Grid View Gallery 2.3.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in includes/CatGridPost.php in the Ca...
2013年11月28日 16:32CVE-2024-4295: Email Subscribers by Icegram Express <= 5.7.20 - Unauthenticated SQL Injection via Hash
漏洞标题 CVE-2024-4295: Email Subscribers by Icegram Express <= 5.7.20 - Unauthenticated SQL Injection via Hash 漏洞描述 Email Subscribers by Icegram Express <= 5.7.20 contai...
2024年1月9日 00:55bugbounty技巧聚合20210928
漏洞报告 【Localize 50刀】文档名处的存储xss http://hackerone.com/reports/1321407 【Tor】Tor Browser using --log or --verbose logs the exact connection time a client connects to any...
2022年3月10日 23:33
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

