
最新发布第211页
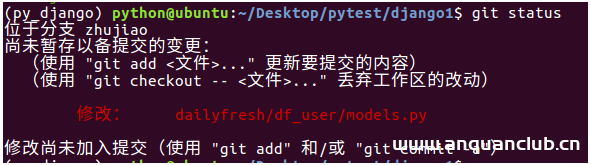
每天学一分钟使用Git服务器实现查看Debug分支及修复_服务器其它
这篇文章主要教大家怎样实现查看Debug分支及修复,学习是一条长远而无尽头之路,坚持就不用多少说了,只要大家每天花一分钟的时间来学习一下Git相信查看Debug分支及修复对大家来说就是so easy D...
 2022年6月15日 22:49
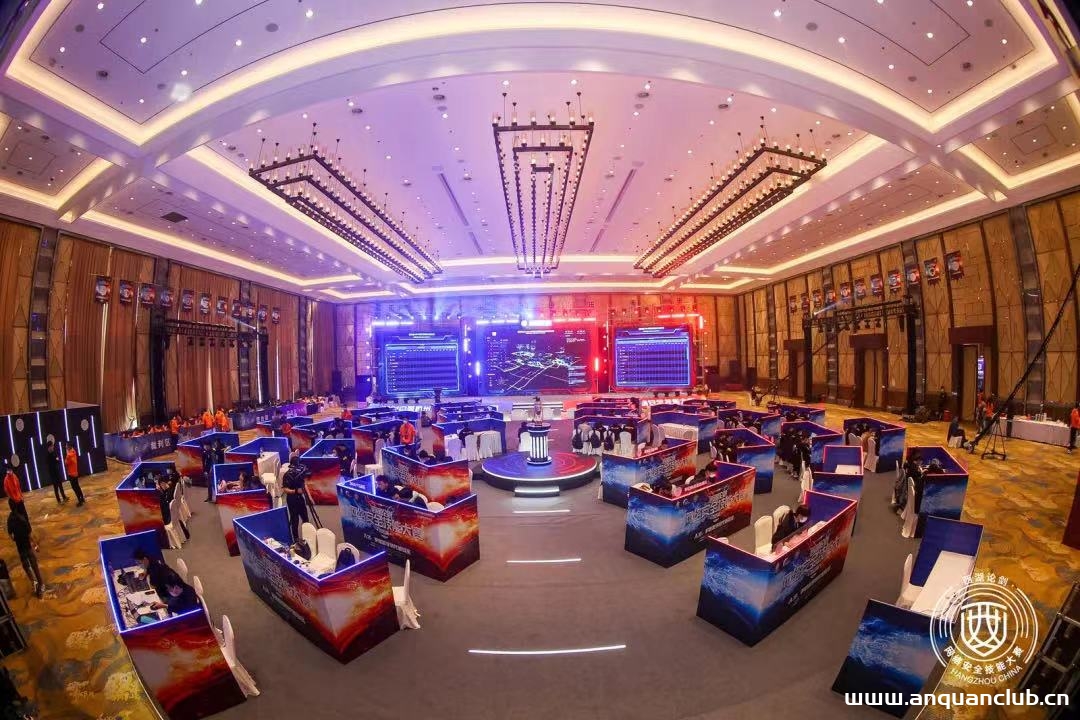
“最强王者”诞生 西湖论剑·第五届中国杭州网络安全技能大赛圆满落幕
随着最终比赛成绩的全部出炉,3月12日下午3点,西湖论剑·第五届中国杭州网络安全技能大赛决赛进入最高潮的颁奖典礼环节,各个奖项尘埃落定,大赛圆满落幕。 当天参加颁奖典礼的领导有杭州...
2022年3月16日 09:16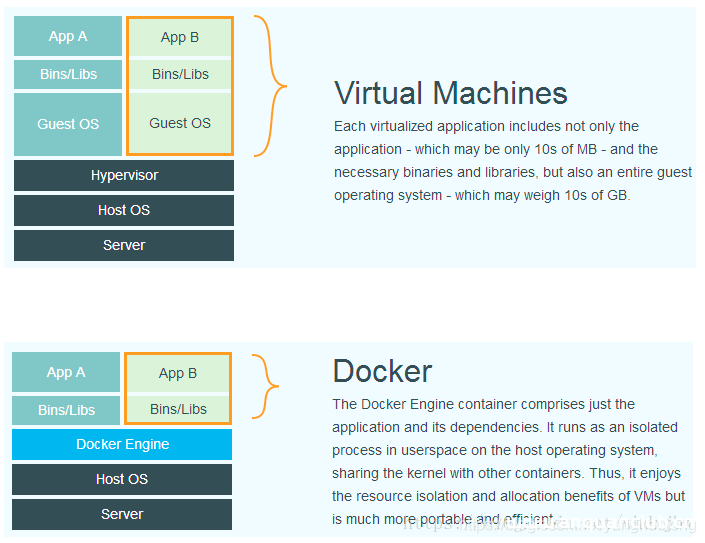
k8s和Docker关系简单说明_docker
这篇文章主要介绍了k8s和Docker关系简单说明,本文利于图文讲解的很透彻,有需要的同学可以研究下 最近项目用到kubernetes(以下简称k8s,k和s之间有8个字母)。虽然之前也有简单使用过,但最近发...
2022年9月2日 21:40
Docker和镜像的操作方法_docker
这篇文章主要介绍了Docker和镜像的操作方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 查找镜像 我们可以从 Docker Hub 网站来搜索镜像,Doc...
2022年8月23日 21:42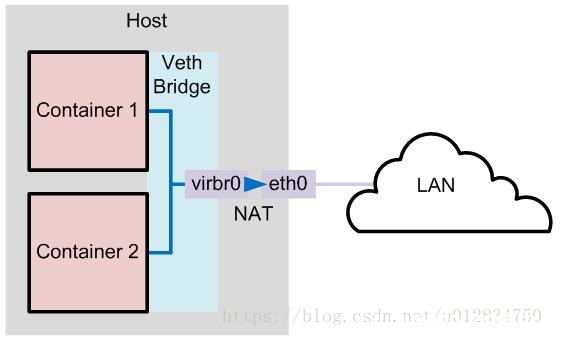
Docker 网络模式及配置方式_docker
这篇文章主要介绍了Docker 网络模式及配置方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一、Docker网络模式 docker run 创建 Docker 容器时,可以用 –net 选项指定...
2022年7月31日 20:14
linux下使用Apache搭建文件服务器的步骤_Linux
这篇文章主要介绍了linux下使用Apache搭建文件服务器的步骤,帮助大家更好的搭建服务器,感兴趣的朋友可以了解下 一.关于文件服务器 在一个项目中,如果想把公共软件或者资料共享给项目组成员,...
2022年11月20日 21:53
CVE-2022-26148: Grafana & Zabbix Integration – Credentials Disclosure
漏洞标题 CVE-2022-26148: Grafana & Zabbix Integration - Credentials Disclosure 漏洞描述 Grafana through 7.3.4, when integrated with Zabbix, contains a credential disclosure vul...
2022年12月16日 05:57
Docker镜像分析工具dive原理解析_docker
这篇文章主要介绍了Docker镜像分析工具dive原理解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值 今天推荐一个这样的开源工具,用于探索 Docker 镜像,各层内...
2023年1月5日 20:04
[极客大挑战 2019]HardSQL – buu刷题笔记
[极客大挑战 2019]HardSQL(主要记录一下自己做题的思路)题目:打开环境,得到: 有两道类似的sql注入题目,可以参考一下 废话不多说,都说了是hardsql了,直接fuzz测试一下,可以看到有很多还...

 2023年1月13日 20:01
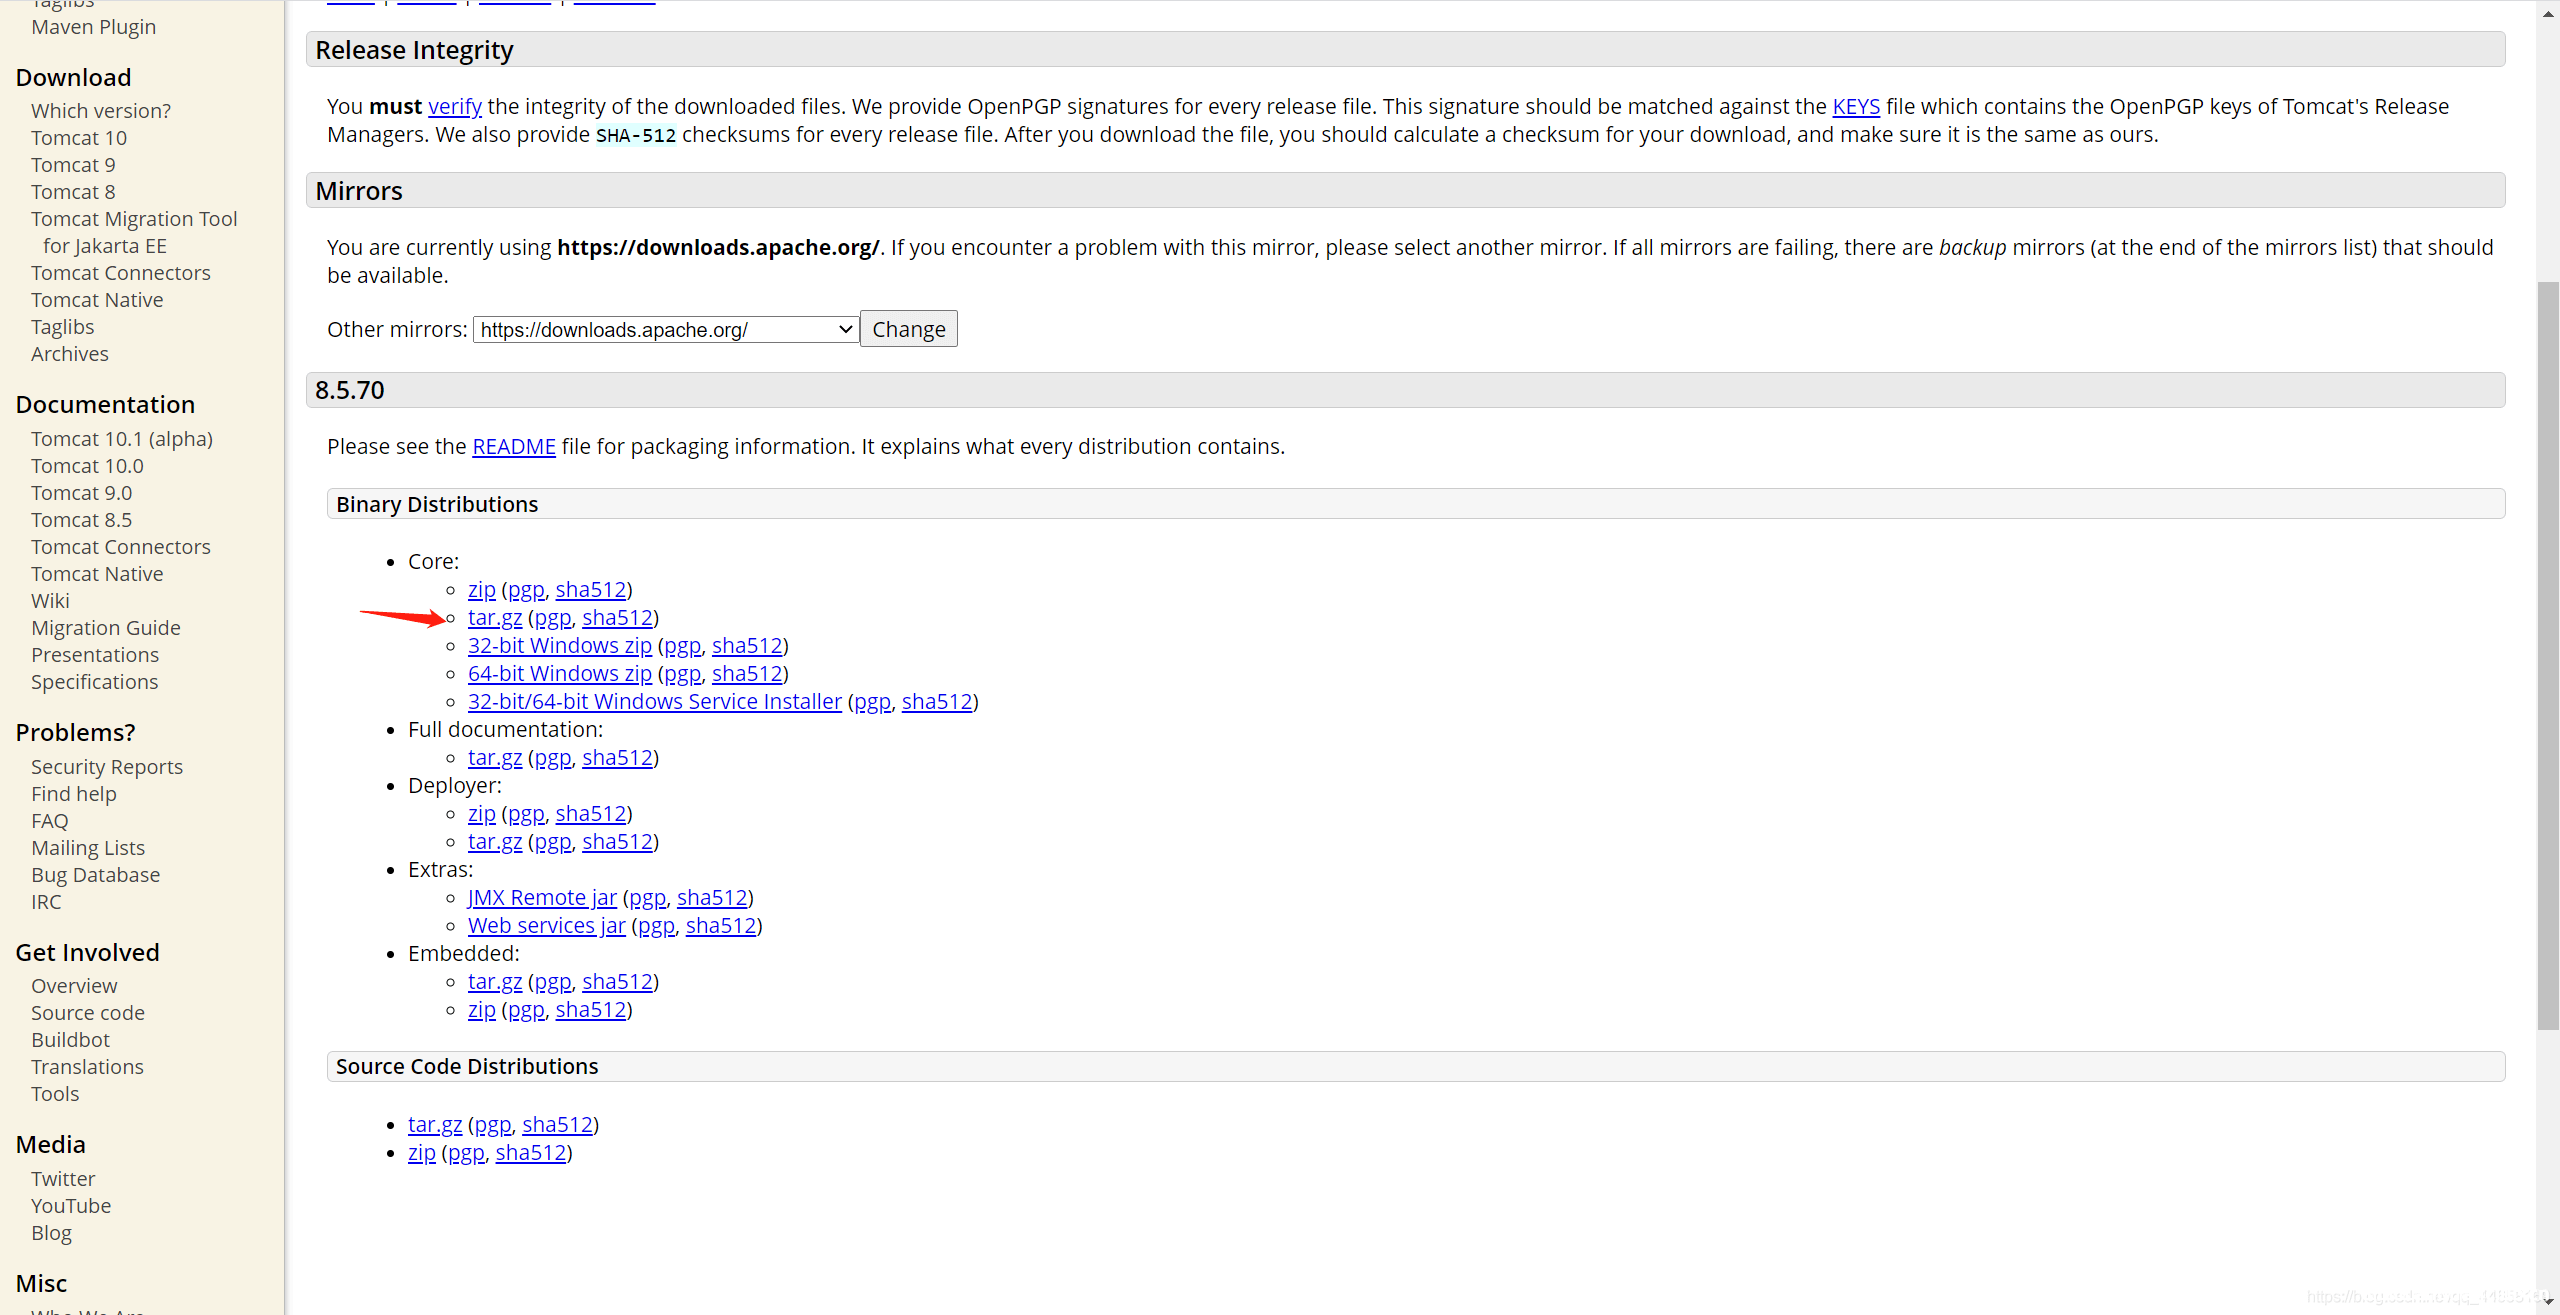
最新Linux下安装tomcat8图解过程_Linux
这篇文章主要介绍了最新的Linux下安装tomcat8图解过程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 下载地址 http://tomcat.apache.org/downl...
2022年6月15日 22:45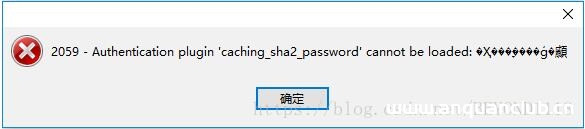
连接docker里面的mysql失败解决方法_docker
这篇文章主要介绍了连接docker里面的mysql失败解决方法,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 场景:在虚拟机的docker容器中安装latest版本的mysql之后,在宿主机...
2023年1月11日 21:06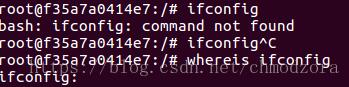
解决docker中ifconfig不可用的问题_docker
这篇文章主要介绍了解决docker中ifconfig不可用的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 最近在学习docker的过程中在docker容器中使ifconfig查询网络情况时发...
2022年7月15日 20:08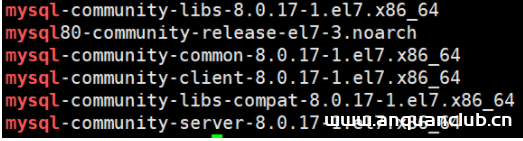
VMware workstation16 中Centos7下MySQL8.0安装过程及Navicat远程连接_VMware
这篇文章主要介绍了VMware workstation16 中Centos7下MySQL8.0安装过程及Navicat远程连接,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一...
2022年6月15日 09:12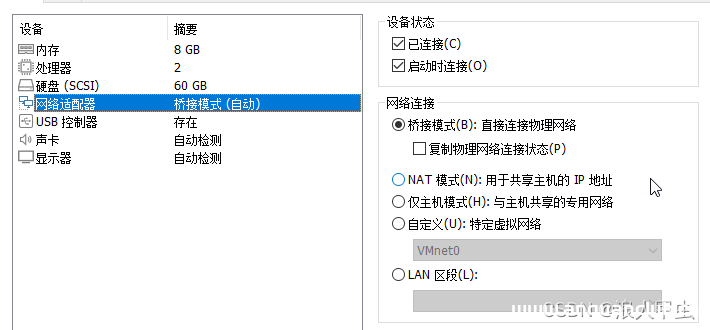
自建FTP和SFTP服务器过程介绍_Linux
大家好,本篇文章主要讲的是自建FTP和SFTP服务器过程介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 FTP、SFTP作为文件传输协议,使用广泛。为进行相关的功能开...
2022年6月15日 08:45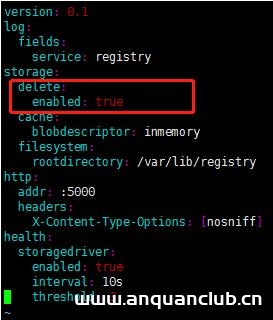
docker镜像完全卸载的操作步骤_docker
这篇文章主要介绍了docker镜像完全卸载的操作步骤,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1.docker ps -a查看运行的镜像进程 [root@mylinux~]# docker ps -a CONTAI...
2022年8月2日 21:40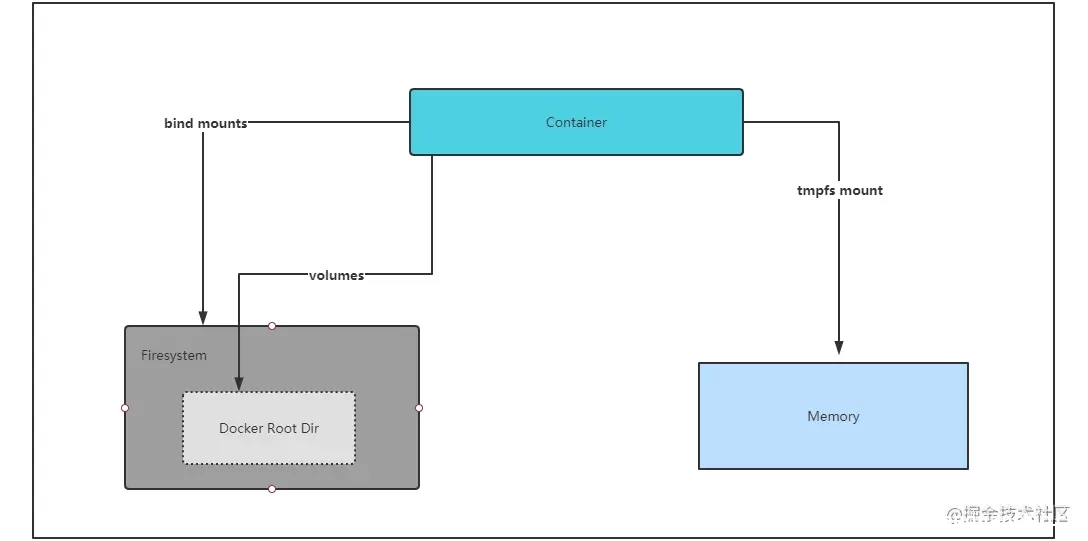
docker容器的几种存储详解_docker
本文主要介绍了docker容器的几种存储方式,主要介绍了3种,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录写在前面几种存储挂载方式1.bind mounts2.v...
2022年6月21日 21:38
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

