
最新发布第216页
PDF解析器html/XSS 实现SSRF
上次安全小天地审核整理SSRF的时候找我沟通,聊到了PDF的SSRF,当时答应了找找之前的存档写个文档。遂写下改小菜文。大佬们勿喷。(文章写于去年,随便记录的文章,可能存在逻辑或者图片的丢失...
 2022年3月10日 23:37
安卓系统修改系统内核绕过TracerPid检测–反防调试
背景: 得到一个Android的CrackMe来考察逆向知识,分析后发现其关键函数位于native so库中,并且在函数开始时启动了线程进行TracerPid检测的反调试,当发现程序被调试时会直接杀死应用。虽然题...
2022年3月10日 23:34
CVE-2021-22205: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2021-22205: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE starting from 11.9 does not properly validate image files that were passed to a file parser, res...
2021年10月28日 15:20CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting
漏洞标题 CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting 漏洞描述 The Post Timeline WordPress plugin before version 2.2.6 contains a reflected cross...
2023年1月14日 03:12Apache RocketMQ CVE-2023-33246 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-33246 远程代码执行漏洞 漏洞描述 Apache RocketMQ存在远程代码执行漏洞,此漏洞是由于对权限和用户输入校验不当导致的。 PoC代码 暂无
2023年4月3日 05:01
信息收集之快速提取SSL证书里的域名
信息收集之快速提取SSL证书里的域名 echo '唯品会(原Vipshop.com)特卖会:品牌特卖_确保正品_确保低价_货到付款' | httpx -tls-probe -json -silent | jq .tls.dns_names #安全小天地Zone Tip...
2022年3月10日 23:37CVE-2020-5515: Gila CMS 1.11.8 SQL Injection.
漏洞标题 CVE-2020-5515: Gila CMS 1.11.8 SQL Injection. 漏洞描述 Gila CMS 1.11.8 SQL Injection. fofa: "Gila CMS" PoC代码
2020年10月29日 16:23CVE-2010-1429: Red Hat JBoss Enterprise Application Platform – Sensitive Information Disclosure
漏洞标题 CVE-2010-1429: Red Hat JBoss Enterprise Application Platform - Sensitive Information Disclosure 漏洞描述 Red Hat JBoss Enterprise Application Platform 4.2 before 4.2.0.CP0...
2010年6月15日 02:47CVE-2018-1000600: Jenkins GitHub Plugin <=1.29.1 - Server-Side Request Forgery
漏洞标题 CVE-2018-1000600: Jenkins GitHub Plugin <=1.29.1 - Server-Side Request Forgery 漏洞描述 Jenkins GitHub Plugin 1.29.1 and earlier is susceptible to server-side request f...
2018年4月27日 08:25CVE-2025-32969: XWiki REST API Query – SQL Injection
漏洞标题 CVE-2025-32969: XWiki REST API Query - SQL Injection 漏洞描述 A SQL injection vulnerability exists in XWiki's REST API query endpoint. An unauthenticated attacker can...
2025年6月6日 18:58CVE-2025-55182: React Server Components – Remote Code Execution
漏洞标题 CVE-2025-55182: React Server Components - Remote Code Execution 漏洞描述 React Server Components 19.0.0, 19.1.0, 19.1.1, and 19.2.0 including react-server-dom-parcel, reac...
2025年10月10日 08:04CVE-2024-0593: WordPress Simple Job Board – Unauthorized Data Access
漏洞标题 CVE-2024-0593: WordPress Simple Job Board - Unauthorized Data Access 漏洞描述 The Simple Job Board plugin for WordPress is vulnerable to unauthorized data access due to in...
2024年8月31日 19:37CVE-2022-36883: Jenkins Git <=4.11.3 - Missing Authorization
漏洞标题 CVE-2022-36883: Jenkins Git <=4.11.3 - Missing Authorization 漏洞描述 Jenkins Git plugin through 4.11.3 contains a missing authorization check. An attacker can trigger ...
2022年5月6日 05:12CVE-2022-29303: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2022-29303: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability via conf_mail.php...
2022年11月16日 19:49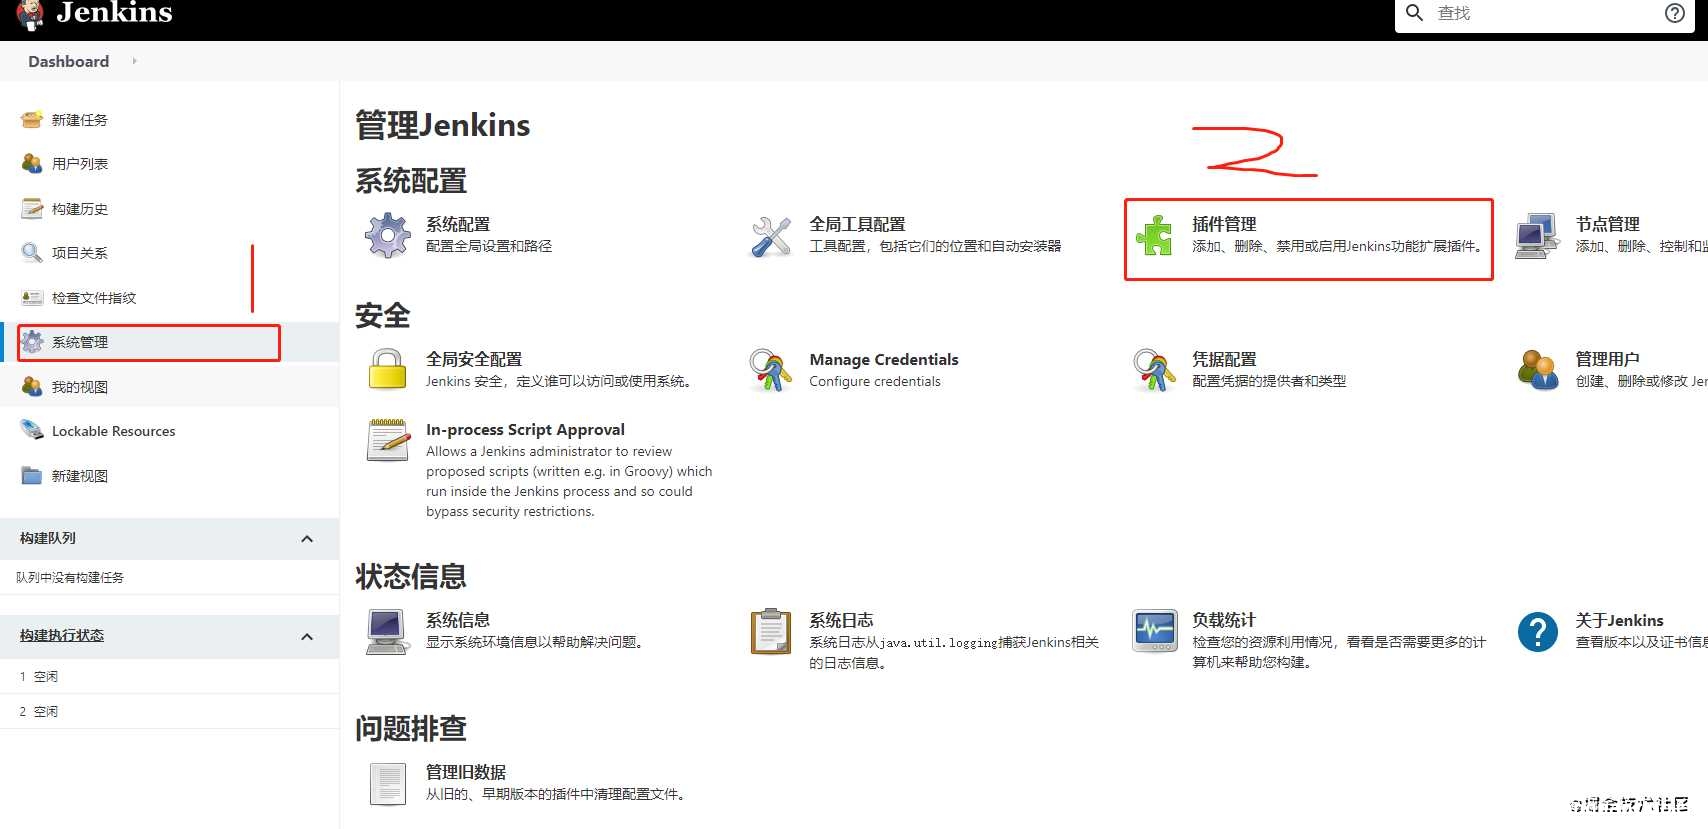
jenkins+gitlab+nginx部署前端应用实现_docker
在日常开发中,往往可能同时多个项目并行进行开发,本文介绍了jenkins+gitlab+nginx部署前端应用实现,感兴趣的可以了解一下 目录相关依赖安装 docker docker安装jenkinsdocker 安装 nginx 小结...
2022年6月15日 09:45CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
2024年3月17日 16:05
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

