
最新发布第231页

CVE-2019-10475: Jenkins build-metrics 1.3 – Cross-Site Scripting
漏洞标题 CVE-2019-10475: Jenkins build-metrics 1.3 - Cross-Site Scripting 漏洞描述 Jenkins build-metrics 1.3 is vulnerable to a reflected cross-site scripting vulnerability that al...
 2019年1月17日 21:57

浅谈红队中的提权(连载第四篇)
受限于个人水平,文中难免会出现错误或者描述不当的地方,还望各位在评论处指出,望谅解。 0x00 前言 续接上文浅谈红队中的权限维持(连载第三篇) 当拿下目标后,难免会遇到拿下的权限只是一个...
2022年3月10日 23:39
商店或关闭或只支持现金,英国北部SPAR遭遇IT中断
12月5日,英国北部的SPAR商店纷纷关闭。次日,仅有少数商店重新开门营业。但也仅支持现金支付。SPAR是总部在荷兰的国际批发零售连锁公司,在48个国家经营着13320家门店,是世界最大的自愿连锁组...
2022年3月10日 23:39Appwrite <=1.2.1存在ssrf漏洞(CVE-2023-27159)
漏洞标题 Appwrite <=1.2.1存在ssrf漏洞(CVE-2023-27159) 漏洞描述 Appwrite是一个基于Docker的端到端开发者平台,该系统洞有一个服务器端请求伪造 (SSRF) 漏洞 PoC代码 暂无
2023年8月7日 09:43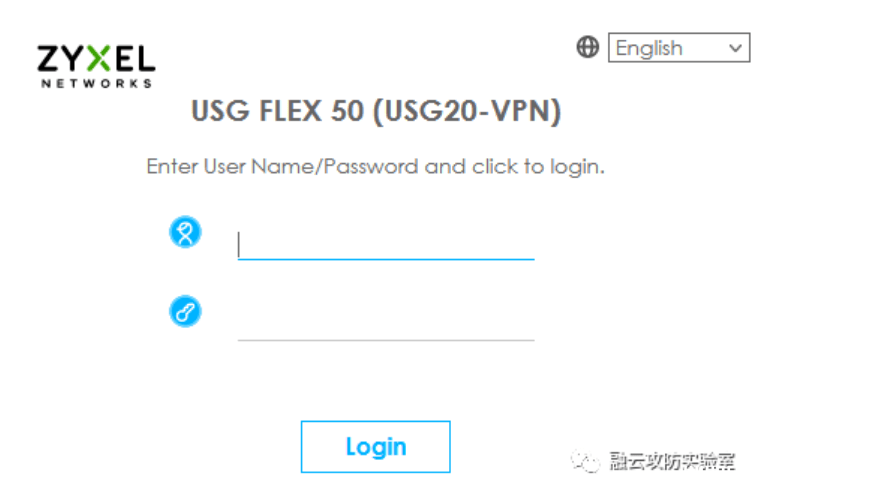
CVE-2022-30525 Zyxel 防火墙命令注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-30525 Zyxel 防火墙命令注入漏洞 2022 年 5 月 12 日,Zyxel(合勤)发布安全公告,修复了其防火墙设备中未经身份验证的远程...
2023年2月12日 11:39CVE-2013-7240: WordPress Plugin Advanced Dewplayer 1.2 – Directory Traversal
漏洞标题 CVE-2013-7240: WordPress Plugin Advanced Dewplayer 1.2 - Directory Traversal 漏洞描述 A directory traversal vulnerability in download-file.php in the Advanced Dewplayer pl...
2013年11月27日 13:49
解决docker拉取mysql镜像太慢的情况_docker
这篇文章主要介绍了解决docker拉取mysql镜像太慢的情况,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker拉取mysql镜像半个小时依然没有成功,改用阿里云镜像加速器。 ...
2022年7月22日 21:36CVE-2025-55182: React Server Components – Remote Code Execution
漏洞标题 CVE-2025-55182: React Server Components - Remote Code Execution 漏洞描述 React Server Components 19.0.0, 19.1.0, 19.1.1, and 19.2.0 including react-server-dom-parcel, reac...
2025年1月28日 08:54
-Struts2-007 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-007 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在20...

 2023年2月3日 17:42
CVE-2022-0432: Mastodon Prototype Pollution Vulnerability
漏洞标题 CVE-2022-0432: Mastodon Prototype Pollution Vulnerability 漏洞描述 The GitHub repository mastodon/mastodon prior to 3.5.0 contains a Prototype Pollution vulnerability. PoC...
2022年5月19日 22:37CVE-2020-8982: Citrix ShareFile StorageZones <=5.10.x - Arbitrary File Read
漏洞标题 CVE-2020-8982: Citrix ShareFile StorageZones <=5.10.x - Arbitrary File Read 漏洞描述 Citrix ShareFile StorageZones (aka storage zones) Controller versions through at le...
2020年7月31日 14:41CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
2024年3月17日 16:05CVE-2018-2894: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2018-2894: Oracle WebLogic Server - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: WLS - Web Services) ...
2018年3月2日 10:31CVE-2021-36356: Kramer VIAware – Remote Code Execution
漏洞标题 CVE-2021-36356: Kramer VIAware - Remote Code Execution 漏洞描述 KRAMER VIAware through August 2021 allows remote attackers to execute arbitrary code because ajaxPages/writ...
2021年5月3日 07:41Atlassian Confluence OGNL注入漏洞(CVE-2022-26134)
漏洞标题 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) 漏洞描述 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) PoC代码 暂无
2022年5月30日 08:59Altenergy Power Control Software management_model.php存在命令注入漏洞(CVE-2023-28343)
漏洞标题 Altenergy Power Control Software management_model.php存在命令注入漏洞(CVE-2023-28343) 漏洞描述 Altenergy Power System Control Software是Altenergy PowerSystem公司的微型逆变...
2023年10月25日 23:56
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

