
最新发布第233页
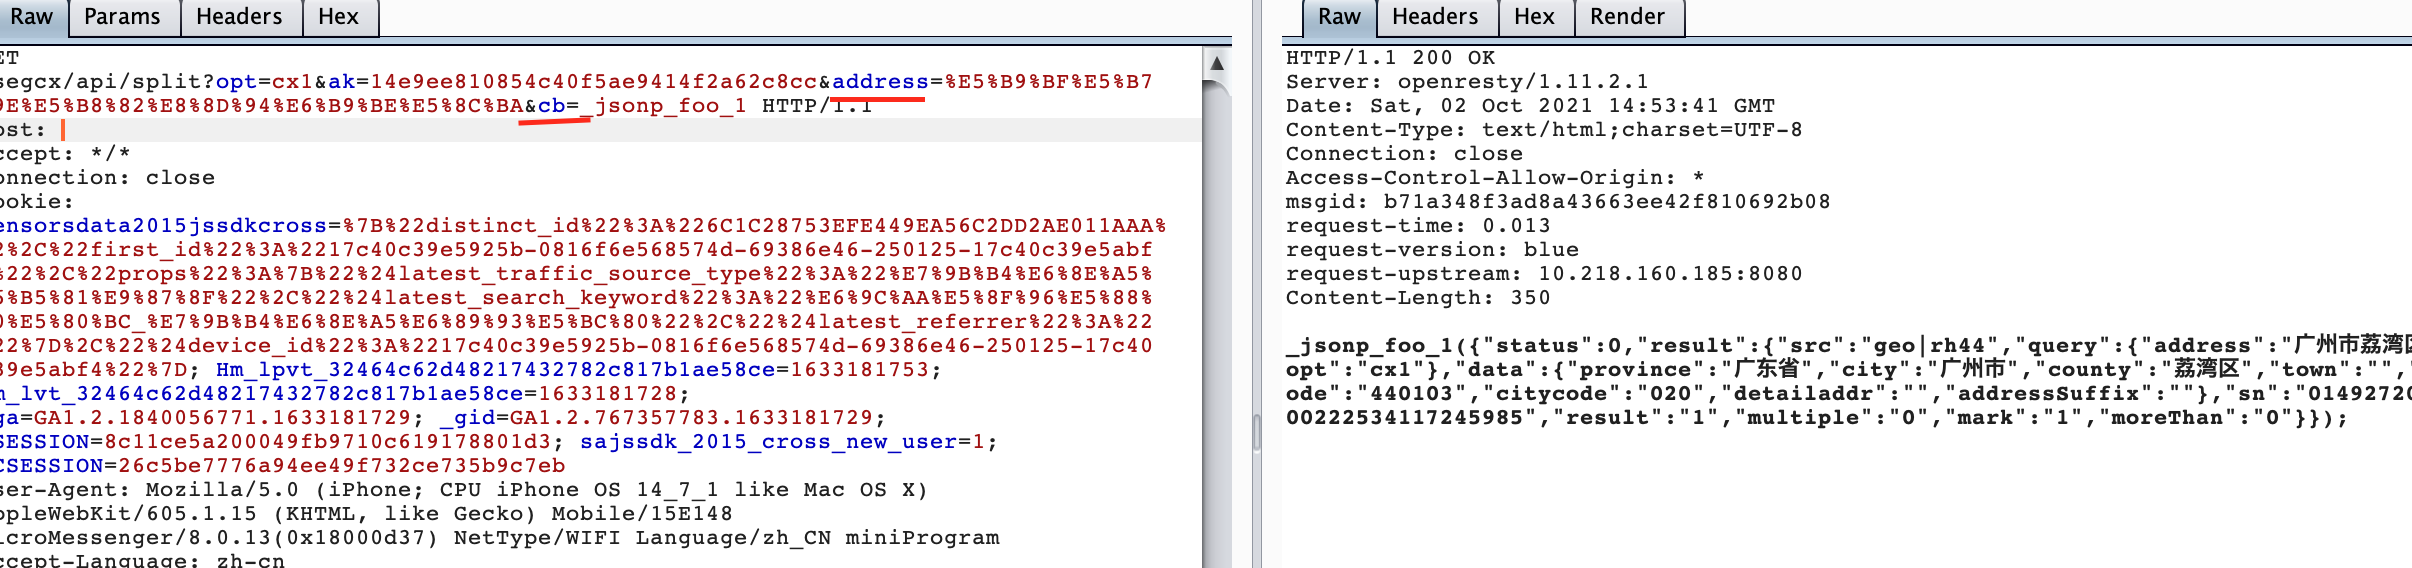
一次XSS的绕过思路
在最近的一次SRC打零工中,绕过了一个蛮有意思的xss防御 在上面的参数中address 可以插入<>,但不可以插入' ',会被\给反码成字符串 而cb参数就都可以插入 从我上面输入的字符串可以分析...
 2022年3月10日 23:39

浅谈红队中的提权(连载第四篇)
受限于个人水平,文中难免会出现错误或者描述不当的地方,还望各位在评论处指出,望谅解。 0x00 前言 续接上文浅谈红队中的权限维持(连载第三篇) 当拿下目标后,难免会遇到拿下的权限只是一个...
2022年3月10日 23:39
centos8系统ftp服务器安装及被动模式配置详细教程_FTP服务器
在传输的过程中,无论是被动模式,还是主动模式,都是【客户端】和【服务器端的21端口】交换用户名密码等相关信息并确认使用什么模式传输。接下来通过本文给大家介绍centos8系统ftp服务器安装教...
2022年6月15日 22:45
Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611)
漏洞标题 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) 漏洞描述 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) PoC代码 暂无
2017年6月5日 16:11CVE-2022-1029: Limit Login Attempts – Stored Cross-Site Scripting
漏洞标题 CVE-2022-1029: Limit Login Attempts - Stored Cross-Site Scripting 漏洞描述 Limit Login Attempts WordPress plugin < 4.0.72 contains a stored cross-site scripting caused ...
2022年2月26日 03:50CVE-2025-58434: Flowise <= 3.0.5 - Account Takeover
漏洞标题 CVE-2025-58434: Flowise <= 3.0.5 - Account Takeover 漏洞描述 Flowise versions 3.0.5 and earlier had a vulnerability in the forgot-password endpoint, which returned vali...
2025年4月25日 01:34CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
2024年5月1日 10:06CVE-2023-20864: VMware Aria Operations for Logs – Unauthenticated Remote Code Execution
漏洞标题 CVE-2023-20864: VMware Aria Operations for Logs - Unauthenticated Remote Code Execution 漏洞描述 VMware Aria Operations for Logs contains a deserialization vulnerability. ...
2023年9月12日 22:47CVE-2018-1000226: Cobbler – Authentication Bypass
漏洞标题 CVE-2018-1000226: Cobbler - Authentication Bypass 漏洞描述 Cobbler versions 2.6.11+, but code inspection suggests at least 2.0.0+ and possibly even older versions, may be ...
2018年2月21日 09:28CVE-2015-5461: WordPress StageShow <5.0.9 - Open Redirect
漏洞标题 CVE-2015-5461: WordPress StageShow <5.0.9 - Open Redirect 漏洞描述 WordPress StageShow plugin before 5.0.9 contains an open redirect vulnerability in the Redirect funct...
2015年11月20日 03:30CVE-2022-48253: Nostromo nhttpd path traversal
漏洞标题 CVE-2022-48253: Nostromo nhttpd path traversal 漏洞描述 nhttpd in Nostromo before 2.1 is vulnerable to a path traversal that may allow an attacker to execute arbitrary com...
2022年9月28日 05:53CVE-2018-2893: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2018-2893: Oracle WebLogic Server - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: Web Services) versio...
2018年12月18日 11:00CVE-2023-24322: mojoPortal 2.7.0.0 – Cross-Site Scripting
漏洞标题 CVE-2023-24322: mojoPortal 2.7.0.0 - Cross-Site Scripting 漏洞描述 mojoPortal 2.7.0.0 contains a cross-site scripting vulnerability in the FileDialog.aspx component, which...
2023年4月10日 05:03CVE-2023-34599: Gibbon v25.0.0 – Cross-Site Scripting
漏洞标题 CVE-2023-34599: Gibbon v25.0.0 - Cross-Site Scripting 漏洞描述 Multiple Cross-Site Scripting (XSS) vulnerabilities have been identified in Gibbon v25.0.0, which enable att...
2023年2月12日 01:26
Bluecmsv1.6-代码审计
前言 一直想学习代码审计,但是想着一大堆php函数都不清楚,要啃下这个大骨头太难了,就这样一拖一拖就到现在了,终于是下定决心,一点一点开始吧,看了大家的学习思路,基本都是从Bluecmsv1.6...

 2023年6月3日 17:17
CVE-2022-29009: Cyber Cafe Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-29009: Cyber Cafe Management System 1.0 - SQL Injection 漏洞描述 Cyber Cafe Management System 1.0 contains multiple SQL injection vulnerabilities via the username...
2022年6月9日 02:36
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

