
最新发布第23页

CVE-2021-25281: SaltStack Salt <3002.5 - Auth Bypass
漏洞标题 CVE-2021-25281: SaltStack Salt <3002.5 - Auth Bypass 漏洞描述 SaltStack Salt before 3002.5 does not honor eauth credentials for the wheel_async client, allowing attacke...
 2021年10月12日 18:53
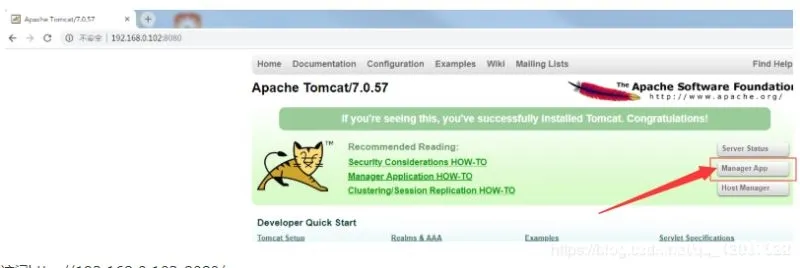
SSM项目频繁打成war包部署,使用tomcat和maven实现热部署配置_Linux
这篇文章主要介绍了SSM项目频繁打成war包部署操作频繁?使用tomcat和maven实现热部署配置,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 背景 众所周知,我们平时...
2026年6月5日 11:45CVE-2021-3239: E-Learning System v1.0 SQL注入基于时间盲注漏洞
漏洞标题 CVE-2021-3239: E-Learning System v1.0 SQL注入基于时间盲注漏洞 漏洞描述 user_email 参数似乎容易受到基于时间的盲注的 SQL 注入攻击。 在 user_email 参数中提交了单引号,并返回...
2021年3月13日 13:16CVE-2021-44529: Ivanti EPM Cloud Services Appliance Code Injection
漏洞标题 CVE-2021-44529: Ivanti EPM Cloud Services Appliance Code Injection 漏洞描述 Ivanti EPM Cloud Services Appliance (CSA) before version 4.6.0-512 is susceptible to a code inj...
2021年12月19日 09:07CVE-2021-3018: IPeakCMS 3.5 – SQL Injection
漏洞标题 CVE-2021-3018: IPeakCMS 3.5 - SQL Injection 漏洞描述 ipeak Infosystems ibexwebCMS 3.5 contains an unauthenticated Boolean-based SQL injection caused by unsanitized 'i...
2021年5月5日 18:04CVE-2023-3277: MStore API <= 4.10.7 - Unauthorized Account Access and Privilege Escalation
漏洞标题 CVE-2023-3277: MStore API <= 4.10.7 - Unauthorized Account Access and Privilege Escalation 漏洞描述 The MStore API plugin for WordPress is vulnerable to Unauthorized Ac...
2023年7月12日 04:36
fiddler联动burp抓包小程序
前言 现在安卓手机抓包越来越难了,小程序渗透测试又是标配,无奈只能硬刚 目前流行的微信小程序抓包主要有以下几种: 微信直接设置代理 苹果手机直接抓包 安卓低版本手机抓包 模拟器低版本root...

 2023年12月5日 09:28
CVE-2018-11133: Quest KACE SMA /common/run_cross_report.php ‘fmt’ XSS
漏洞标题 CVE-2018-11133: Quest KACE SMA /common/run_cross_report.php 'fmt' XSS 漏洞描述 The 'fmt' parameter of the '/common/run_cross_report.php' scri...
2018年11月29日 13:46
docker利用单个镜像映射到多个端口操作_docker
这篇文章主要介绍了docker利用单个镜像映射到多个端口操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 需求: 官网的资源服务器肯定不能使用一个实例, 需要多个一起,...
2023年2月11日 21:45
Ubuntu20.04防火墙设置简易教程(小白)_Linux
这篇文章主要介绍了Ubuntu20.04防火墙设置简易教程(小白),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 前言 ...
2023年8月25日 20:16CVE-2025-46822: Java-springboot-codebase 1.1 – Arbitrary File Read
漏洞标题 CVE-2025-46822: Java-springboot-codebase 1.1 - Arbitrary File Read 漏洞描述 OsamaTaher/Java-springboot-codebase is a collection of Java and Spring Boot code snippets, appl...
2025年3月4日 07:13CVE-2021-3297: Zyxel NBG2105 V1.00(AAGU.2)C0 – Authentication Bypass
漏洞标题 CVE-2021-3297: Zyxel NBG2105 V1.00(AAGU.2)C0 - Authentication Bypass 漏洞描述 Zyxel NBG2105 V1.00(AAGU.2)C0 devices are susceptible to authentication bypass vulnerabilitie...
2021年8月9日 02:08CVE-2018-14013: Synacor Zimbra Collaboration Suite Collaboration <8.8.11 - Cross-Site Scripting
漏洞标题 CVE-2018-14013: Synacor Zimbra Collaboration Suite Collaboration <8.8.11 - Cross-Site Scripting 漏洞描述 Synacor Zimbra Collaboration Suite Collaboration before 8.8.11 ...
2018年5月12日 17:49CVE-2021-25114: WordPress Paid Memberships Pro <2.6.7 - Blind SQL Injection
漏洞标题 CVE-2021-25114: WordPress Paid Memberships Pro <2.6.7 - Blind SQL Injection 漏洞描述 WordPress Paid Memberships Pro plugin before 2.6.7 is susceptible to blind SQL inje...
2021年7月16日 10:26CVE-2025-34152: Shenzhen Aitemi M300 Wi-Fi Repeater – Unauthenticated Remote Command Execution via `time` Parameter
漏洞标题 CVE-2025-34152: Shenzhen Aitemi M300 Wi-Fi Repeater – Unauthenticated Remote Command Execution via `time` Parameter 漏洞描述 An unauthenticated OS command injection vulne...
2025年7月14日 23:30CVE-2021-24926: WordPress Domain Check <1.0.17 - Cross-Site Scripting
漏洞标题 CVE-2021-24926: WordPress Domain Check <1.0.17 - Cross-Site Scripting 漏洞描述 WordPress Domain Check plugin before 1.0.17 contains a reflected cross-site scripting vul...
2021年5月30日 11:00
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

