
最新发布第23页

CVE-2008-6172: Joomla! Component RWCards 3.0.11 – Local File Inclusion
漏洞标题 CVE-2008-6172: Joomla! Component RWCards 3.0.11 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in captcha/captcha_image.php in the RWCards (com_rwcard...
 2008年6月3日 19:15
CVE-2015-1579: WordPress Slider Revolution – Local File Disclosure
漏洞标题 CVE-2015-1579: WordPress Slider Revolution - Local File Disclosure 漏洞描述 Directory traversal vulnerability in the Elegant Themes Divi theme for WordPress allows remote ...
2015年11月7日 14:53CVE-2023-4173: mooSocial 3.1.8 – Reflected XSS
漏洞标题 CVE-2023-4173: mooSocial 3.1.8 - Reflected XSS 漏洞描述 A vulnerability, which was classified as problematic, was found in mooSocial mooStore 3.1.6. Affected is an unknown...
2023年11月18日 13:59
[极客大挑战 2019]HardSQL – buu刷题笔记
[极客大挑战 2019]HardSQL(主要记录一下自己做题的思路)题目:打开环境,得到: 有两道类似的sql注入题目,可以参考一下 废话不多说,都说了是hardsql了,直接fuzz测试一下,可以看到有很多还...

 2023年1月13日 20:01

Vulnhub 靶场 HACKSUDO: FOG
环境 Kali: 192.168.132.131 靶机:192.168.132.146 靶机地址:http://www.vulnhub.com/entry/hacksudo-fog,697/ 一、信息收集 nmap -sP 192.168.132.0/24 nmap -p- -sC -sV 192.168.132.146 g...
2022年3月30日 20:48CVE-2017-10075: Oracle Content Server – Cross-Site Scripting
漏洞标题 CVE-2017-10075: Oracle Content Server - Cross-Site Scripting 漏洞描述 Oracle Content Server version 11.1.1.9.0, 12.2.1.1.0 and 12.2.1.2.0 are susceptible to cross-site scr...
2017年7月18日 04:59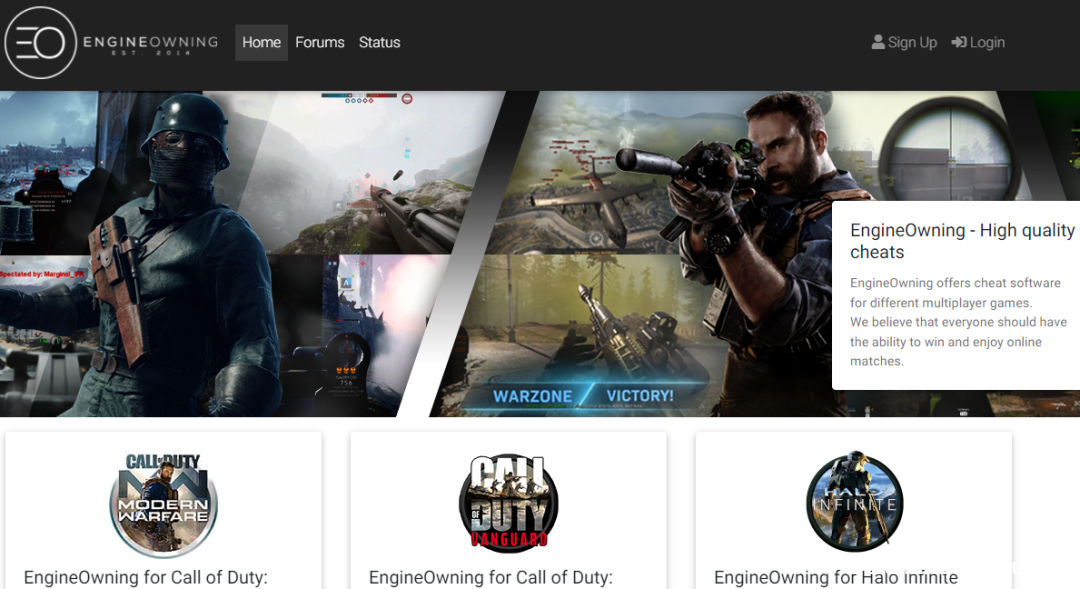
动视起诉外挂网站EngineOwning,且要求外挂开发者赔偿损失
针对外挂横行的环境,《使命召唤》制作发行商动视Activision外挂打击行动再次升级,于前不久起诉了最热门的外挂网站之一EngineOwning。动视的诉求除永久关闭该外挂网站外,还要求外挂开发人员、...
2022年3月10日 23:39Cacti cmd_realtime CVE-2024-29895 命令注入漏洞
漏洞标题 Cacti cmd_realtime CVE-2024-29895 命令注入漏洞 漏洞描述 Cacti是一套基于PHP、MySQL、SNMP及RRDTool开发的网络流量监测图形分析工具。Cacti存在命令注入漏洞,此漏洞是由于cmd_real...
2024年12月11日 12:25CVE-2024-29198: GeoServer Demo Request Endpoint – Server Side Request Forgery
漏洞标题 CVE-2024-29198: GeoServer Demo Request Endpoint - Server Side Request Forgery 漏洞描述 It is possible to achieve Server Side Request Forgery (SSRF) via the Demo request en...
2024年11月22日 03:04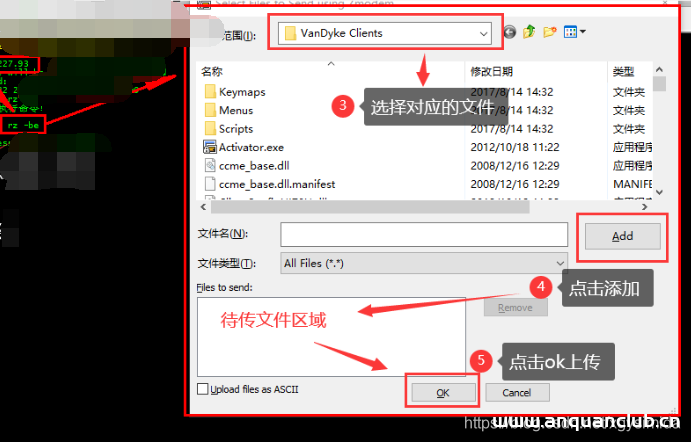
linux通过跳板机连接远程服务器并进行文件传输的方法_Linux
这篇文章主要介绍了linux通过跳板机连接远程服务器并进行文件传输的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 最近在linux主机上部署环...
2023年6月17日 20:13
微软及游戏行业史上最大收购:以687亿美元收购动视暴雪
今天一则新闻轰动了整个游戏圈,就在1月18日,微软官方宣布将以687亿美元收购动视暴雪Activision Blizzard。这不仅是微软有史以来规模最大,亦是游戏行业史上最大的收购案。收购完成后,微软将...
2022年3月10日 23:39Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
2023年7月16日 00:27
[护网杯 2018]easy_tornado WriteUp – buu刷题笔记(超级详细!)
[护网杯 2018]easy_tornado 打开题目后,首先发现3个超链接 依次查看文件内容 flag.txt /flag.txt flag in /fllllllllllllag welconme.txt /welcome.txt render hints.txt /hints.txt md5(cooki...
2022年4月17日 16:58CVE-2024-39887: Apache Superset < 4.0.2 - SQL Injection
漏洞标题 CVE-2024-39887: Apache Superset < 4.0.2 - SQL Injection 漏洞描述 An SQL Injection vulnerability in Apache Superset exists due to improper neutralization of special elem...
2024年10月20日 09:11CVE-2023-43654: PyTorch TorchServe SSRF
漏洞标题 CVE-2023-43654: PyTorch TorchServe SSRF 漏洞描述 TorchServe is a tool for serving and scaling PyTorch models in production. TorchServe default configuration lacks proper i...
2023年12月10日 11:08CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 – Local File Inclusion
漏洞标题 CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 - Local File Inclusion 漏洞描述 Joomla! Harmis Messenger 1.2.2 is vulnerable to local file inclusion which could give an atta...
2019年9月7日 14:46
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

