
最新发布第261页

(CVE-2020-4427) IBM Data Risk Manager SAML身份验证绕过漏洞 逻辑漏洞
漏洞标题 (CVE-2020-4427) IBM Data Risk Manager SAML身份验证绕过漏洞 逻辑漏洞 漏洞描述 (CVE-2020-4427) IBM Data Risk Manager SAML身份验证绕过漏洞 逻辑漏洞 PoC代码 暂无
 2020年4月26日 01:41
CVE-2024-6753: Social Auto Poster <= 5.3.14 - Stored Cross-Site Scripting
漏洞标题 CVE-2024-6753: Social Auto Poster <= 5.3.14 - Stored Cross-Site Scripting 漏洞描述 Social Auto Poster plugin for WordPress versions up to 5.3.14 contains a stored cross...
2024年12月24日 05:40
境外IOT目标信息收集实战——Red Sun
友情提示:由于内容偏于敏感,相关信息打码处理,望见谅! 某日接到一个mission,对某些目标完成一次信息收集。 然后duang的一下丢给我一些IP地址,我直接黑人问号脸,hai,开整! 要求需要有设...
2022年3月10日 23:36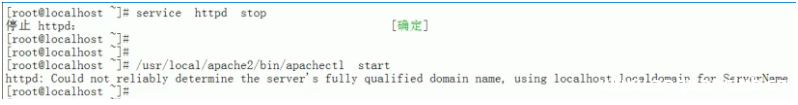
linux下源码包安装的服务管理_Linux
目录1、源码包服务的启动管理2、源码包服务的自启动管理3、让源码包服务被服务管理命令识别(1)让通过源码包安装的服务能被service命令管理启动(2)让通过源码包安装的服务能被chkconfig命令...
2022年6月15日 08:45CVE-2022-21587: Oracle E-Business Suite 12.2.3 -12.2.11 – Remote Code Execution
漏洞标题 CVE-2022-21587: Oracle E-Business Suite 12.2.3 -12.2.11 - Remote Code Execution 漏洞描述 Oracle E-Business Suite 12.2.3 through 12.2.11 is susceptible to remote code execu...
2022年10月26日 16:20CVE-2023-27482: Home Assistant Supervisor – Authentication Bypass
漏洞标题 CVE-2023-27482: Home Assistant Supervisor - Authentication Bypass 漏洞描述 Home Assistant Supervisor is an open source home automation tool. A remotely exploitable vulnera...
2023年3月4日 17:06CVE-2022-0432: Mastodon Prototype Pollution Vulnerability
漏洞标题 CVE-2022-0432: Mastodon Prototype Pollution Vulnerability 漏洞描述 The GitHub repository mastodon/mastodon prior to 3.5.0 contains a Prototype Pollution vulnerability. PoC...
2022年10月8日 10:52CVE-2023-0876: WordPress Meta SEO <= 4.5.2 - Open Redirect
漏洞标题 CVE-2023-0876: WordPress Meta SEO <= 4.5.2 - Open Redirect 漏洞描述 The WP Meta SEO WordPress plugin before 4.5.3 did not authorize several AJAX actions, which allowed ...
2023年2月25日 12:48CVE-2023-2813: WordPress Multiple Themes – Reflected Cross-Site Scripting
漏洞标题 CVE-2023-2813: Wordpress Multiple Themes - Reflected Cross-Site Scripting 漏洞描述 All of the above Aapna WordPress theme through 1.3, Anand WordPress theme through 1.2, A...
2023年8月17日 02:02CVE-2023-5561: WordPress Core – Post Author Email Disclosure
漏洞标题 CVE-2023-5561: WordPress Core - Post Author Email Disclosure 漏洞描述 WordPress Core is vulnerable to Sensitive Information Exposure in versions between 4.7.0 and 6.3.1 vi...
2023年2月26日 23:44CVE-2022-1904: WordPress Easy Pricing Tables <3.2.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1904: WordPress Easy Pricing Tables <3.2.1 - Cross-Site Scripting 漏洞描述 WordPress Easy Pricing Tables plugin before 3.2.1 contains a reflected cross-site sc...
2022年6月1日 09:09CVE-2023-32563: Ivanti Avalanche – Remote Code Execution
漏洞标题 CVE-2023-32563: Ivanti Avalanche - Remote Code Execution 漏洞描述 An unauthenticated attacker could achieve the code execution through a RemoteControl server. PoC代码
2023年5月9日 14:03CVE-2022-34045: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34045: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. It contains a hardcoded...
2022年11月30日 07:38CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年10月25日 18:09CVE-2021-28149: Hongdian H8922 3.0.5 Devices – Local File Inclusion
漏洞标题 CVE-2021-28149: Hongdian H8922 3.0.5 Devices - Local File Inclusion 漏洞描述 Hongdian H8922 3.0.5 devices are vulnerable to local file inclusion. The /log_download.cgi log...
2021年4月14日 01:19
[SUCTF 2019]CheckIn – buu刷题笔记
CheckIn题目分析 首先我们来看一下题目,首页就是一个简单的上传界面: 我们先上传一个php文件试一下,显然是illegal的 经过fuzz发现修改content-type和利用特殊扩展名php5、pht等都没有成功(...

 2022年4月19日 20:52

2026年9月26日 11:45
2026年9月25日 11:45
2026年9月24日 11:46
2026年9月23日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

