
最新发布第268页

CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting 漏洞描述 The Wordpress plugin WooCommerce PDF Invoices &am...
 2021年10月29日 20:30
如何为 Linux 桌面配置 Openbox(推荐)_Linux
这篇文章主要介绍了为 Linux 桌面配置 Openbox的方法,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 本文是 24 天 Linux 桌面特别系列的一部分。Openbox 窗...
2026年3月1日 15:46CVE-2014-9119: WordPress DB Backup <=4.5 - Local File Inclusion
漏洞标题 CVE-2014-9119: WordPress DB Backup <=4.5 - Local File Inclusion 漏洞描述 WordPress Plugin DB Backup 4.5 and possibly prior versions are prone to a local file inclusion ...
2014年12月9日 05:14CVE-2018-5233: Grav CMS <1.3.0 - Cross-Site Scripting
漏洞标题 CVE-2018-5233: Grav CMS <1.3.0 - Cross-Site Scripting 漏洞描述 Grav CMS before 1.3.0 is vulnerable to cross-site scripting via system/src/Grav/Common/Twig/Twig.php and ...
2018年5月2日 04:51CVE-2020-24186: WordPress wpDiscuz <=7.0.4 - Remote Code Execution
漏洞标题 CVE-2020-24186: WordPress wpDiscuz <=7.0.4 - Remote Code Execution 漏洞描述 WordPress wpDiscuz plugin versions version 7.0 through 7.0.4 are susceptible to remote code ...
2020年1月17日 10:04CVE-2021-38647: Microsoft Open Management Infrastructure – Remote Code Execution
漏洞标题 CVE-2021-38647: Microsoft Open Management Infrastructure - Remote Code Execution 漏洞描述 Microsoft Open Management Infrastructure is susceptible to remote code execution ...
2021年7月17日 14:33CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection
漏洞标题 CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection 漏洞描述 In the latest version (2.8.2 as of writing the article) and below, the plugin...
2024年12月10日 16:33CVE-2015-9406: mTheme Unus < 2.3 - Directory Traversal
漏洞标题 CVE-2015-9406: mTheme Unus < 2.3 - Directory Traversal 漏洞描述 The mTheme-Unus theme for WordPress, prior to version 2.3, contained a directory traversal flaw that let...
2015年5月6日 15:24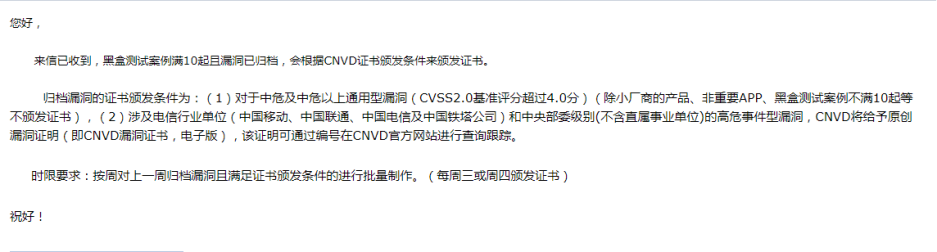
记一次CNVD原创漏洞证书挖掘
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 一、原创漏洞证书获取条件 图1-1 证书获取条件 二、信息收集 ...
2022年3月10日 23:36CVE-2022-48323: Sunflower Simple and Personal 1.0.1.43315 – Remote Code Execution
漏洞标题 CVE-2022-48323: Sunflower Simple and Personal 1.0.1.43315 - Remote Code Execution 漏洞描述 Sunlogin Sunflower Simplified (aka Sunflower Simple and Personal) 1.0.1.43315 is...
2022年11月11日 00:21CVE-2023-30868: Tree Page View Plugin < 1.6.7 - Cross-Site Scripting
漏洞标题 CVE-2023-30868: Tree Page View Plugin < 1.6.7 - Cross-Site Scripting 漏洞描述 The CMS Tree Page View plugin for WordPress has a Reflected Cross-Site Scripting vulnerabi...
2023年10月7日 11:41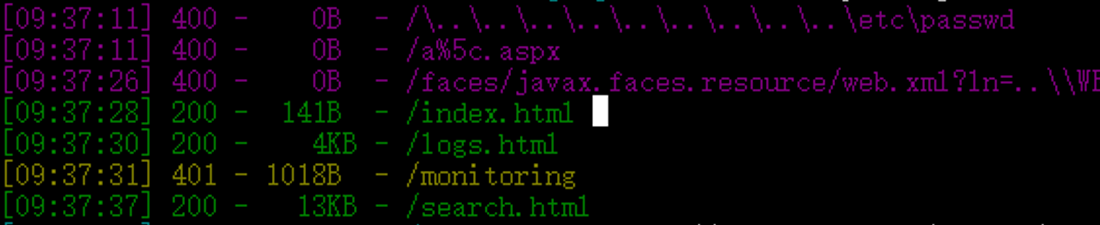
某src之报错页面导致的大量日志信息泄露
0x01 某天下午在看安全小天地资产时候发现了一个状态码为200,返回包却存在报错信息的报错界面。 由于漏洞已经修复,报错信息已经无,请自行脑补,大概就是报错出了一大堆东西,其中有个参数为...
2022年3月10日 23:35CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting
漏洞标题 CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting 漏洞描述 WordPress Ninja Forms plugin before 3.3.18 contains a cross-site scripting vulnerability. ...
2018年10月19日 13:54CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
2023年9月16日 07:11CVE-2024-4434: LearnPress WordPress LMS Plugin <= 4.2.6.5 - SQL Injection
漏洞标题 CVE-2024-4434: LearnPress WordPress LMS Plugin <= 4.2.6.5 - SQL Injection 漏洞描述 The LearnPress WordPress LMS Plugin plugin for WordPress is vulnerable to time-based ...
2024年3月26日 19:24CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年9月11日 23:08
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

