
最新发布第270页

CVE-2021-24295: Spam protection, AntiSpam, FireWall by CleanTalk < 5.153.4 - Unauthenticated Blind SQL Injection
漏洞标题 CVE-2021-24295: Spam protection, AntiSpam, FireWall by CleanTalk < 5.153.4 - Unauthenticated Blind SQL Injection 漏洞描述 It was possible to exploit an Unauthenticated ...
 2021年3月10日 02:25
Windows 安装和配置 WSL的方法步骤_win服务器
这篇文章主要介绍了Windows 安装和配置 WSL的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 什么是 WSL ...
2026年3月18日 11:45CVE-2018-5233: Grav CMS <1.3.0 - Cross-Site Scripting
漏洞标题 CVE-2018-5233: Grav CMS <1.3.0 - Cross-Site Scripting 漏洞描述 Grav CMS before 1.3.0 is vulnerable to cross-site scripting via system/src/Grav/Common/Twig/Twig.php and ...
2018年5月24日 16:40
越权测试小技巧:利用对象注入(Object Injection)
越权测试小技巧:利用对象注入(Object Injection) POST /email Host: localhost Content-Type: application/json {'email':'guest@example.com'} ------------------- POST /email Host: localh...
2022年3月10日 23:32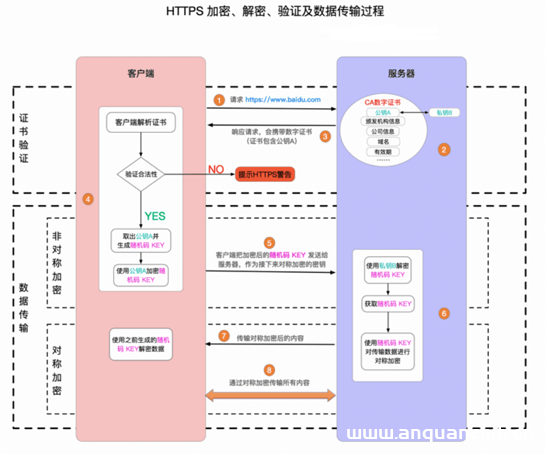
基于Nginx实现HTTPS网站设置的步骤_nginx
本文主要介绍了Nginx实现HTTPS网站设置的步骤,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录前言:加密算法:一、HTTPS 简介二、Nginx 实现 HTTPS ...
2022年6月17日 10:00CVE-2007-2449: Apache Tomcat 4.x-7.x – Cross-Site Scripting
漏洞标题 CVE-2007-2449: Apache Tomcat 4.x-7.x - Cross-Site Scripting 漏洞描述 Apache Tomcat 4.x through 7.x contains a cross-site scripting vulnerability which an attacker can use ...
2007年7月6日 08:09CVE-2024-3656: Keycloak < 24.0.5 - Broken Access Control
漏洞标题 CVE-2024-3656: Keycloak < 24.0.5 - Broken Access Control 漏洞描述 A flaw was found in Keycloak. Certain endpoints in Keycloak's admin REST API allow low-privilege ...
2024年6月22日 14:06
解决docker挂载的目录无法读写问题_docker
这篇文章主要介绍了解决docker挂载的目录无法读写问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 使用下面的命令可以创建一个容器并且把本地的/home/dock/Downloads目...
2022年8月13日 20:36CVE-2024-36837: CRMEB开源电商系统 /api/products SQL注入漏洞(CVE-2024-36837)
漏洞标题 CVE-2024-36837: CRMEB开源电商系统 /api/products SQL注入漏洞(CVE-2024-36837) 漏洞描述 该漏洞可以通过请求api的路径接口来进行SQL注入,进而可能导致敏感信息泄露,该注入可暴露后...
2024年5月13日 17:34CVE-2019-14750: osTicket < 1.12.1 - Cross-Site Scripting
漏洞标题 CVE-2019-14750: osTicket < 1.12.1 - Cross-Site Scripting 漏洞描述 An issue was discovered in osTicket before 1.10.7 and 1.12.x before 1.12.1. Stored XSS exists in setup...
2019年2月24日 01:31CVE-2022-48253: Nostromo nhttpd path traversal
漏洞标题 CVE-2022-48253: Nostromo nhttpd path traversal 漏洞描述 nhttpd in Nostromo before 2.1 is vulnerable to a path traversal that may allow an attacker to execute arbitrary com...
2022年9月28日 05:53
【工具更新】EasyShell v2.8.3 & MoreLian v1.2.4 & CyberStrickAI二开版1.0 全家桶终于是集齐了
前言 经过好一段时间的更新,总算是把CyberStrikeAI的一键信息收集调试的差不多了,虽然还是有点瑕疵,这个就逐步进行优化吧。 然后很长一段时间没有更新MoreLian(webshell)的原因是一直在磨洋...

 2026年10月19日 09:51
CVE-2025-45985: Blink Router – Command Injection
漏洞标题 CVE-2025-45985: Blink Router - Command Injection 漏洞描述 Blink routers BL-WR9000 V2.4.9 , BL-AC2100_AZ3 V1.0.4, BL-X10_AC8 v1.0.5 , BL-LTE300 v1.2.3, BL-F1200_AT1 v1.0.0,...
2025年3月15日 13:51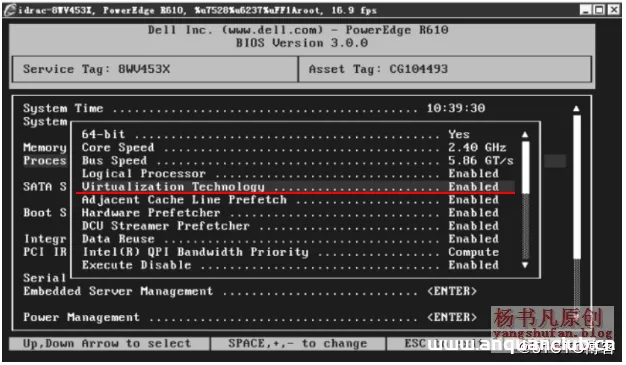
在CentOS7搭建KVM虚拟化平台(三种方式)_Kvm
这篇文章主要介绍了在CentOS7搭建KVM虚拟化平台(三种方式),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 KVM 全...
2026年8月21日 11:45CVE-2023-30868: Tree Page View Plugin < 1.6.7 - Cross-Site Scripting
漏洞标题 CVE-2023-30868: Tree Page View Plugin < 1.6.7 - Cross-Site Scripting 漏洞描述 The CMS Tree Page View plugin for WordPress has a Reflected Cross-Site Scripting vulnerabi...
2023年8月22日 11:40CVE-2017-8046: Spring Data Rest RCE
漏洞标题 CVE-2017-8046: Spring Data Rest RCE 漏洞描述 SpringDataREST是一个构建在SpringData之上,为了帮助开发者更加容易地开发REST风格的Web服务。在RESTAPI的Patch方法中(实现RFC6902)...
2017年10月19日 12:18
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

