
最新发布第272页

CVE-2023-40044: WS_FTP Server – Insecure Deserialization
漏洞标题 CVE-2023-40044: WS_FTP Server - Insecure Deserialization 漏洞描述 In WS_FTP Server versions prior to 8.7.4 and 8.8.2, a pre-authenticated attacker could leverage a .NET de...
 2023年10月6日 22:11

linux用户和组管理常见命令总结_Linux
这篇文章主要介绍了linux用户和组管理常见命令,总结整理了linux用户和组管理相关原理、操作命令与使用注意事项,需要的朋友可以参考下 本文总结了linux用户和组管理常见命令。分享给大家供大家参...
2024年3月15日 20:06CVE-2018-12998: Zoho manageengine – Cross-Site Scripting
漏洞标题 CVE-2018-12998: Zoho manageengine - Cross-Site Scripting 漏洞描述 Zoho manageengine is vulnerable to reflected cross-site scripting. This impacts Zoho ManageEngine Netflow...
2018年7月7日 02:19CVE-2022-43769: Hitachi Pentaho Business Analytics Server – Remote Code Execution
漏洞标题 CVE-2022-43769: Hitachi Pentaho Business Analytics Server - Remote Code Execution 漏洞描述 Hitachi Pentaho Business Analytics Server prior to versions 9.4.0.1 and 9.3.0.2,...
2022年1月8日 21:40CVE-2021-22205: GitLab CE/EE – Remote Code Execution
漏洞标题 CVE-2021-22205: GitLab CE/EE - Remote Code Execution 漏洞描述 GitLab CE/EE starting from 11.9 does not properly validate image files that were passed to a file parser, res...
2021年11月17日 17:58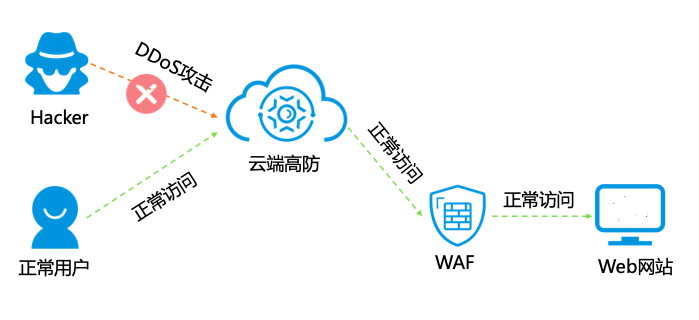
Nginx使用Lua模块实现WAF的原理解析_nginx
waf是通过执行一系列针对HTTP/HTTPS的安全策略来专门为Web应用提供保护的一款产品,本文重点给大家介绍Nginx使用Lua模块实现WAF的原理,需要的朋友参考下吧 目录一、WAF产生的背景二、什么是WAF...
2022年6月15日 09:06CVE-2023-6553: Worpress Backup Migration <= 1.3.7 - Unauthenticated Remote Code Execution
漏洞标题 CVE-2023-6553: Worpress Backup Migration <= 1.3.7 - Unauthenticated Remote Code Execution 漏洞描述 The Backup Migration plugin for WordPress is vulnerable to Remote Cod...
2023年6月11日 14:16
linux下使用Apache搭建文件服务器的步骤_Linux
这篇文章主要介绍了linux下使用Apache搭建文件服务器的步骤,帮助大家更好的搭建服务器,感兴趣的朋友可以了解下 一.关于文件服务器 在一个项目中,如果想把公共软件或者资料共享给项目组成员,...
2022年11月20日 21:53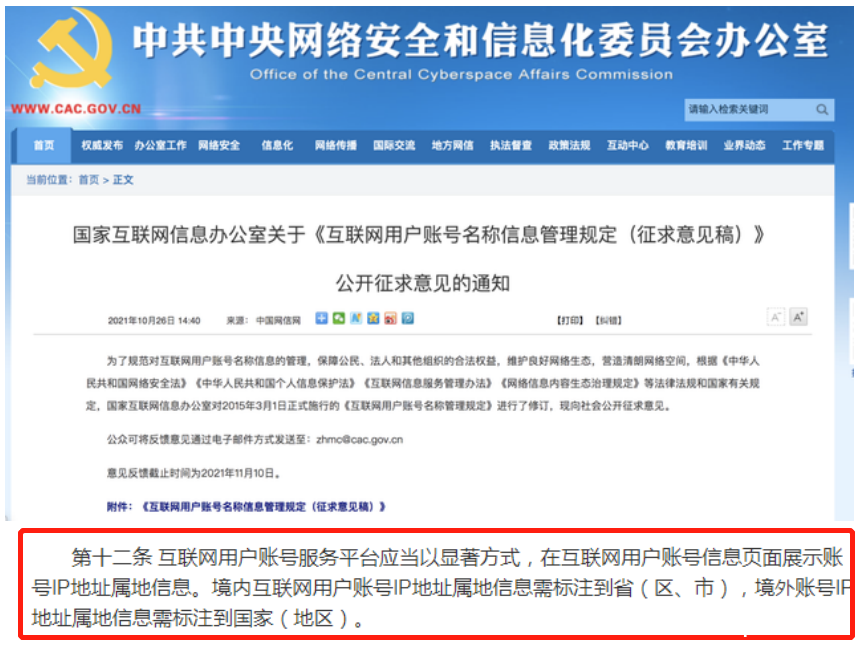
发现了吗?发表网络动态公开显示“IP属地”,会暴露我的行踪隐私吗?
自4月15日起,微博、抖音、今日头条、抖音、百家号、快手、知乎、小红书等各大平台宣布“公开账号IP属地”后,“国外”博主惊现国内IP,不少大V们都慌了,网络上出现了一个又一个翻车现场,因为...
2022年5月7日 18:07CVE-2023-5003: Active Directory Integration WP Plugin < 4.1.10 - Log Disclosure
漏洞标题 CVE-2023-5003: Active Directory Integration WP Plugin < 4.1.10 - Log Disclosure 漏洞描述 The Active Directory Integration / LDAP Integration WordPress plugin before 4.1...
2023年11月3日 04:37
bugbounty技巧聚合20220215
漏洞报告 EC2子域接管 http://hackerone.com/reports/1296366 Flask session弱密钥接管用户 1500$ http://hackerone.com/reports/1380121 挖洞技巧 寻找客户端原型污染工具 http://github.com/k...
2022年3月10日 23:34CVE-2022-29298: SolarView Compact 6.00 – Local File Inclusion
漏洞标题 CVE-2022-29298: SolarView Compact 6.00 - Local File Inclusion 漏洞描述 SolarView Compact 6.00 is vulnerable to local file inclusion which could allow attackers to access s...
2022年1月8日 22:21CVE-2022-45808: LearnPress Plugin < 4.2.0 - Unauthenticated Time-Based Blind SQLi
漏洞标题 CVE-2022-45808: LearnPress Plugin < 4.2.0 - Unauthenticated Time-Based Blind SQLi 漏洞描述 SQL Injection vulnerability in LearnPress – WordPress LMS Plugin <= 4.1.7...
2022年1月11日 06:40CVE-2021-3002: Seo Panel 4.8.0 – Cross-Site Scripting
漏洞标题 CVE-2021-3002: Seo Panel 4.8.0 - Cross-Site Scripting 漏洞描述 Seo Panel 4.8.0 contains a reflected cross-site scripting vulnerability via the seo/seopanel/login.php?sec=f...
2021年4月27日 01:01CVE-2023-5561: WordPress Core – Post Author Email Disclosure
漏洞标题 CVE-2023-5561: WordPress Core - Post Author Email Disclosure 漏洞描述 WordPress Core is vulnerable to Sensitive Information Exposure in versions between 4.7.0 and 6.3.1 vi...
2023年3月4日 00:52CVE-2022-32022: Car Rental Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-32022: Car Rental Management System 1.0 - SQL Injection 漏洞描述 Car Rental Management System 1.0 contains an SQL injection vulnerability via /admin/ajax.php?acti...
2022年9月24日 11:28
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

