
最新发布第286页

CVE-2019-16313: ifw8 Router ROM v4.31 Credential Discovery
漏洞标题 CVE-2019-16313: ifw8 Router ROM v4.31 Credential Discovery 漏洞描述 蜂网互联企业级路由器v4.31存在接口未授权访问,导致攻击者可以是通过此漏洞得到路由器账号密码接管路由器 app...
 2019年2月7日 23:02
CVE-2023-3519: Citrix ADC & Gateway RCE
漏洞标题 CVE-2023-3519: Citrix ADC & Gateway RCE 漏洞描述 Citrix Systems Citrix Gateway(Citrix Systems NetScaler Gateway)和Citrix ADC都是美国思杰系统(Citrix Systems)公司的...
2023年6月26日 16:19CVE-2021-24554: WordPress Paytm Donation <=1.3.2 - Authenticated SQL Injection
漏洞标题 CVE-2021-24554: WordPress Paytm Donation <=1.3.2 - Authenticated SQL Injection 漏洞描述 WordPress Paytm Donation plugin through 1.3.2 is susceptible to authenticated SQ...
2021年6月11日 06:41
SNMP4J服务端连接超时问题解决方案_服务器其它
这篇文章主要介绍了SNMP4J服务端连接超时问题解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 我们的网络管理中心作为管理中心,...
2023年4月3日 20:19Nginx限制IP访问某些页面的操作_nginx
这篇文章主要介绍了Nginx限制IP访问某些页面的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1、要禁止所有IP访问a1.htm a2.htm a3.htm这个三个页面在location可以这...
2024年1月15日 21:10CVE-2024-7120: Raisecom MSG1200, MSG2100E, MSG2200 and MSG2300 3.90 – Command Injection
漏洞标题 CVE-2024-7120: Raisecom MSG1200, MSG2100E, MSG2200 and MSG2300 3.90 - Command Injection 漏洞描述 A vulnerability, which was classified as critical, was found in Raisecom M...
2024年4月22日 17:55CVE-2022-31161: Roxy-WI – Remote Code Execution
漏洞标题 CVE-2022-31161: Roxy-WI - Remote Code Execution 漏洞描述 Roxy-WI before 6.1.1.0 is susceptible to remote code execution. System commands can be run remotely via the delcer...
2022年2月28日 16:45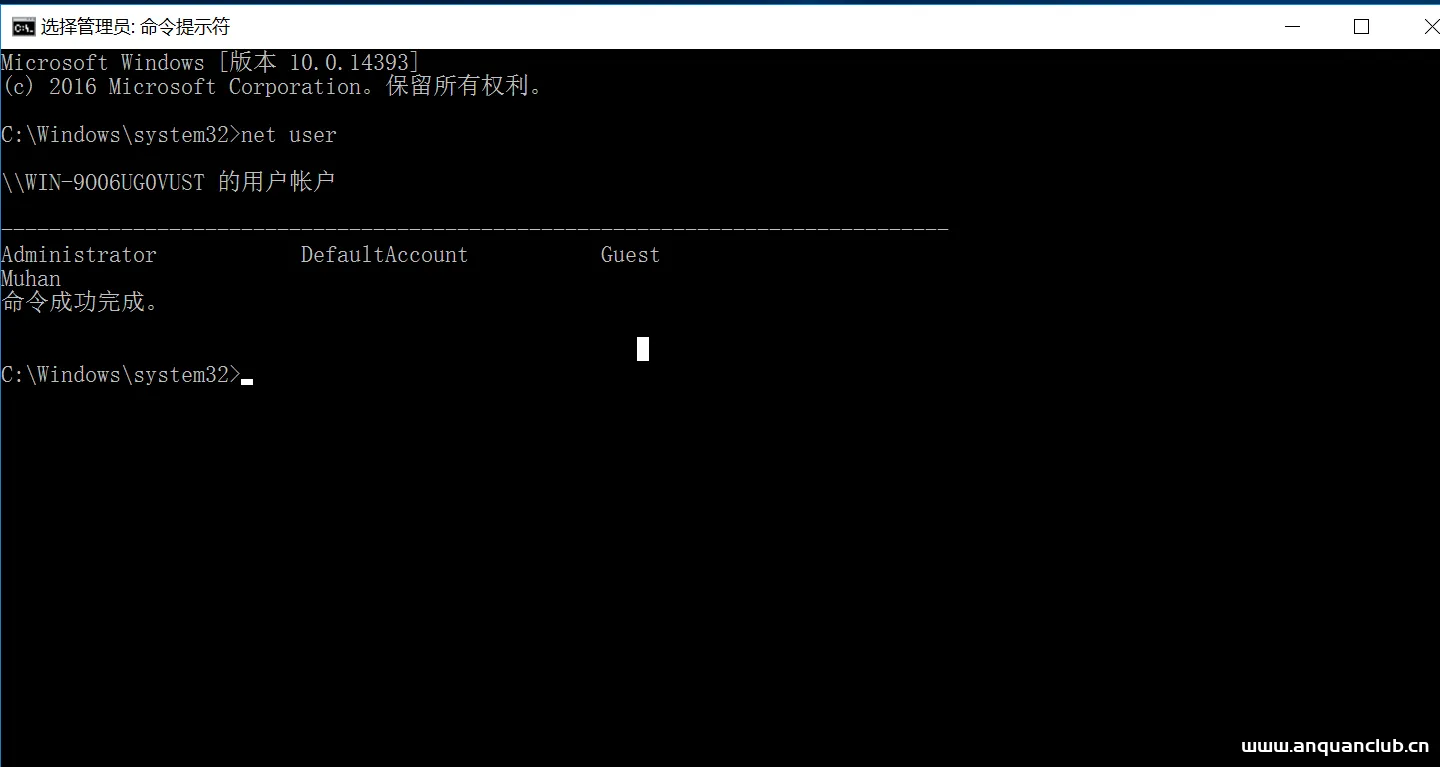
Window后期权限维持之创建Administrator的影子账号
简介 影子用户顾名思义就是一个隐藏用户,只能通过注册表查看这个用户,其它方式是找不到这个用户的信息的。在用户名后面添加$可以创建匿名的用户再添加到管理员组。 Net user看不到用户,但是...

 2023年2月3日 21:35
CVE-2022-25061: TP-Link TL-WR840N – Command Injection
漏洞标题 CVE-2022-25061: TP-Link TL-WR840N - Command Injection 漏洞描述 The TP-Link TL-WR840N(ES)_V6.20_180709 router contains a command injection vulnerability in the oal_setIp6De...
2022年6月8日 06:45浅谈Docker如何自定义host文件_docker
本文主要介绍了Docker如何自定义host文件,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录一、命令二、docker-compose.yml三、dockerfile四、直接修...
2022年6月21日 21:37CVE-2022-27927: Microfinance Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-27927: Microfinance Management System 1.0 - SQL Injection 漏洞描述 Microfinance Management System 1.0 is susceptible to SQL Injection. PoC代码
2022年4月22日 07:41Tomcat多实例部署及配置原理_Tomcat
这篇文章主要介绍了Tomcat多实例部署及配置过程,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1、关闭防火墙,将安装 Tomcat 所需...
2022年6月17日 09:59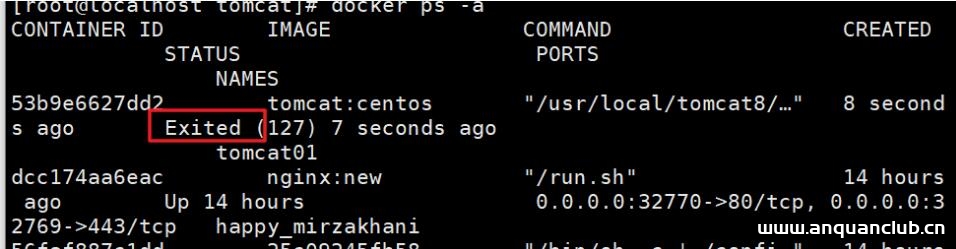
解决docker run后容器出现Exited (0)情况的问题_docker
这篇文章主要介绍了解决docker run后容器出现Exited (0)情况的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 自己做了个centos7的openresty的Dockerfile,build之后 d...
2022年7月23日 20:08
[BJDCTF2020]Easy MD5 – buu刷题笔记
打开连接,只有一个输入框,测试了半天sql,并没有什么鸟用 使用burp抓包,查看报文头发现有信息隐藏在hint里面 select * from 'admin' where password=md5($pass,true) md5($pass,true)知识补...
2022年4月18日 11:02CVE-2023-4547: SPA-Cart eCommerce CMS 1.9.0.3 – Cross-Site Scripting
漏洞标题 CVE-2023-4547: SPA-Cart eCommerce CMS 1.9.0.3 - Cross-Site Scripting 漏洞描述 A vulnerability was found in SPA-Cart eCommerce CMS 1.9.0.3. It has been rated as problematic...
2023年2月20日 15:05CVE-2022-0479: Popup Builder Plugin – SQL Injection and Cross-Site Scripting
漏洞标题 CVE-2022-0479: Popup Builder Plugin - SQL Injection and Cross-Site Scripting 漏洞描述 The Popup Builder WordPress plugin before 4.1.1 is vulnerable to SQL Injection and Re...
2022年5月10日 03:59
2026年9月28日 11:45
2026年9月27日 11:45
2026年9月26日 11:45
2026年9月25日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

