
最新发布第289页
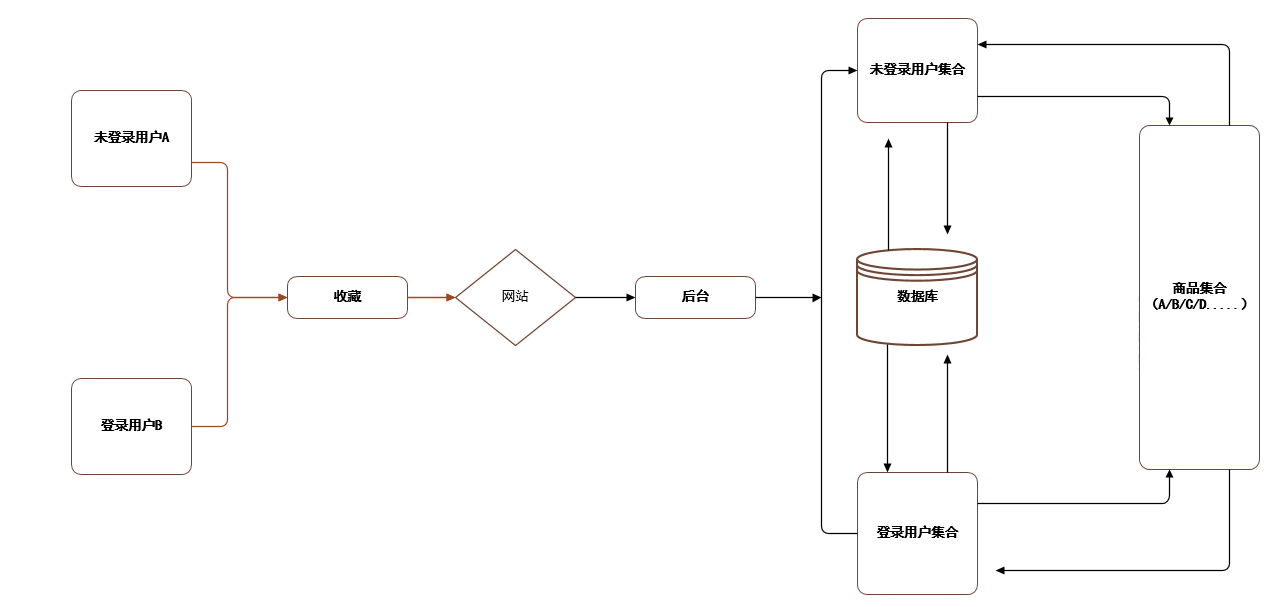
记两岸同胞的逻辑碰撞
前言: 第一次挖这家src,看src自己给出的资产(赞一个),打开网站是一个电子商务C2C业务,大致扫了一眼业务,网站功能挺多的,出了不少货,挖的过程中,导致一些诡异的逻辑被触发了,在此仅对系...
 2022年3月10日 23:37

CVE-2016-6601: ZOHO WebNMS Framework <5.2 SP1 - Local File Inclusion
漏洞标题 CVE-2016-6601: ZOHO WebNMS Framework <5.2 SP1 - Local File Inclusion 漏洞描述 ZOHO WebNMS Framework before version 5.2 SP1 is vulnerable local file inclusion which allo...
2016年8月18日 02:59CVE-2022-1119: WordPress Simple File List <3.2.8 - Local File Inclusion
漏洞标题 CVE-2022-1119: WordPress Simple File List <3.2.8 - Local File Inclusion 漏洞描述 WordPress Simple File List before 3.2.8 is vulnerable to local file inclusion via the e...
2022年10月2日 20:00CVE-2022-2633: All-In-One Video Gallery <=2.6.0 - Server-Side Request Forgery
漏洞标题 CVE-2022-2633: All-In-One Video Gallery <=2.6.0 - Server-Side Request Forgery 漏洞描述 WordPress All-in-One Video Gallery plugin through 2.6.0 is susceptible to arbitra...
2022年7月8日 21:47CVE-2019-20224: PandoraFMS v7.0NG Post-auth Remote Code Execution
漏洞标题 CVE-2019-20224: PandoraFMS v7.0NG Post-auth Remote Code Execution 漏洞描述 Pandora FMS 7.0NG allows remote authenticated users to execute arbitrary OS commands via shell m...
2019年10月10日 16:25CVE-2017-9791: Apache Struts2 S2-053 – Remote Code Execution
漏洞标题 CVE-2017-9791: Apache Struts2 S2-053 - Remote Code Execution 漏洞描述 Apache Struts 2.1.x and 2.3.x with the Struts 1 plugin might allow remote code execution via a malici...
2017年2月25日 05:48CVE-2021-42192: KONGA 0.14.9 – Privilege Escalation
漏洞标题 CVE-2021-42192: KONGA 0.14.9 - Privilege Escalation 漏洞描述 KONGA 0.14.9 allows attackers to set higher privilege users to full administration access. The attack vector i...
2021年12月24日 17:02CVE-2021-39341: OptinMonster Plugin < 2.6.5 - Unprotected REST-API
漏洞标题 CVE-2021-39341: OptinMonster Plugin < 2.6.5 - Unprotected REST-API 漏洞描述 The OptinMonster WordPress plugin is vulnerable to sensitive information disclosure and unau...
2021年5月6日 04:16CVE-2025-61882: Oracle E-Business Suite 12.2.3–12.2.14 – Remote Code Execution
漏洞标题 CVE-2025-61882: Oracle E-Business Suite 12.2.3–12.2.14 – Remote Code Execution 漏洞描述 Oracle Concurrent Processing 12.2.3-12.2.14 contains a remote code execution caus...
2025年7月16日 21:20CVE-2023-27640: PrestaShop tshirtecommerce – Directory Traversal
漏洞标题 CVE-2023-27640: PrestaShop tshirtecommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年5月2日 14:10CVE-2022-2551: WordPress Duplicator <1.4.7 - Authentication Bypass
漏洞标题 CVE-2022-2551: WordPress Duplicator <1.4.7 - Authentication Bypass 漏洞描述 WordPress Duplicator plugin before 1.4.7 is susceptible to authentication bypass. The plugin...
2022年3月27日 00:04CVE-2020-29395: WordPress EventON Calendar 3.0.5 – Cross-Site Scripting
漏洞标题 CVE-2020-29395: Wordpress EventON Calendar 3.0.5 - Cross-Site Scripting 漏洞描述 Wordpress EventON Calendar 3.0.5 is vulnerable to cross-site scripting because it allows a...
2020年6月12日 05:16CVE-2018-10942: Prestashop AttributeWizardPro Module – Arbitrary File Upload
漏洞标题 CVE-2018-10942: Prestashop AttributeWizardPro Module - Arbitrary File Upload 漏洞描述 In the Attribute Wizard addon 1.6.9 for PrestaShop allows remote attackers to execute...
2018年11月21日 16:26CVE-2023-0968: WordPress Watu Quiz <3.3.9.1 - Cross-Site Scripting
漏洞标题 CVE-2023-0968: WordPress Watu Quiz <3.3.9.1 - Cross-Site Scripting 漏洞描述 WordPress Watu Quiz plugin before 3.3.9.1 is susceptible to cross-site scripting. The plugin...
2023年11月23日 05:11
Windows安装Openssl并使用Openss生成公钥私钥_服务器其它
这篇文章主要介绍了Windows安装Openssl并使用Openss生成l公钥私钥,需要的朋友可以参考下 1. OpenSSL官网 官方下载地址: http://www.openssl.org/source/ 2. Windows安装方法 OpenSSL官网没有提...
2023年2月11日 20:10CVE-2017-5487: WordPress<4.7.1 Exist Username Enumeration
漏洞标题 CVE-2017-5487: Wordpress<4.7.1 Exist Username Enumeration 漏洞描述 WordPress (是一种使用PHP语言开发的博客平台)WordPress 在4.7.0版本之后将REST API插件集成到默认功能之...
2017年8月10日 08:45
2026年9月27日 11:45
2026年9月26日 11:45
2026年9月25日 11:45
2026年9月24日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

