
最新发布第306页
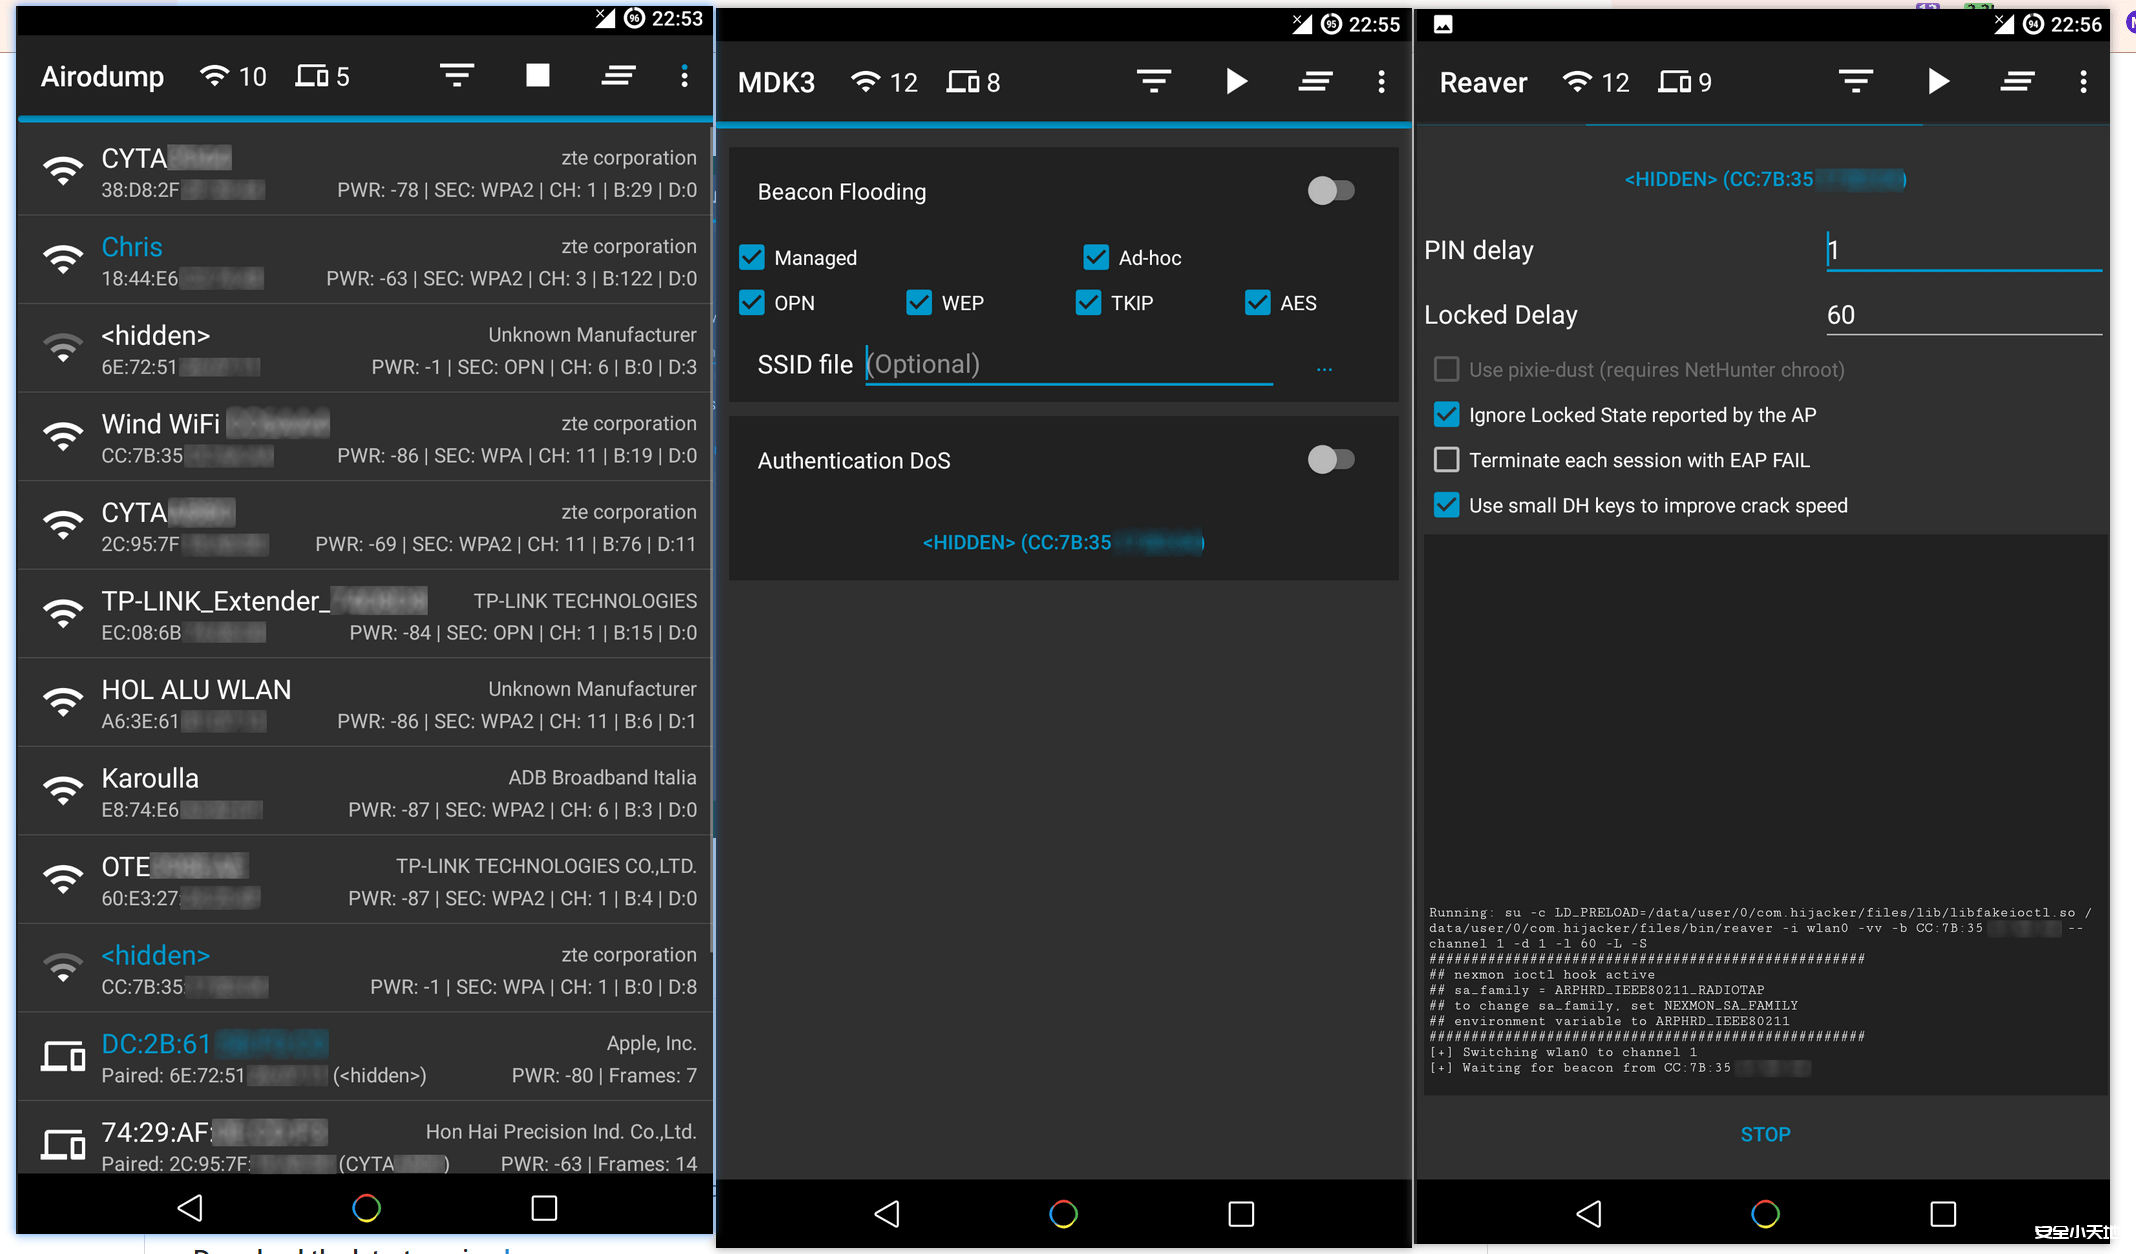
【wifi渗透】Hijacker1.5 安卓无线渗透
项目介绍 Hijacker是一个安卓平台下的无线渗透工具。它的功能非常强大,几乎集成了aircrack-ng套件,mdk3和reaver这些工具的功能。而且采用图形化用户界面,相比命令行界面,使用起来也更加的方...

 2026年3月15日 12:27

CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 – Remote Code Execution
漏洞标题 CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 - Remote Code Execution 漏洞描述 Zimbra Collaboration Suite (ZCS) 8.8.15 and 9.0 has mboximport functionality that re...
 2022年1月6日 15:39

bugbounty技巧聚合20211018
漏洞报告 【Concrete CMS】后台路径穿越导致的RCE(CVE-2021-40097) http://hackerone.com/reports/1102067 【Concrete CMS】通过CSRF在日历事件中造成存储XSS漏洞(CVE-2021-40108) http://hacke...
2022年3月10日 23:34CVE-2024-36991: Splunk Enterprise – Local File Inclusion
漏洞标题 CVE-2024-36991: Splunk Enterprise - Local File Inclusion 漏洞描述 In Splunk Enterprise on Windows versions below 9.2.2, 9.1.5, and 9.0.10, an attacker could perform a path...
2024年7月14日 14:07CVE-2019-12988: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12988: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the addModifyZTDProxy function...
2019年12月8日 16:08CVE-2022-21500: Oracle E-Business Suite <=12.2 - Authentication Bypass
漏洞标题 CVE-2022-21500: Oracle E-Business Suite <=12.2 - Authentication Bypass 漏洞描述 Oracle E-Business Suite (component: Manage Proxies) 12.1 and 12.2 are susceptible to an ...
2022年3月23日 08:34AcuToWeb 存在 XSS 漏洞(CVE-2024-42852)
漏洞标题 AcuToWeb 存在 XSS 漏洞(CVE-2024-42852) 漏洞描述 AcuToWeb v.10.5.0.7577C8b 版本存在 XSS 漏洞,该漏洞源于容易受到反射型跨站脚本攻击,允许远程攻击者通过 index.php组件执行任...
2024年2月11日 10:06CVE-2023-5556: Structurizr on-premises – Cross Site Scripting
漏洞标题 CVE-2023-5556: Structurizr on-premises - Cross Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository structurizr/onpremises prior to 3194. Po...
2023年1月10日 07:16CVE-2020-35951: WordPress Quiz and Survey Master <7.0.1 - Arbitrary File Deletion
漏洞标题 CVE-2020-35951: Wordpress Quiz and Survey Master <7.0.1 - Arbitrary File Deletion 漏洞描述 Wordpress Quiz and Survey Master <7.0.1 allows users to delete arbitrary f...
2020年9月5日 21:45Apache Tomcat SSI printenv CVE-2019-0221 跨站脚本漏洞
漏洞标题 Apache Tomcat SSI printenv CVE-2019-0221 跨站脚本漏洞 漏洞描述 Apache Tomcat SSI printenv command存在跨站脚本漏洞,此漏洞是由于应用程序对用户输入没有进行充分校验导致的。 P...
2019年4月8日 18:41CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal
漏洞标题 CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal 漏洞描述 WordPress Backup Migration plugin versions up to 1.3.6 contain a path traversal and file va...
2023年1月5日 18:28CVE-2020-12262: Intelbras TIP200/TIP200LITE/TIP300 – Cross-Site Scripting
漏洞标题 CVE-2020-12262: Intelbras TIP200/TIP200LITE/TIP300 - Cross-Site Scripting 漏洞描述 Intelbras TIP200 60.61.75.15, TIP200LITE 60.61.75.15, and TIP300 65.61.75.15 are vulnera...
2020年10月31日 00:28CVE-2019-10092: Apache HTTP Server <=2.4.39 - HTML Injection/Partial Cross-Site Scripting
漏洞标题 CVE-2019-10092: Apache HTTP Server <=2.4.39 - HTML Injection/Partial Cross-Site Scripting 漏洞描述 Apache HTTP Server versions 2.4.0 through 2.4.39 are vulnerable to a ...
2019年12月1日 23:44Couchdb 垂直权限绕过漏洞(CVE-2017-12635)
漏洞标题 Couchdb 垂直权限绕过漏洞(CVE-2017-12635) 漏洞描述 (CVE-2017-12635)是由于Erlang和 JavaScript 对 JSON解析方式的不同,在语句执行时产生差异性导致的。该漏洞可使非管理员用户赋...
2017年3月5日 11:36CVE-2015-3224: Ruby on Rails Web Console – Remote Code Execution
漏洞标题 CVE-2015-3224: Ruby on Rails Web Console - Remote Code Execution 漏洞描述 Ruby on Rails Web Console before 2.1.3, as used with Ruby on Rails 3.x and 4.x, does not properly...
2015年6月25日 00:34CVE-2021-37415: Zoho ManageEngine ServiceDesk Plus – Authentication Bypass
漏洞标题 CVE-2021-37415: Zoho ManageEngine ServiceDesk Plus - Authentication Bypass 漏洞描述 Zoho ManageEngine ServiceDesk Plus before 11302 is vulnerable to authentication bypass ...
2021年3月11日 17:23
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

