
最新发布第307页

CVE-2016-9299: Jenkins CLI – HTTP Java Deserialization
漏洞标题 CVE-2016-9299: Jenkins CLI - HTTP Java Deserialization 漏洞描述 The remoting module in Jenkins before 2.32 and LTS before 2.19.3 allows remote attackers to execute arbitra...
 2016年7月27日 23:06
Atlassian Jira信息泄露漏洞(CVE-2019-8449)
漏洞标题 Atlassian Jira信息泄露漏洞(CVE-2019-8449) 漏洞描述 Atlassian Jira 8.4.0之前版本/rest/api/latest/groupuserpicker接口允许远程攻击者枚举用户名,导致信息泄露。 PoC代码 暂无
2019年2月19日 00:13CVE-2021-34621: WordPress ProfilePress 3.0.0-3.1.3 – Admin User Creation Weakness
漏洞标题 CVE-2021-34621: WordPress ProfilePress 3.0.0-3.1.3 - Admin User Creation Weakness 漏洞描述 ProfilePress WordPress plugin is susceptible to a vulnerability in the user regi...
2021年10月5日 13:25CVE-2020-0618: Microsoft SQL Server Reporting Services – Remote Code Execution
漏洞标题 CVE-2020-0618: Microsoft SQL Server Reporting Services - Remote Code Execution 漏洞描述 Microsoft SQL Server Reporting Services is vulnerable to a remote code execution vu...
2020年9月25日 23:49CVE-2022-42475: Fortinet SSL-VPN – Heap-Based Buffer Overflow
漏洞标题 CVE-2022-42475: Fortinet SSL-VPN - Heap-Based Buffer Overflow 漏洞描述 A heap-based buffer overflow vulnerability [CWE-122] in FortiOS SSL-VPN (versions 7.2.0 through 7.2....
2022年4月21日 03:29CVE-2023-30625: Rudder Server < 1.3.0-rc.1 - SQL Injection
漏洞标题 CVE-2023-30625: Rudder Server < 1.3.0-rc.1 - SQL Injection 漏洞描述 Rudder-server is part of RudderStack, an open source Customer Data Platform (CDP). Versions of rudde...
2023年5月24日 12:43CVE-2024-3495: WordPress Country State City Dropdown <=2.7.2 - SQL Injection
漏洞标题 CVE-2024-3495: Wordpress Country State City Dropdown <=2.7.2 - SQL Injection 漏洞描述 The Country State City Dropdown CF7 plugin for WordPress is vulnerable to SQL Inje...
2024年4月5日 04:38CVE-2024-22729: Netis MW5360 V1.0.1.3031 – Command Injection
漏洞标题 CVE-2024-22729: Netis MW5360 V1.0.1.3031 - Command Injection 漏洞描述 NETIS SYSTEMS MW5360 V1.0.1.3031 was discovered to contain a command injection vulnerability via the ...
2024年7月6日 14:43CVE-2024-39250: EfroTech Timetrax v8.3 – Sql Injection
漏洞标题 CVE-2024-39250: EfroTech Timetrax v8.3 - Sql Injection 漏洞描述 EfroTech Timetrax v8.3 was discovered to contain an unauthenticated SQL injection vulnerability via the q p...
2024年1月22日 02:29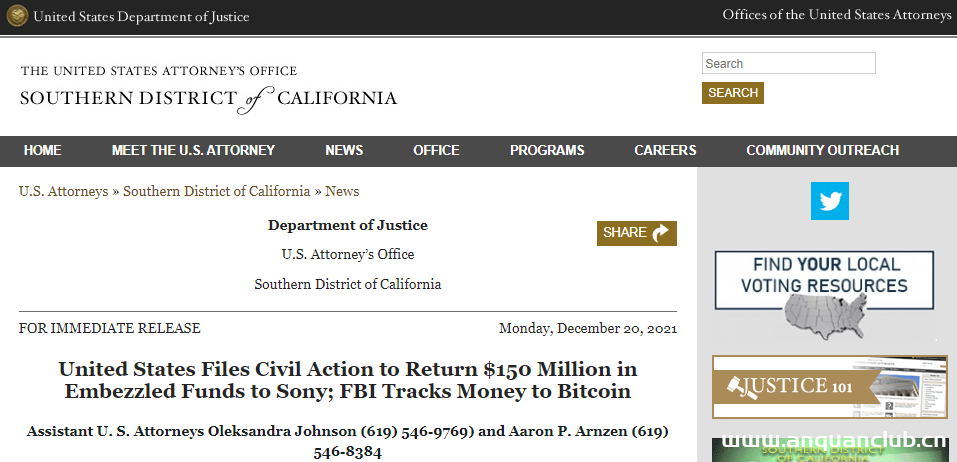
美国扣押并归还索尼1.54亿美元被盗资金
12月20日,美国司法部发布了一则新闻,称美国已采取行动,保护并最终归还了索尼超过1.54亿美元的资金,这些资金据称是索尼人寿保险股份有限公司(下称索尼人寿)内部一名员工窃取的。 根据...
2022年3月10日 23:39CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting
漏洞标题 CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting 漏洞描述 The Product Addons & Fields for WooCommerce WordPress ...
2023年2月16日 08:49CVE-2022-1439: Microweber <1.2.15 - Cross-Site Scripting
漏洞标题 CVE-2022-1439: Microweber <1.2.15 - Cross-Site Scripting 漏洞描述 Microweber prior to 1.2.15 contains a reflected cross-site scripting vulnerability. An attacker can ex...
2022年7月31日 01:01CVE-2025-55190: ArgoCD Project API Token Repository Credentials Exposure
漏洞标题 CVE-2025-55190: ArgoCD Project API Token Repository Credentials Exposure 漏洞描述 Argo CD API tokens with project-level permissions are able to retrieve sensitive reposito...
2025年5月13日 15:55
windows apache环境下部署SSL证书让网站支持https的配置方法_Linux
由于网站劫持与chrome浏览器默认不用https的提示网站不安全的原因,今天把SSL证书部署分享一下,希望能帮到大家 关于SSL证书的用处就不讲啦,需要部署的朋友应该已经了解过了,直接进入正题 安...
2023年5月8日 21:00CVE-2022-46888: NexusPHP <1.7.33 - Cross-Site Scripting
漏洞标题 CVE-2022-46888: NexusPHP <1.7.33 - Cross-Site Scripting 漏洞描述 NexusPHP before 1.7.33 contains multiple cross-site scripting vulnerabilities via the secret parameter ...
2022年1月30日 10:31CVE-2024-8353: GiveWP Donation Plugin <= 3.16.1 - Unauthenticated PHP Object Injection
漏洞标题 CVE-2024-8353: GiveWP Donation Plugin <= 3.16.1 - Unauthenticated PHP Object Injection 漏洞描述 The GiveWP – Donation Plugin and Fundraising Platform plugin for WordPr...
2024年4月2日 21:41
2026年10月18日 11:45
2026年10月18日 11:45
2026年10月17日 11:45
2026年10月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

