
最新发布第319页

Apache Superset Cookie 权限绕过漏洞(CVE-2023-27524)
漏洞标题 Apache Superset Cookie 权限绕过漏洞(CVE-2023-27524) 漏洞描述 Apache Superset 是一个开源的现代数据探索和可视化平台。Apache Superset Cookie 存在权限绕过漏洞,攻击者可通过...
 2023年7月19日 09:07
CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting
漏洞标题 CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting 漏洞描述 WordPress plugin Infusionsoft 1.5.11 and before contains a reflected cro...
2016年8月21日 20:00CVE-2022-22242: Juniper Networks Junos OS 错误页面反射 XSS 漏洞
漏洞标题 CVE-2022-22242: Juniper Networks Junos OS 错误页面反射 XSS 漏洞 漏洞描述 CVE-2022-22242它是位于出错页面 (“error.php”) 上的预认证反射型XSS漏洞,可导致远程攻击者嗅探 Junos...
2022年8月1日 13:31
Docker for Windows 使用 VMware WorkStation的详细教程_VMware
这篇文章主要介绍了Docker for Windows 使用 VMware WorkStation,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一.前言二.安装Docker for W...
2022年6月15日 09:08CVE-2024-9935: PDF Generator Addon for Elementor Page Builder <= 1.7.5 - Arbitrary File Download
漏洞标题 CVE-2024-9935: PDF Generator Addon for Elementor Page Builder <= 1.7.5 - Arbitrary File Download 漏洞描述 The PDF Generator Addon for Elementor Page Builder plugin for ...
2024年4月8日 03:38CVE-2021-27561: YeaLink DM 3.6.0.20 – Remote Command Injection
漏洞标题 CVE-2021-27561: YeaLink DM 3.6.0.20 - Remote Command Injection 漏洞描述 Yealink Device Management (DM) 3.6.0.20 allows command injection as root via the /sm/api/v1/firewal...
2021年7月30日 05:24CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.8 is susceptible to cros...
2023年3月13日 02:21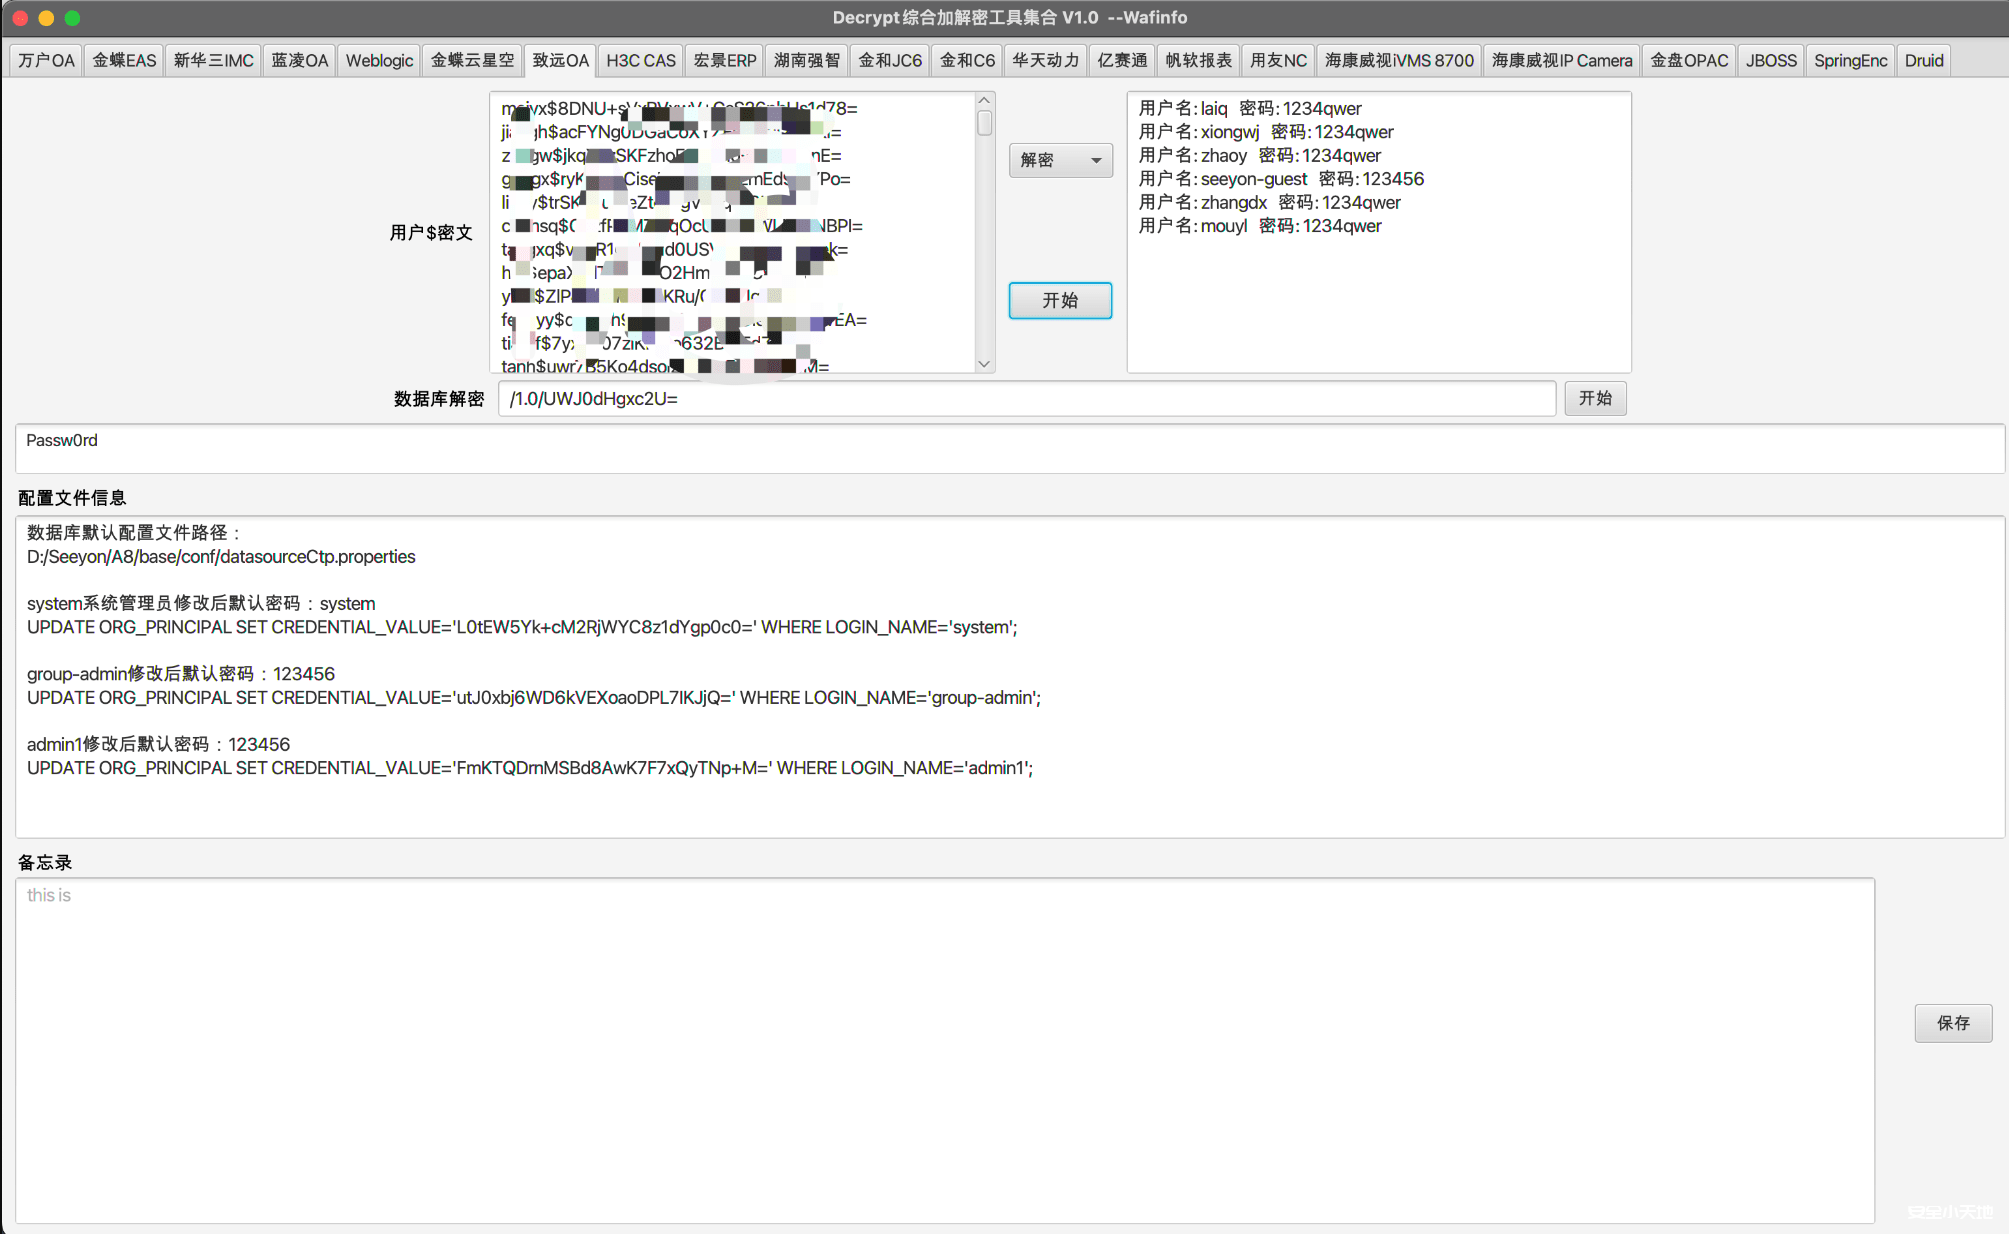
DecryptTools综合解密后渗透工具
项目介绍 因为在很多比赛如果算拿下靶标不仅需要获取服务器权限还需要登录网站后台这时候很多系统要么数据库连接字符串加密,要么登陆用户加密而这款工具就是为了解决问题。 加解密功能:该工具...

 2024年4月27日 23:18
CVE-2022-22242: Juniper Networks Junos OS 错误页面反射 XSS 漏洞
漏洞标题 CVE-2022-22242: Juniper Networks Junos OS 错误页面反射 XSS 漏洞 漏洞描述 CVE-2022-22242它是位于出错页面 (“error.php”) 上的预认证反射型XSS漏洞,可导致远程攻击者嗅探 Junos...
2022年3月9日 20:20CVE-2018-9995: DVR Authentication Bypass
漏洞标题 CVE-2018-9995: DVR Authentication Bypass 漏洞描述 DVR,全称为Digital Video Recorder(硬盘录像机),即数字视频录像机。最初由阿根廷研究员发现,通过使用“Cookie: uid = admin”...
2018年8月27日 16:30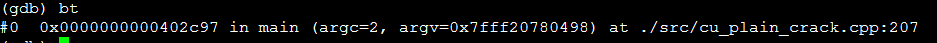
Linux下如何使用gdb调试core文件_Linux
这篇文章主要介绍了Linux下如何使用gdb调试core文件,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 1.core文件 当程序运行过程中出现Segmentation fault (core dumped)错误时,程序...
2023年6月17日 20:13
BurpSuite2022.12专业破解版下载 增加汉化支持
相关阅读 通用破解思路,适用2021/2022.X全版本 激活教程 下载打开压缩包,默认解压密码:www.anquanclub.cn 该版本需要运行java17才可以使用,jdk包就在上面文件当中,双击进行安装即可,至于...
2026年3月15日 12:27CVE-2018-11759: Apache Tomcat JK Connect <=1.2.44 - Manager Access
漏洞标题 CVE-2018-11759: Apache Tomcat JK Connect <=1.2.44 - Manager Access 漏洞描述 Apache Tomcat JK (mod_jk) Connector 1.2.0 to 1.2.44 allows specially constructed requests to...
2018年8月29日 16:06CVE-2016-1000126: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting
漏洞标题 CVE-2016-1000126: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting 漏洞描述 WordPress Admin Font Editor 1.8 and before contains a reflected cross-site scripting...
2016年5月17日 21:09CVE-2024-0195: SpiderFlow Crawler Platform – Remote Code Execution
漏洞标题 CVE-2024-0195: SpiderFlow Crawler Platform - Remote Code Execution 漏洞描述 A vulnerability, which was classified as critical, was found in spider-flow 0.4.3. Affected is ...
2024年7月7日 02:11CVE-2024-41810: Twisted – Open Redirect & XSS
漏洞标题 CVE-2024-41810: Twisted - Open Redirect & XSS 漏洞描述 Twisted is an event-based framework for internet applications, supporting Python 3.6+. The Twisted web framework...
2024年10月24日 23:39
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 11:48
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

