
最新发布第334页
使用Nginx搭建流媒体服务器实现直播功能_nginx
这篇文章主要介绍了使用Nginx搭建流媒体服务器实现直播功能,本文通过实例图文相结合给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 写在前面 最近几年...
 2023年9月13日 20:09

CVE-2021-30128: Apache OFBiz <17.12.07 - Arbitrary Code Execution
漏洞标题 CVE-2021-30128: Apache OFBiz <17.12.07 - Arbitrary Code Execution 漏洞描述 Apache OFBiz before 17.12.07 is susceptible to arbitrary code execution via unsafe deserializ...
2021年7月19日 16:06CVE-2019-11510: Pulse Connect Secure SSL VPN Arbitrary File Read
漏洞标题 CVE-2019-11510: Pulse Connect Secure SSL VPN Arbitrary File Read 漏洞描述 Pulse Secure Pulse Connect Secure (PCS) 8.2 before 8.2R12.1, 8.3 before 8.3R7.1, and 9.0 before 9...
2019年11月27日 23:05CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞
漏洞标题 CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞 漏洞描述 使用 MLflow 模型注册表托管 MLflow 开源项目的用户 mlflow server或者 mlflow ui使用早于 MLflow 2.2.1 的 MLflow 版...
2023年10月1日 10:01CVE-2022-4447: WordPress Fontsy <=1.8.6 - SQL Injection
漏洞标题 CVE-2022-4447: WordPress Fontsy <=1.8.6 - SQL Injection 漏洞描述 WordPress Fontsy plugin through 1.8.6 is susceptible to SQL injection. The plugin does not properly san...
2022年8月2日 20:09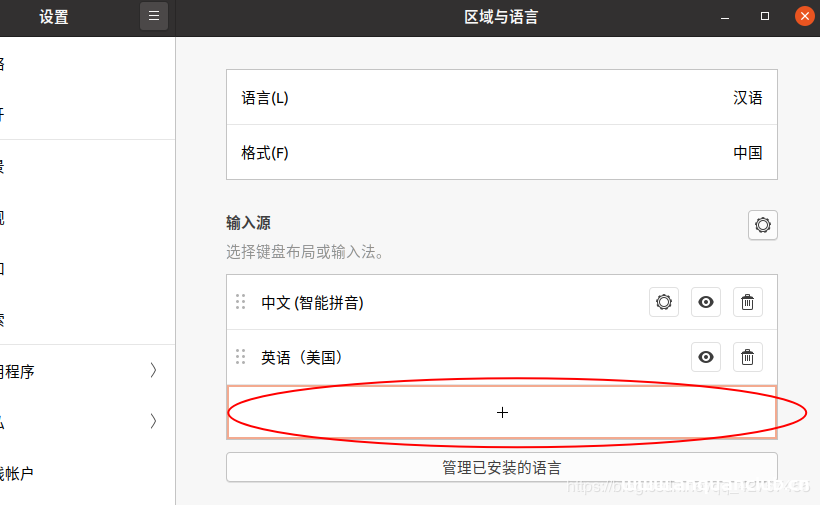
Ubuntu 20.04双拼输入法的安装步骤_Linux
这篇文章主要介绍了Ubuntu 20.04双拼输入法的安装步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1.设置中文...
2023年12月8日 21:11CVE-2017-12615: Apache Tomcat Servers – Remote Code Execution
漏洞标题 CVE-2017-12615: Apache Tomcat Servers - Remote Code Execution 漏洞描述 Apache Tomcat servers 7.0.{0 to 79} are susceptible to remote code execution. By design, you are not...
2017年1月9日 03:38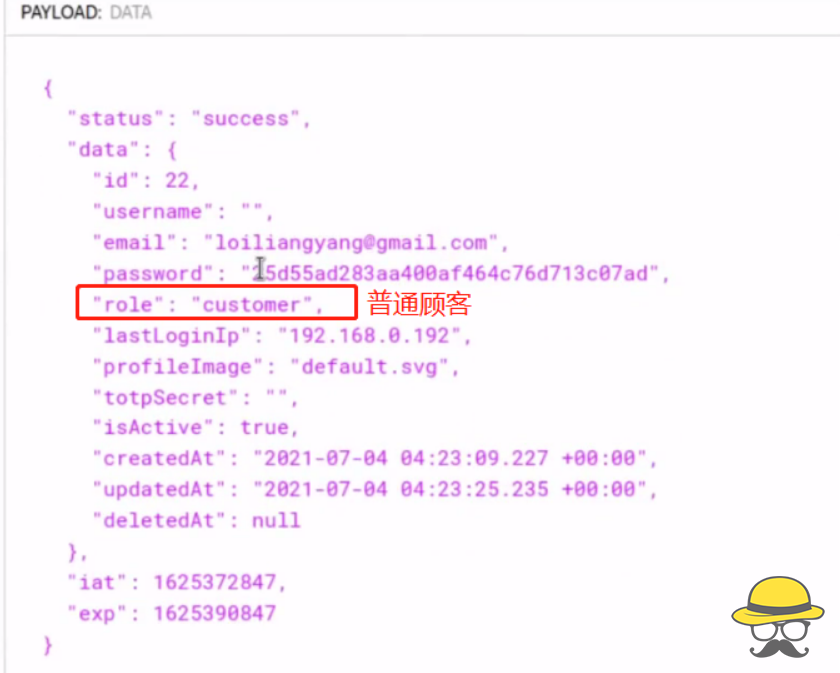
黑客如何不花一分钱获取某网站豪华会员
相关阅读 今天我们讲讲,如何通过json web token登录验证的一个漏洞来免费获取豪华会员 图文教程 我们发现用户在注册、登陆时,在payload中存在用户身份的信息,譬如非会员 再譬如豪华会员 这时...

 2022年4月1日 18:36
CVE-2021-24340: WordPress Statistics <13.0.8 - Blind SQL Injection
漏洞标题 CVE-2021-24340: WordPress Statistics <13.0.8 - Blind SQL Injection 漏洞描述 WordPress Statistic plugin versions prior to version 13.0.8 are affected by an unauthenticat...
2021年5月14日 02:09CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
2024年12月23日 14:55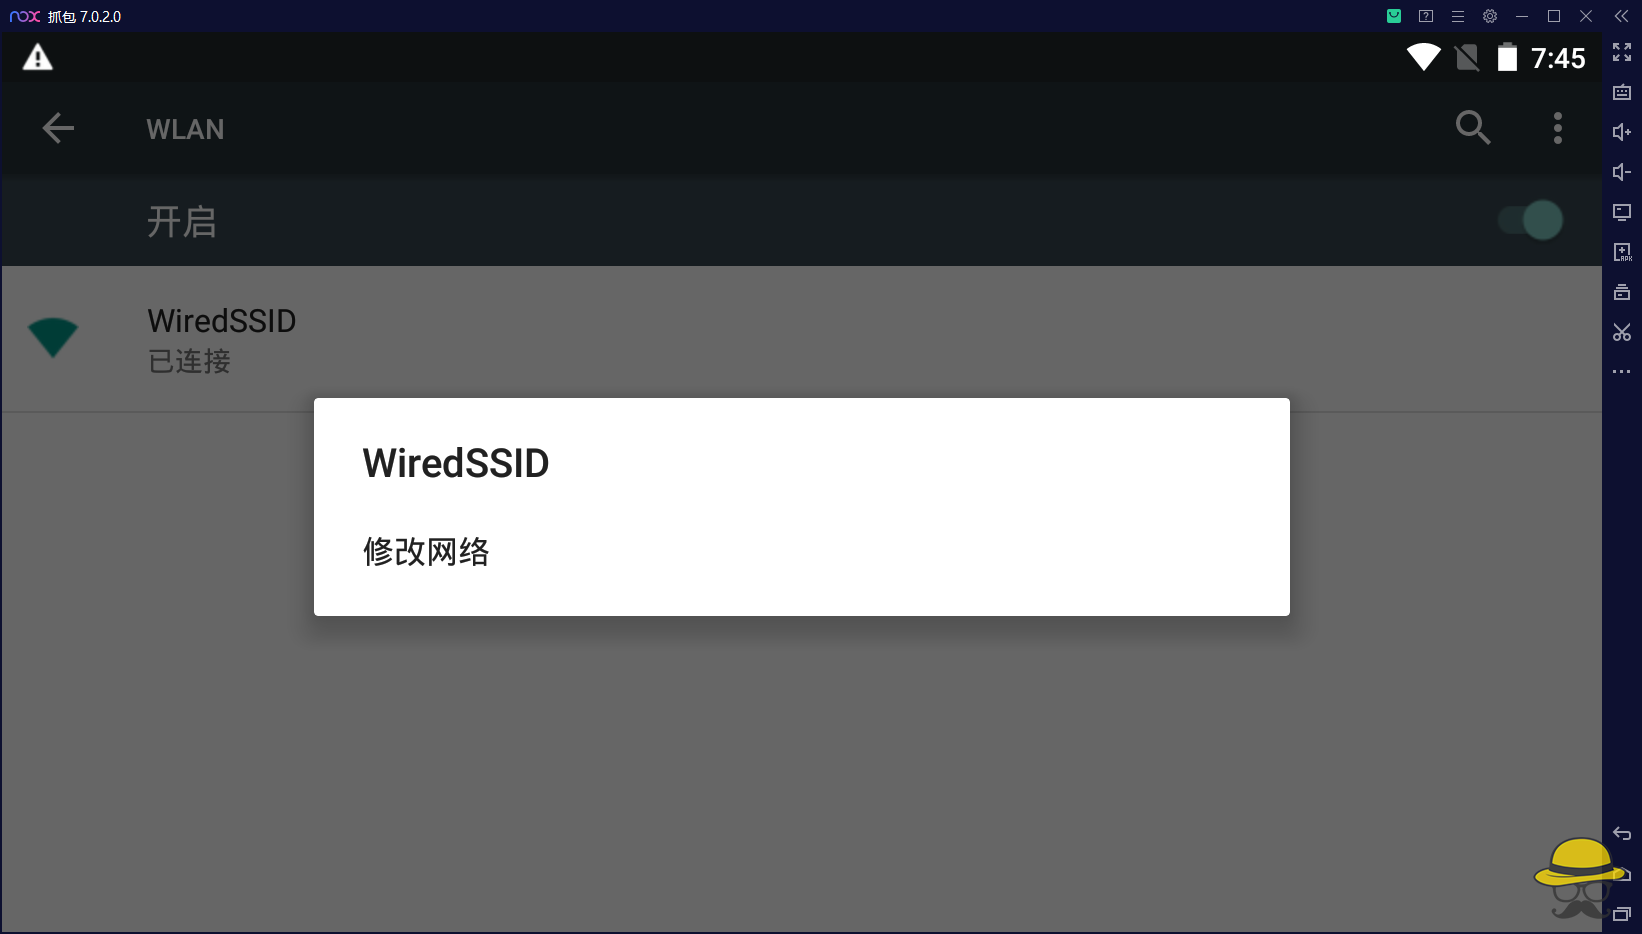
夜神模拟器配合Burpsuite进行抓包
burp抓夜神模拟器包,用来做APP渗透测试等。(其他的模拟器也是这样)看网上的都比较乱,就自己写一个吧。 一、下载夜神模拟器和burp 夜神官网:https://www.yeshen.com/ burp的话,建议百度专...
2023年1月13日 20:27CVE-2022-2034: WordPress Sensei LMS <4.5.0 - Information Disclosure
漏洞标题 CVE-2022-2034: WordPress Sensei LMS <4.5.0 - Information Disclosure 漏洞描述 WordPress Sensei LMS plugin before 4.5.0 is susceptible to information disclosure. The plug...
2022年9月29日 19:39
web漏洞挖掘指南 -SSRF服务器端请求伪造
web漏洞挖掘指南 SSRF服务器端请求伪造 一、漏洞原理及触发场景 web服务器经常需要从别的服务器获取数据,比如文件载入、图片拉取、图片识别等功能,如果获取数据的服务器地址可控,攻击者就可...
2022年3月10日 23:36CVE-2023-27179: GDidees CMS v3.9.1 – Arbitrary File Download
漏洞标题 CVE-2023-27179: GDidees CMS v3.9.1 - Arbitrary File Download 漏洞描述 GDidees CMS v3.9.1 and lower was discovered to contain an arbitrary file download vulenrability via t...
2023年4月26日 21:12
每日云安全技术资讯20220222
绿盟云原生安全研究仓库 http://github.com/Metarget/ 红蓝对抗中的云原生漏洞挖掘及利用实录 http://security.tencent.com/index.php/blog/msg/183 浅谈云安全之K8S http://www.anquanke.com/p...
2022年3月10日 23:32CVE-2020-7318: McAfee ePolicy Orchestrator <5.10.9 Update 9 - Cross-Site Scripting
漏洞标题 CVE-2020-7318: McAfee ePolicy Orchestrator <5.10.9 Update 9 - Cross-Site Scripting 漏洞描述 McAfee ePolicy Orchestrator before 5.10.9 Update 9 is vulnerable to a cross-...
2020年12月9日 19:19
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

