
最新发布第336页

CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution
漏洞标题 CVE-2023-35885: Cloudpanel 2 < 2.3.1 - Remote Code Execution 漏洞描述 CloudPanel 2 before 2.3.1 has insecure file-manager cookie authentication. PoC代码
 2023年1月24日 05:32
cPanel低于11.109.9999.116存在XSS漏洞(CVE-2023-29489)
漏洞标题 cPanel低于11.109.9999.116存在XSS漏洞(CVE-2023-29489) 漏洞描述 cPanel 是一套在网页寄存业中最享负盛名的商业软件,是基于于 Linux 和 BSD 系统及以 PHP开发且性质为闭源软件;提供...
2023年4月5日 14:12CVE-2022-1026: Kyocera Net View Address Book Exposure
漏洞标题 CVE-2022-1026: Kyocera Net View Address Book Exposure 漏洞描述 Kyocera multifunction printers running vulnerable versions of Net View unintentionally expose sensitive user...
2022年6月27日 23:58CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read
漏洞标题 CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read 漏洞描述 WordPress MultiSafepay for WooCommerce plugin through 4.13.1 contains an ...
2022年12月29日 16:33CVE-2023-2986: Abandoned Cart Lite for WooCommerce – Authentication Bypass
漏洞标题 CVE-2023-2986: Abandoned Cart Lite for WooCommerce - Authentication Bypass 漏洞描述 The Abandoned Cart Lite for WooCommerce plugin for WordPress is vulnerable to authentic...
2023年1月12日 16:21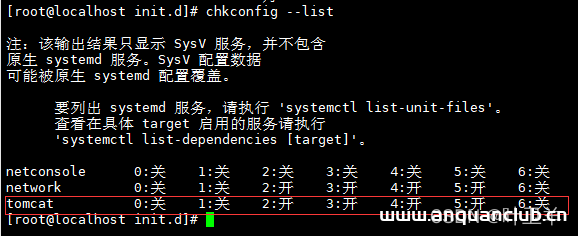
Linux系统设置tomcat开机自启介绍_Linux
大家好,本篇文章主要讲的是Linux系统设置tomcat开机自启介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 1.进入到 /etc/init.d 目录中: cd /etc/init.d 2.创建 ...
2022年6月15日 08:45CVE-2022-29301: SolarView Compact 6.00 – ‘pow’ Cross-Site Scripting
漏洞标题 CVE-2022-29301: SolarView Compact 6.00 - 'pow' Cross-Site Scripting 漏洞描述 SolarView Compact version 6.00 contains a cross-site scripting vulnerability in the ...
2022年8月15日 12:12CVE-2022-0666: Microweber < 1.2.11 - CRLF Injection
漏洞标题 CVE-2022-0666: Microweber < 1.2.11 - CRLF Injection 漏洞描述 CRLF Injection leads to Stack Trace Exposure due to lack of filtering at https://demo.microweber.org/ in Pa...
2022年12月29日 20:24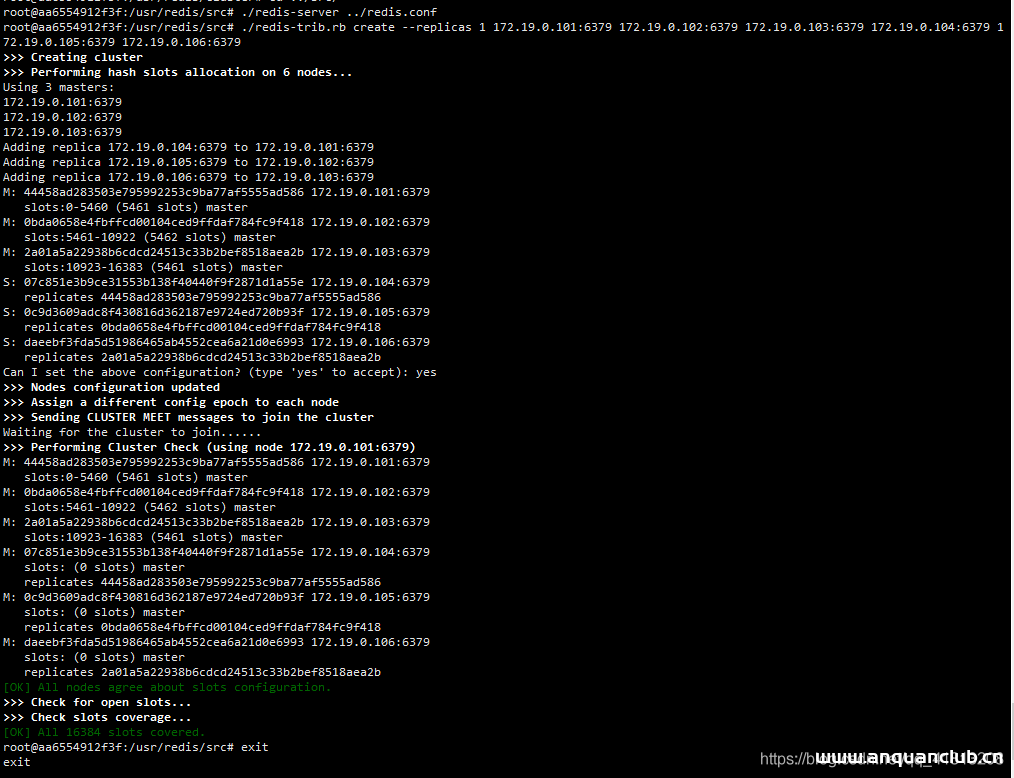
基于docker搭建redis集群的方法_docker
这篇文章主要介绍了基于docker搭建redis集群的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 下载redis镜像 docker pull yyyyttttwwww/redi...
2022年11月20日 20:17
美国新规:银行机构须于36小时内报告计算机安全事件
11月18日,美国银行监管机构发布了一项新规定,要求银行必须在36小时内向监管机构通报重大计算机安全事件。这些事件包括如大规模分布式拒绝服务攻击、恶意软件攻击、硬件及软件的非恶意故障、人...
2022年3月10日 23:38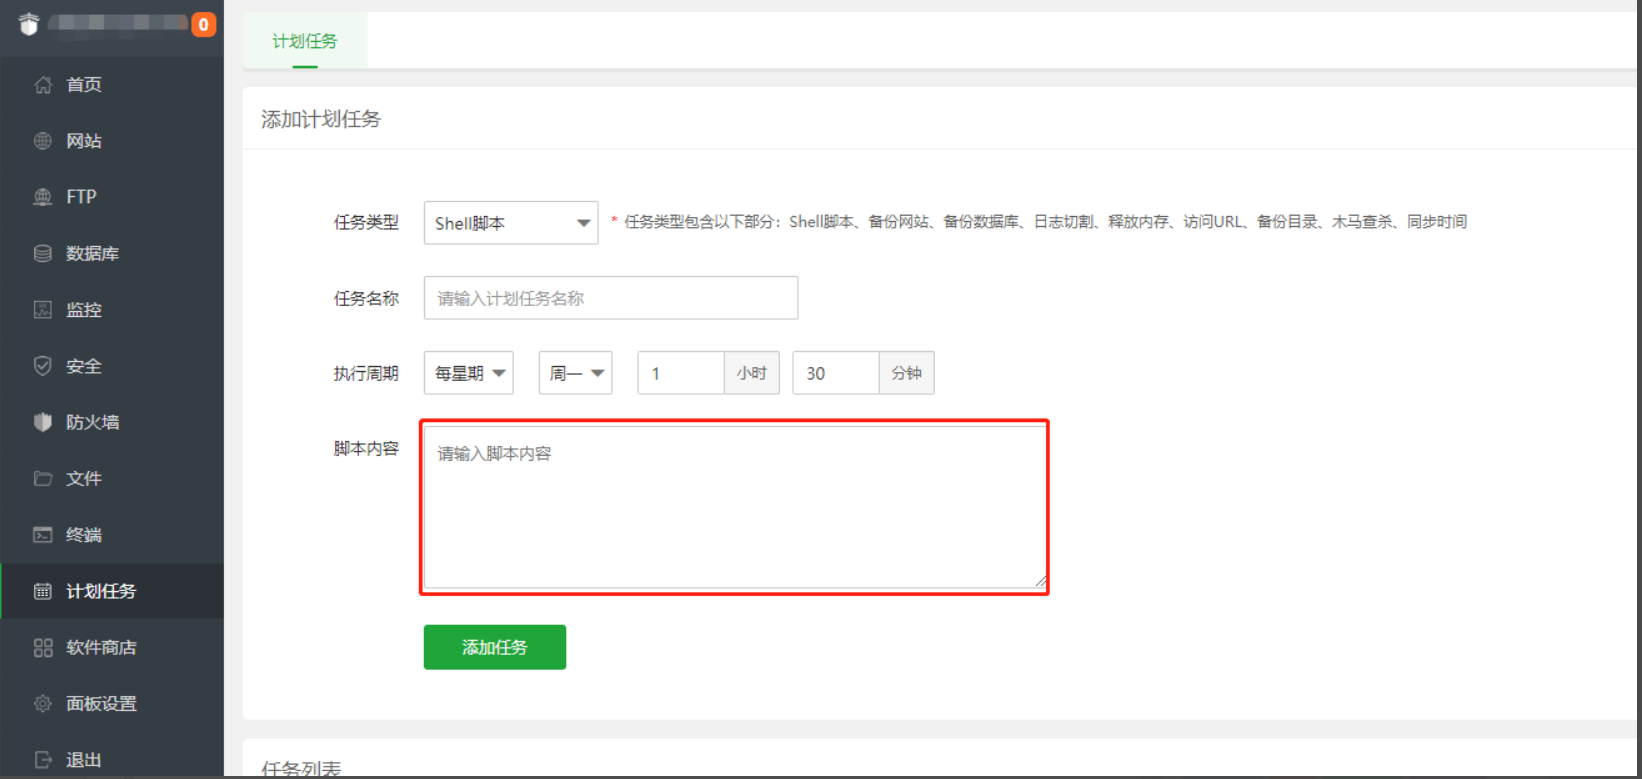
【服务器运维】如何定时清理服务器内的临时图片/日志
问题场景 服务器零时图片太多,怎么定时清理呢 解决方案 命令行 我们可以用一行命令就解决 find /www/wwwroot/qbl -mtime +7 -name '*.png' -exec rm -rf {} \; find后面跟要查找的目录,/www/w...

 2023年1月13日 19:59
PDF解析器html/XSS 实现SSRF
上次安全小天地审核整理SSRF的时候找我沟通,聊到了PDF的SSRF,当时答应了找找之前的存档写个文档。遂写下改小菜文。大佬们勿喷。(文章写于去年,随便记录的文章,可能存在逻辑或者图片的丢失...
2022年3月10日 23:37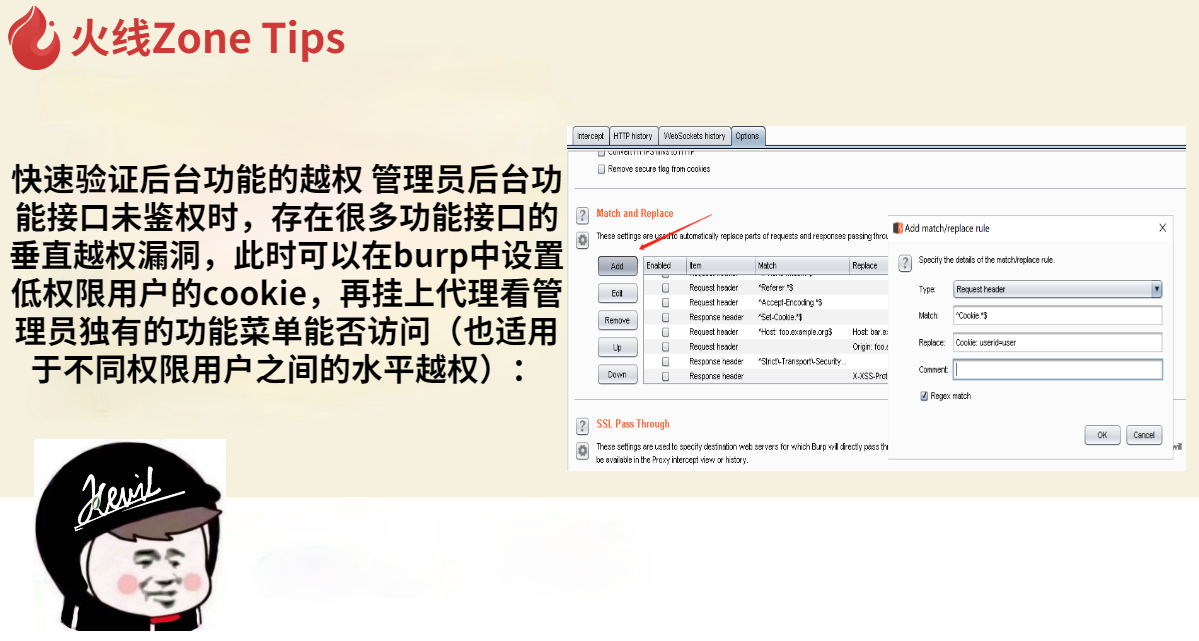
快速验证后台功能的越权
管理员后台功能接口未鉴权时,存在很多功能接口的垂直越权漏洞,此时可以在burp中设置低权限用户的cookie,再挂上代理看管理员独有的功能菜单能否访问(也适用于不同权限用户之间的水平越权):...
2022年3月10日 23:37Aspera Faspex CVE-2022-47986 远程代码执行漏洞
漏洞标题 Aspera Faspex CVE-2022-47986 远程代码执行漏洞 漏洞描述 Aspera Faspex CVE-2022-47986 远程 PoC代码 暂无
2022年12月30日 22:03
记一次任意账号登录漏洞
一次任意用户登录漏洞记录: 一次偶然情况下, 发现在某app(app名称暂保密)中有个一键登录功能,由于一键登录不需要验证码、密码之类的校验,结合拦截的请求数据进行分析,发现可以通过更改请...
2022年3月10日 23:34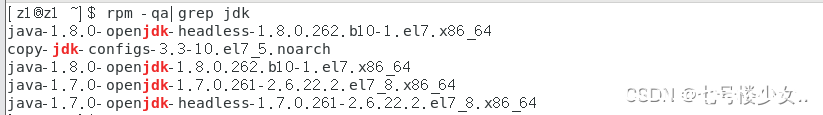
Linux下安装jdk包含卸载OpenJDK介绍_Linux
大家好,本篇文章主要讲的是Linux下安装jdk包含卸载OpenJDK介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 1.查看openjdk rpm -qa|grep jdk 2.删除openjdk(rpm...
2022年6月15日 08:45
2026年9月27日 11:45
2026年9月26日 11:45
2026年9月25日 11:45
2026年9月24日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

