
最新发布第34页
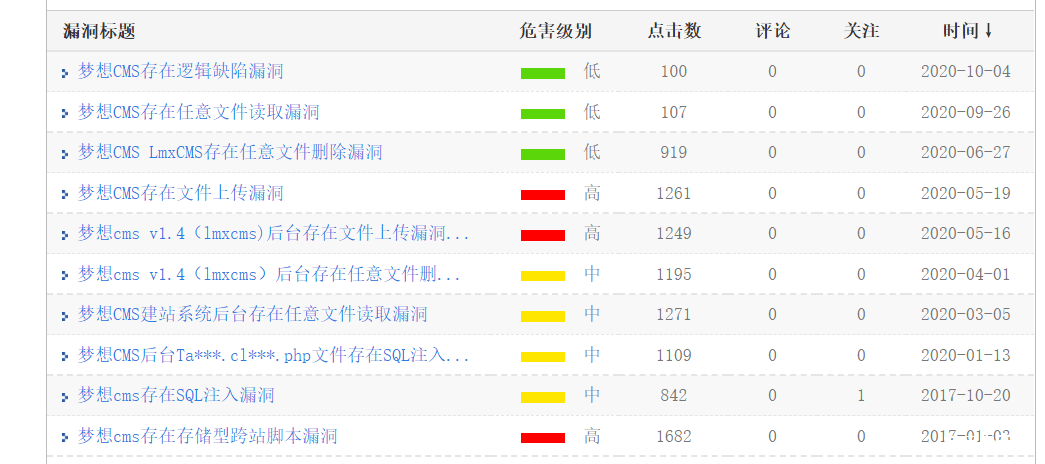
【CNVD-1day代码审计】 梦想CMS1.4代码审计学习
前言 每天学习一天,走大佬走过的路线,向大佬逐步靠近,虽然这个路程很难,同时有一大堆的问题让人劝退,坚持一点是一点吧。 介绍 梦想CMS简称“lmxcms”是一套开源的网站管理系统(cms),无...

 2023年6月3日 17:17

CVE-2022-36923: Zoho ManageEngine – getUserAPIKey Authentication Bypass
漏洞标题 CVE-2022-36923: Zoho ManageEngine - getUserAPIKey Authentication Bypass 漏洞描述 Zoho ManageEngine OpManager, OpManager Plus, OpManager MSP, Network Configuration Manager,...
 2022年9月27日 11:31
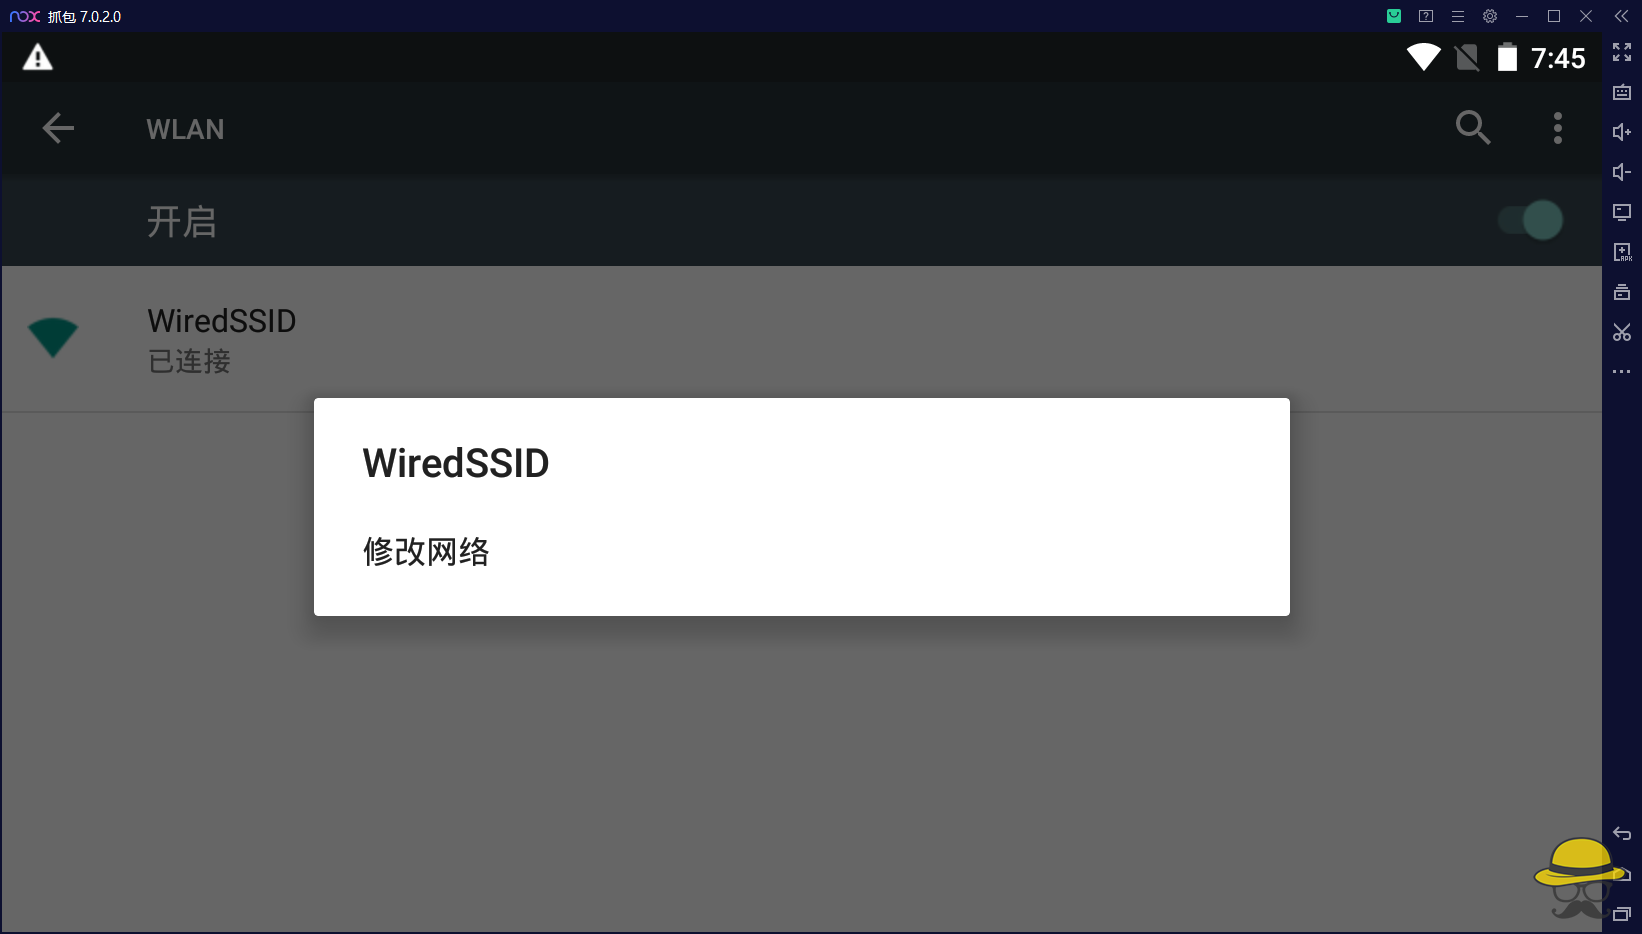
夜神模拟器配合Burpsuite进行抓包
burp抓夜神模拟器包,用来做APP渗透测试等。(其他的模拟器也是这样)看网上的都比较乱,就自己写一个吧。 一、下载夜神模拟器和burp 夜神官网:https://www.yeshen.com/ burp的话,建议百度专...
2023年1月13日 20:27Apache OFBiz /solr/demo/./debug/dump 文件读取漏洞(CVE-2022-47501)
漏洞标题 Apache OFBiz /solr/demo/./debug/dump 文件读取漏洞(CVE-2022-47501) 漏洞描述 搜索: ti/Apache OFBiz /solr/demo/debug/dump 文件读取漏洞(CVE-2022-47501) 未找到相关结果。 ©...
2022年7月5日 20:14CVE-2023-2059: DedeCMS 5.7.87 – Directory Traversal
漏洞标题 CVE-2023-2059: DedeCMS 5.7.87 - Directory Traversal 漏洞描述 Directory traversal vulnerability in DedeCMS 5.7.87 allows reading sensitive files via the $activepath paramet...
2023年10月29日 15:59CVE-2022-34590: Hospital Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-34590: Hospital Management System 1.0 - SQL Injection 漏洞描述 Hospital Management System 1.0 contains a SQL injection vulnerability via the editid parameter in /...
2022年7月27日 05:00CVE-2024-36675: LyLme spage v1.9.5 – Server-Side Request Forgery
漏洞标题 CVE-2024-36675: LyLme spage v1.9.5 - Server-Side Request Forgery 漏洞描述 LyLme spage v1.9.5 is vulnerable to server-side request forgery (SSRF) via the url parameter in a...
2024年1月10日 18:35
CVE-2022-1388 F5 BIG-IP RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-1388 F5 BIG-IP RCE F5官网发布安全公告,披露F5 BIG-IP存在一处远程代码执行漏洞(CVE-2022-1388)。漏洞存在于iControl RES...
2023年2月11日 13:10CVE-2021-24146: WordPress Modern Events Calendar Lite <5.16.5 - Sensitive Information Disclosure
漏洞标题 CVE-2021-24146: WordPress Modern Events Calendar Lite <5.16.5 - Sensitive Information Disclosure 漏洞描述 WordPress Modern Events Calendar Lite before 5.16.5 does not p...
2021年4月8日 18:30CVE-2020-24881: OsTicket < 1.14.3 - Server Side Request Forgery
漏洞标题 CVE-2020-24881: OsTicket < 1.14.3 - Server Side Request Forgery 漏洞描述 SSRF vulnerability exists in osTicket before 1.14.3, allowing an attacker to add malicious file...
2020年1月17日 03:47CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload
漏洞标题 CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload 漏洞描述 WordPress Booking Calendar plugin before 3.2.2 is susceptible to arbitrary file upload...
2022年12月15日 22:23CVE-2021-46068: Vehicle Service Management System – Stored Cross-Site Scripting
漏洞标题 CVE-2021-46068: Vehicle Service Management System - Stored Cross-Site Scripting 漏洞描述 A Stored Cross Site Scripting (XSS) vulnerability exists in Vehicle Service Manage...
2021年11月25日 16:50CVE-2023-3479: Hestiacp <= 1.7.7 - Cross-Site Scripting
漏洞标题 CVE-2023-3479: Hestiacp <= 1.7.7 - Cross-Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository hestiacp/hestiacp prior to 1.7.8. PoC代码
2023年12月20日 00:17CVE-2021-40661: IND780 – Local File Inclusion
漏洞标题 CVE-2021-40661: IND780 - Local File Inclusion 漏洞描述 IND780 Advanced Weighing Terminals Build 8.0.07 March 19, 2018 (SS Label 'IND780_8.0.07'), Version 7.2.10 ...
2021年10月26日 22:28
在Docker中跑Hadoop与镜像制作方法_docker
这篇文章主要介绍了在Docker中跑Hadoop与镜像制作方法,本文通过实例代码和截图的形式给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 重复造轮子,这里使用重新打包生成一...
2026年8月26日 11:45CVE-2022-40734: UniSharp aka Laravel Filemanager v2.5.1 – Directory Traversal
漏洞标题 CVE-2022-40734: UniSharp aka Laravel Filemanager v2.5.1 - Directory Traversal 漏洞描述 UniSharp laravel-filemanager (aka Laravel Filemanager) through 2.5.1 allows download...
2022年8月25日 17:37
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
2026年10月7日 15:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

