
最新发布第352页
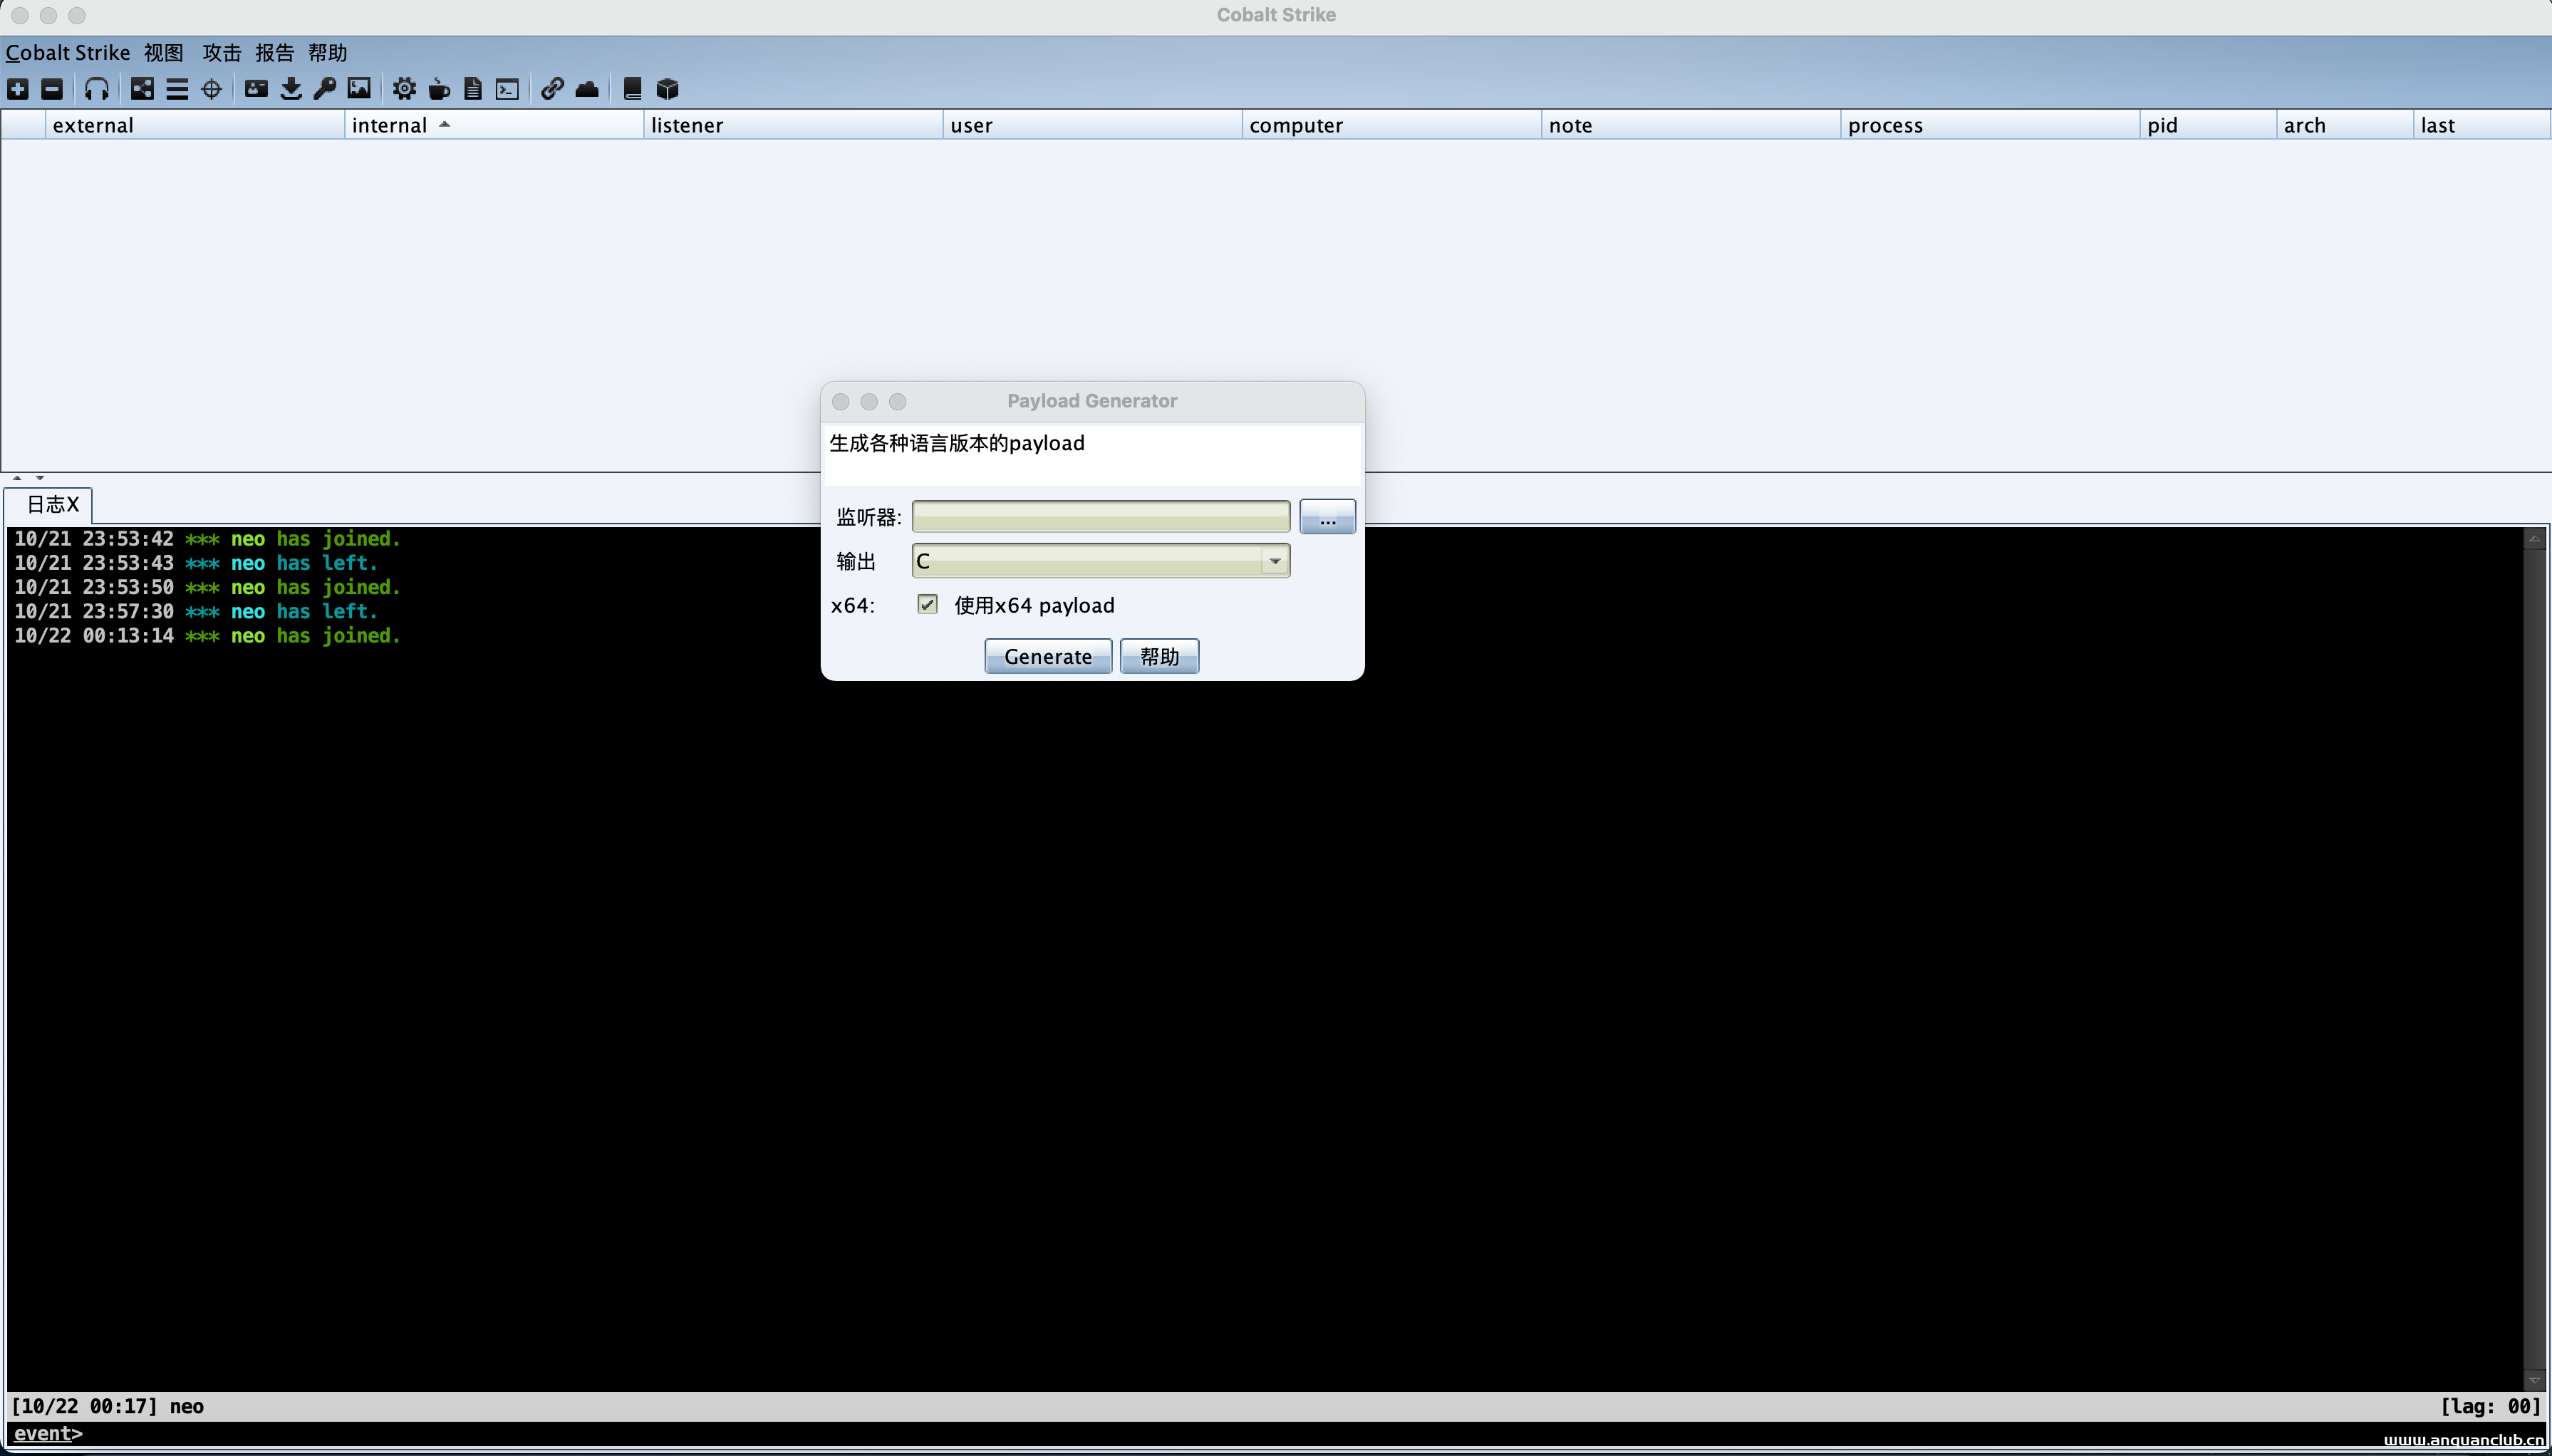
浅谈cs的shellcode的使用方法
前言:学习心得,大佬勿喷 看完本文你会了解到: 1、cs中的shellcode是做什么的? 2、用类似于cs、msf生成的shellcode的加载器是什么样的? 3、windows api是什么? 4、怎样从msf及cs生成的shel...
 2022年3月10日 23:32
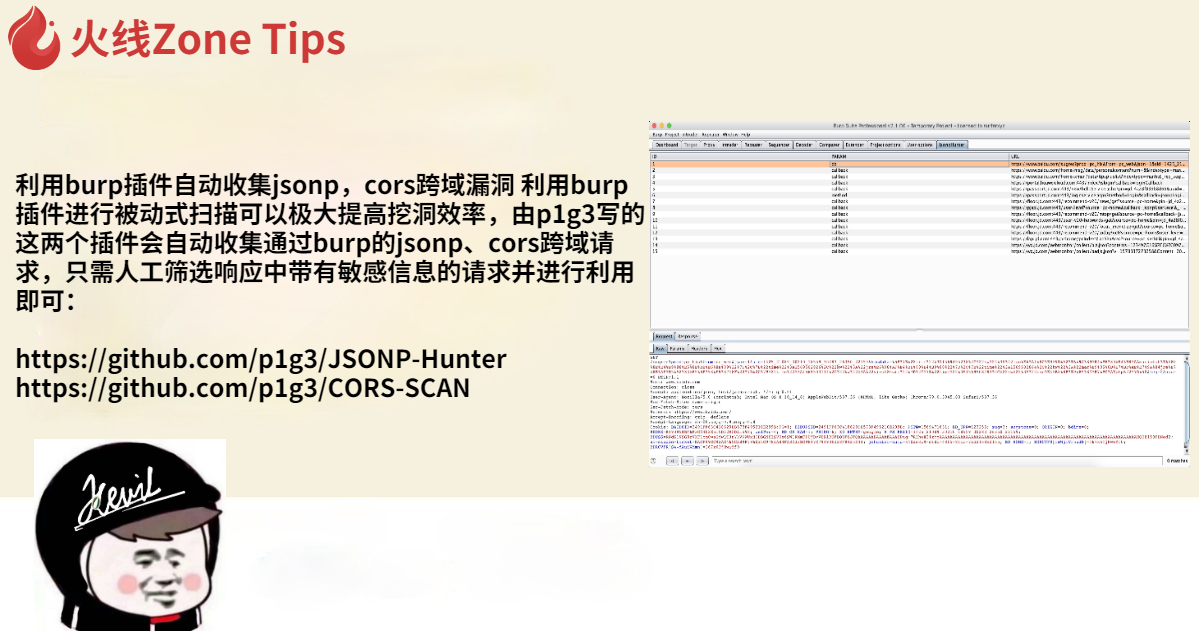
利用burp插件自动收集jsonp,cors跨域漏洞
利用burp插件进行被动式扫描可以极大提高挖洞效率,由p1g3写的这两个插件会自动收集通过burp的jsonp、cors跨域请求,只需人工筛选响应中带有敏感信息的请求并进行利用即可: http://github.com/...
2022年3月10日 23:35
CVE-2016-9299: Jenkins CLI – HTTP Java Deserialization
漏洞标题 CVE-2016-9299: Jenkins CLI - HTTP Java Deserialization 漏洞描述 The remoting module in Jenkins before 2.32 and LTS before 2.19.3 allows remote attackers to execute arbitra...
2016年8月8日 08:40Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467)
漏洞标题 Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467) 漏洞描述 Apache OFBiz 在 webtools/control/ProgramExport存在代码执行漏洞,攻击者可通过该漏洞...
2023年2月11日 03:17
Centos8(最小化安装)全新安装Python3.8+pip的方法教程_Linux
这篇文章主要介绍了Centos8(最小化安装)全新安装Python3.8+pip的方法教程,本文给大家整理了一份命令,需要的朋友可以参考下 最小化安装Python8后安装Python3.8.1,网上找了一圈教程,没有一个...
2024年5月29日 20:51CVE-2021-38154: Canon Devices – Authentication Bypass in Catwalk Server
漏洞标题 CVE-2021-38154: Canon Devices - Authentication Bypass in Catwalk Server 漏洞描述 Certain Canon devices manufactured in 2012 through 2020 (such as imageRUNNER ADVANCE iR-AD...
2021年11月27日 19:08CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年3月27日 01:25ActiveMQ 消息代理系统 fileserver 文件上传漏洞(CVE-2016-3088)
漏洞标题 ActiveMQ 消息代理系统 fileserver 文件上传漏洞(CVE-2016-3088) 漏洞描述 Apache ActiveMQ® 是最流行的开源、多协议、基于 Java 的消息代理。Apache ActiveMQ 5.x 5.14.0 之前的文...
2016年11月22日 17:00Apache APISIX Dashboard CVE-2021-45232 未授权访问漏洞
漏洞标题 Apache APISIX Dashboard CVE-2021-45232 未授权访问漏洞 漏洞描述 Apache APISIX Dashboard存在未授权访问漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2021年9月18日 22:26bugbounty技巧聚合20220211
漏洞报告 自动填充导致信息泄露1900$ http://hackerone.com/reports/1083922 垂直越权 800$ http://hackerone.com/reports/1392032 Spring Boot信息泄露 5000$ http://hackerone.com/reports/10...
2022年3月10日 23:32
Docker常用命令详解_docker
这篇文章主要介绍了Docker常用命令详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一. 帮助命令 1. 查看当前docker版本 docker version 2. ...
2022年8月24日 20:32CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年1月8日 12:32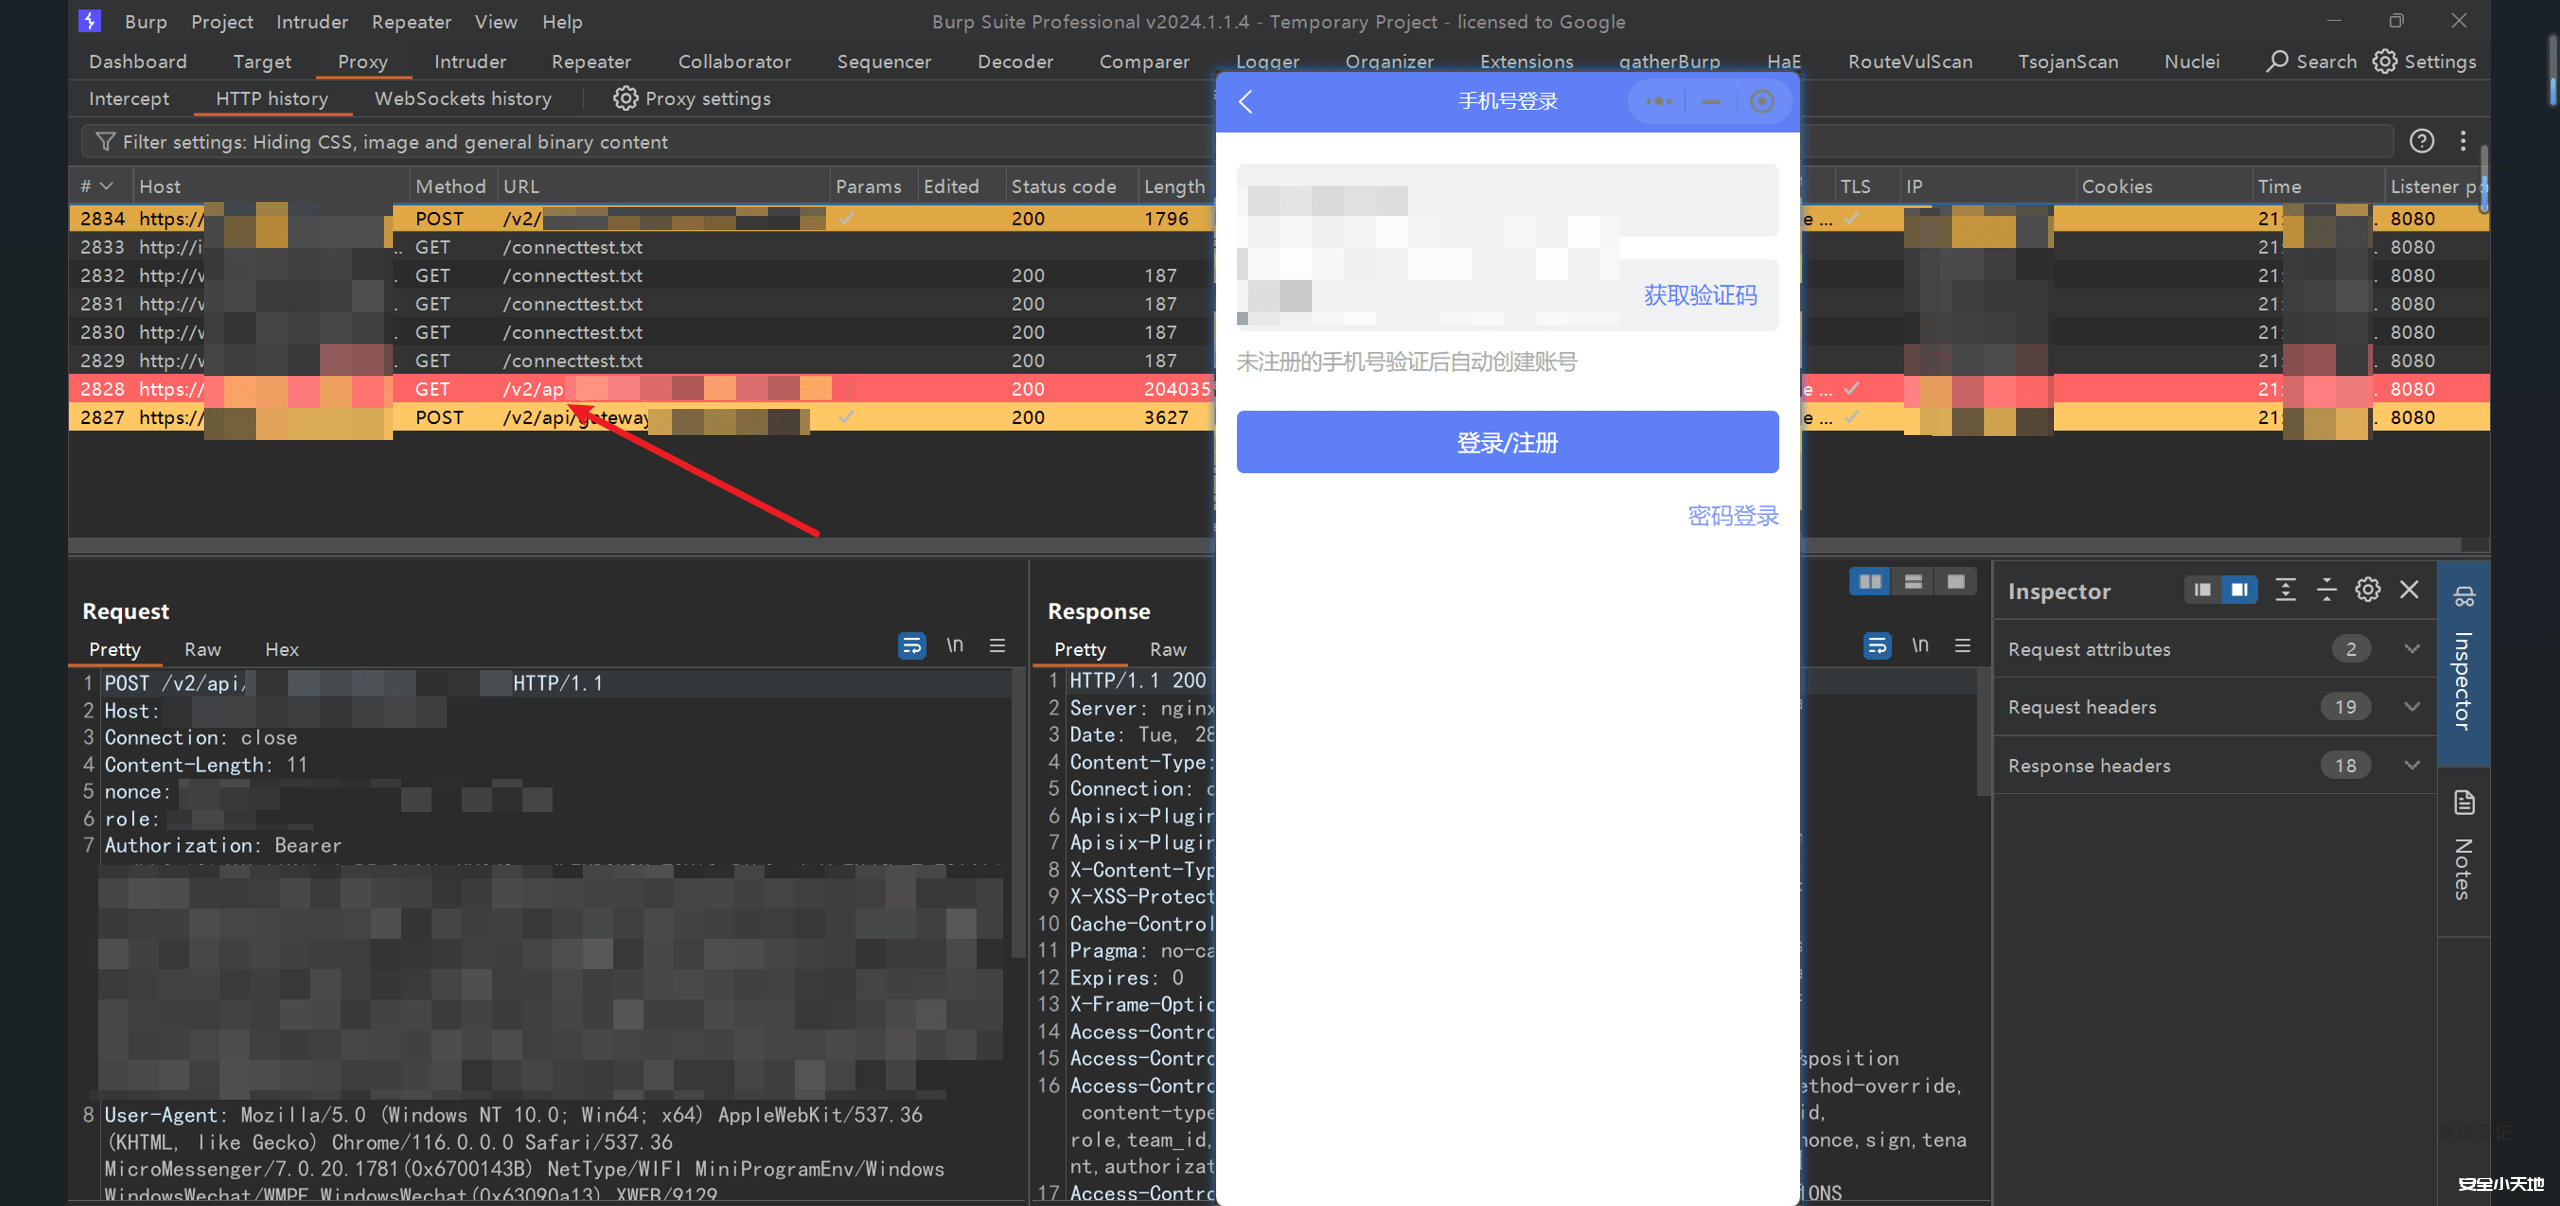
渗透测试中针对微信小程序AppSecret秘钥泄露的利用方式
前言 针对小程序和公众号的渗透测试,咱们都知道只要拿到开发者ID(AppID)和开发者密码(AppSecret),咱们即可结束此次测试。拿到 Appid和Appsecret之后咱们大概率可以直接实现账号接管。 记录一...

 2024年6月30日 13:24
CVE-2021-42063: SAP Knowledge Warehouse <=7.5.0 - Cross-Site Scripting
漏洞标题 CVE-2021-42063: SAP Knowledge Warehouse <=7.5.0 - Cross-Site Scripting 漏洞描述 SAP Knowledge Warehouse 7.30, 7.31, 7.40, and 7.50 contain a reflected cross-site script...
2021年4月17日 15:55CVE-2019-5129: YouPHPTube Encoder 2.3 – Command Injection
漏洞标题 CVE-2019-5129: YouPHPTube Encoder 2.3 - Command Injection 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing en...
2019年8月17日 10:29CVE-2021-24926: WordPress Domain Check <1.0.17 - Cross-Site Scripting
漏洞标题 CVE-2021-24926: WordPress Domain Check <1.0.17 - Cross-Site Scripting 漏洞描述 WordPress Domain Check plugin before 1.0.17 contains a reflected cross-site scripting vul...
2021年5月30日 11:00
2026年9月21日 11:45
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

