
最新发布第353页

CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection
漏洞标题 CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection 漏洞描述 The WP Job Portal WordPress plugin before 2.0.6 does not sanitise and escape the city parameter bef...
 2023年5月11日 09:27
CVE-2024-4940: Gradio – Open Redirect
漏洞标题 CVE-2024-4940: Gradio - Open Redirect 漏洞描述 An open redirect vulnerability exists in the gradio-app/gradio, affecting the latest version. The vulnerability allows an at...
2024年12月21日 10:13CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting 漏洞描述 WordPress Jannah theme before 5.4.5 contains a reflected cross-site scripting vulnerabilit...
2021年11月26日 20:43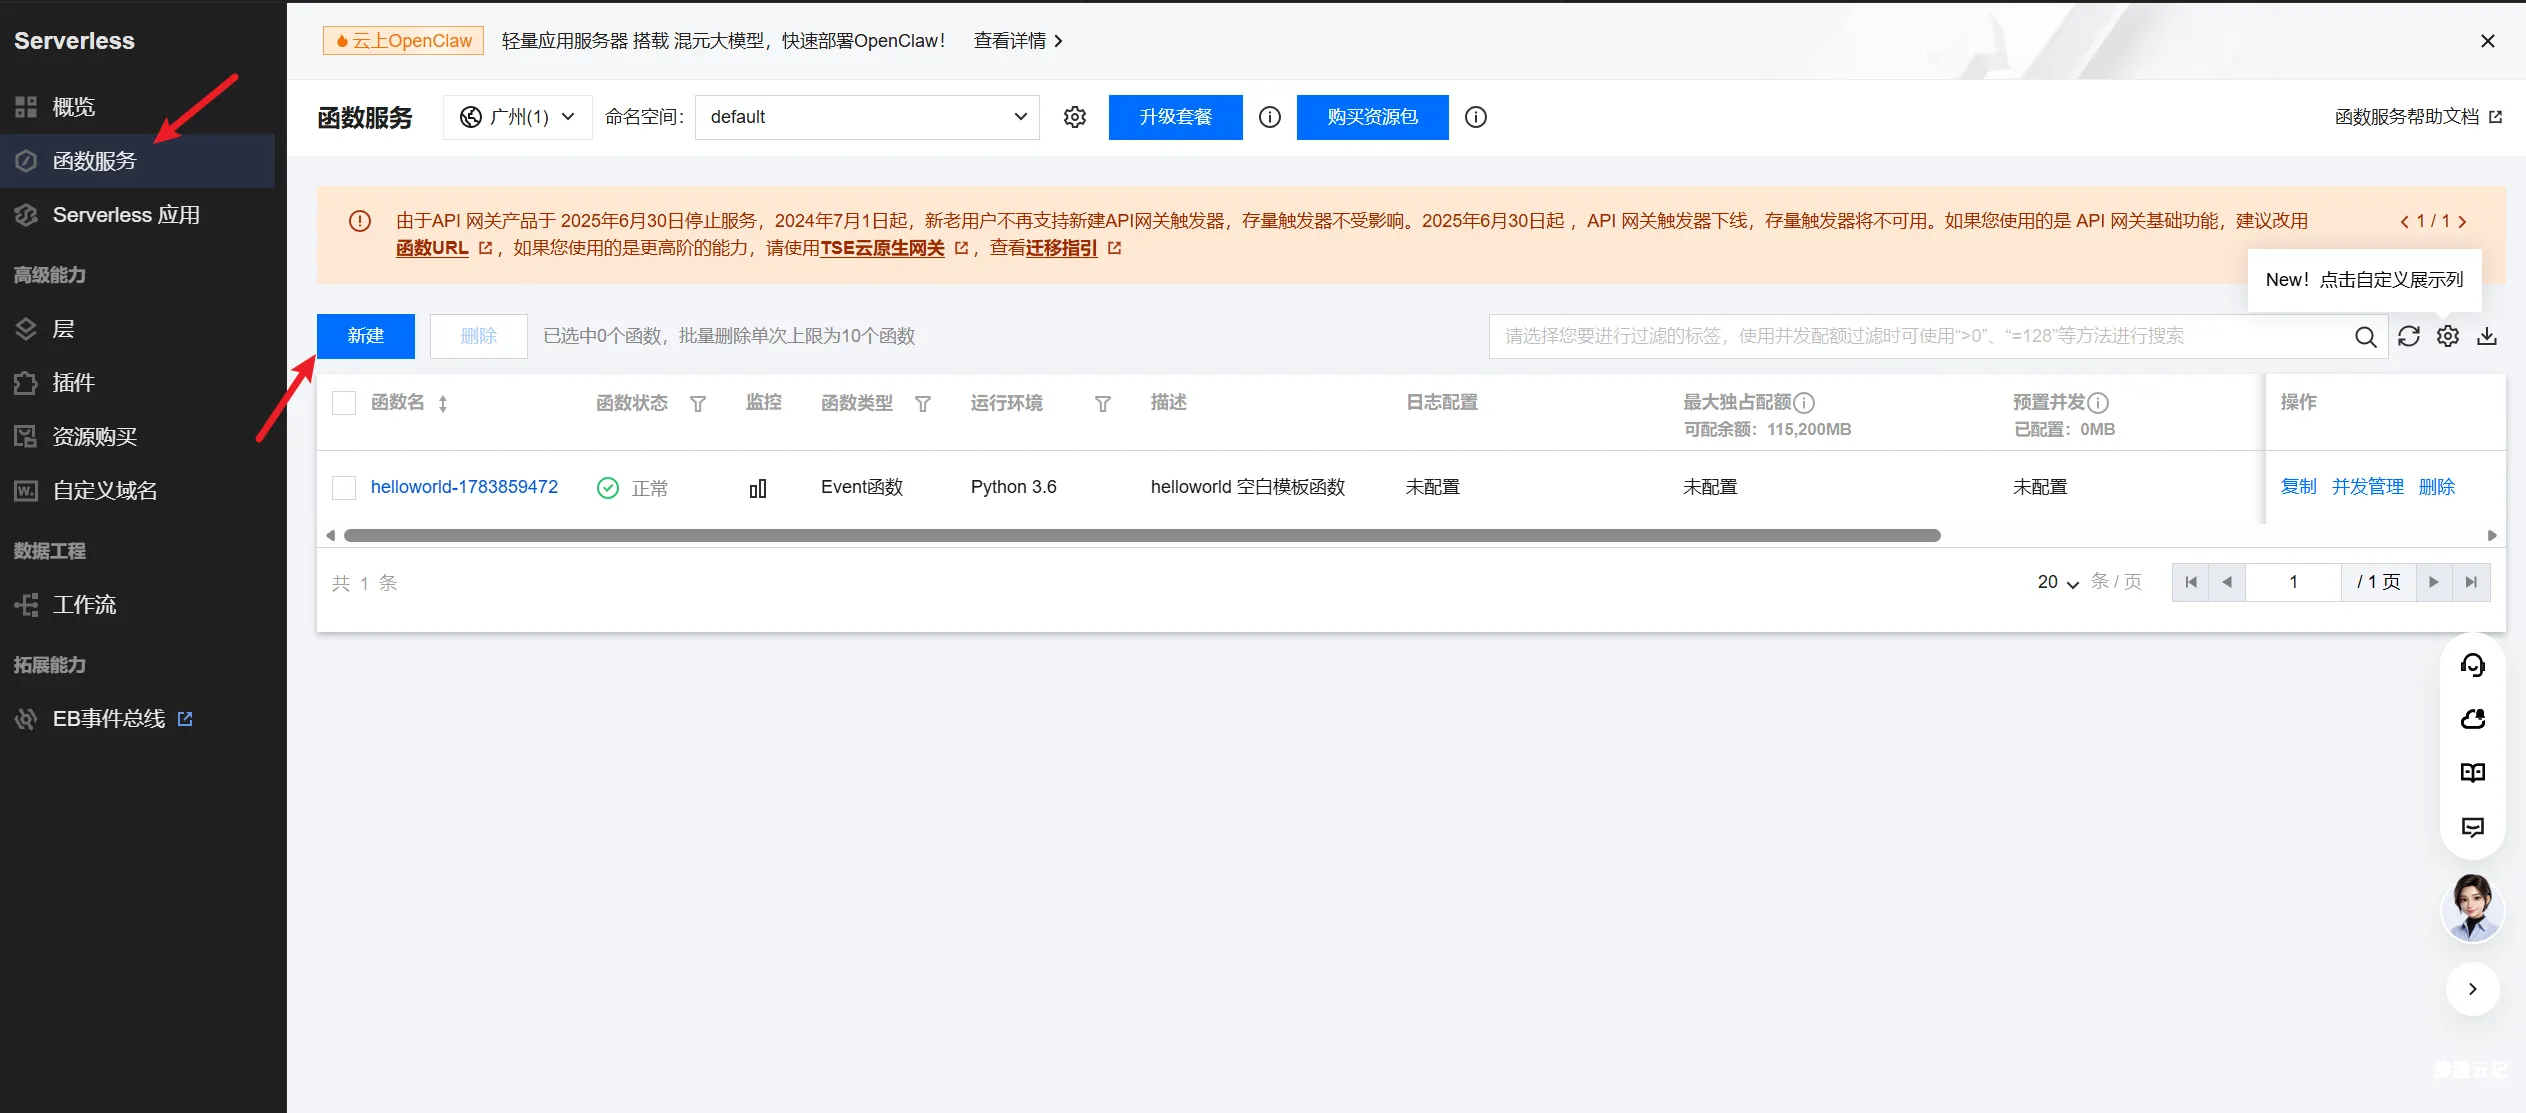
【思路学习】EasyShell配置云函数上线
前言感谢各位师傅们分享的诸多优秀项目,经过一段时间的折腾研究,EasyShell也以支持云函数上线一、云函数什么是云函数呢,这里直接放腾讯云官网描述:云函数(Serverless Cloud Function,SCF...

 2026年8月11日 13:39
CVE-2021-44910: SpringBlade – Information Leakage
漏洞标题 CVE-2021-44910: SpringBlade - Information Leakage 漏洞描述 SpringBlade is a comprehensive project upgraded and optimized from a commercial-grade project, featuring both a ...
2021年5月24日 04:03CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection
漏洞标题 CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection 漏洞描述 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injecti...
2024年2月20日 16:02CVE-2022-0599: WordPress Mapping Multiple URLs Redirect Same Page <=5.8 - Cross-Site Scripting
漏洞标题 CVE-2022-0599: WordPress Mapping Multiple URLs Redirect Same Page <=5.8 - Cross-Site Scripting 漏洞描述 WordPress Mapping Multiple URLs Redirect Same Page plugin 5.8 an...
2022年12月30日 19:24CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年7月2日 00:52CVE-2021-37416: Zoho ManageEngine ADSelfService Plus <=6103 - Cross-Site Scripting
漏洞标题 CVE-2021-37416: Zoho ManageEngine ADSelfService Plus <=6103 - Cross-Site Scripting 漏洞描述 Zoho ManageEngine ADSelfService Plus 6103 and prior contains a reflected cro...
2021年1月9日 13:07
解决Linux+Apache服务器URL区分大小写问题_Linux
Linux服务器的大小写敏感有时候很不方便,在地址栏里一定要输入准确的URL才能访问,对搜索引擎和用户不是很友好,那么如何解决LINUX服务器URL的大小写问题 今天同步碰到一个问题,在浏览器地址...
2024年6月13日 21:06Apache APISIX Dashboard命令执行漏洞(CVE-2022-24112)
漏洞标题 Apache APISIX Dashboard命令执行漏洞(CVE-2022-24112) 漏洞描述 Apache APISIX 是一个动态、实时、高性能的开源 API网关,提供负载均衡、动态上游、灰度发布、服务熔断、身份认证、可...
2022年5月10日 06:11CVE-2010-2018: Lokomedia CMS – Local File Inclusion
漏洞标题 CVE-2010-2018: Lokomedia CMS - Local File Inclusion 漏洞描述 A Local File Inclusion (LFI) vulnerability exists in Lokomedia CMS. The application allows an attacker to incl...
2010年8月29日 22:54
致远OA A8 status.jsp 信息泄露漏洞
0x01 阅读须知 0x02 漏洞描述 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致...
2023年1月30日 21:54CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting
漏洞标题 CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting 漏洞描述 WordPress Raygun4WP 1.8.0 contains a reflected cross-site scripting vulnerability via sendtes...
2017年11月21日 22:52CVE-2005-3344: Horde Groupware Unauthenticated Admin Access
漏洞标题 CVE-2005-3344: Horde Groupware Unauthenticated Admin Access 漏洞描述 Horde Groupware contains an administrative account with a blank password, which allows remote attacker...
2005年1月10日 12:02Atlassian Jira未授权访问 (CVE-2020-14179)
漏洞标题 Atlassian Jira未授权访问 (CVE-2020-14179) 漏洞描述 该漏洞源于Jira Server and DataCenter允许远程、未经身份验证的攻击者通过/secure/QueryComponent!Default中的一个信息泄露漏洞...
2020年2月3日 18:11
2026年10月18日 11:45
2026年10月18日 11:45
2026年10月17日 11:45
2026年10月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

