
最新发布第354页

CVE-2023-27847: PrestaShop xipblog – SQL Injection
漏洞标题 CVE-2023-27847: PrestaShop xipblog - SQL Injection 漏洞描述 In the blog module (xipblog), an anonymous user can perform SQL injection. Even though the module has been patc...
 2023年3月24日 18:25

docker版es、milvus、minio启动命令详解_docker
这篇文章主要介绍了docker版es、milvus、minio启动命令详解,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1、es启动命令: docker run -itd -e TAKE_FILE_OWNERSHIP=1111 ...
2023年1月29日 21:12
探究一个LED如何入门Linux内核_Linux
内核那么大,从哪看啊?能看懂吗?其实这种场景在脑海里不止一次地发生过了,兴趣和困难进行猛烈地撞击,意志力稍强,会有所突破,静下心来研究,可能会有所收获 目录前言led trigger开始探索LE...
2022年6月17日 10:04CVE-2021-24791: Header Footer Code Manager < 1.1.14 - Admin+ SQL Injection
漏洞标题 CVE-2021-24791: Header Footer Code Manager < 1.1.14 - Admin+ SQL Injection 漏洞描述 The Header Footer Code Manager WordPress plugin before 1.1.14 does not validate and ...
2021年5月11日 14:22CVE-2024-1208: LearnDash LMS < 4.10.3 - Sensitive Information Exposure
漏洞标题 CVE-2024-1208: LearnDash LMS < 4.10.3 - Sensitive Information Exposure 漏洞描述 The LearnDash LMS plugin for WordPress is vulnerable to Sensitive Information Exposure i...
2024年6月24日 11:37CVE-2020-12800: WordPress Contact Form 7 <1.3.3.3 - Remote Code Execution
漏洞标题 CVE-2020-12800: WordPress Contact Form 7 <1.3.3.3 - Remote Code Execution 漏洞描述 WordPress Contact Form 7 before 1.3.3.3 allows unrestricted file upload and remote co...
2020年6月2日 23:36CVE-2024-21887: Ivanti Connect Secure (9.x, 22.x) and Ivanti Policy Secure (9.x, 22.x) – Command Injection
漏洞标题 CVE-2024-21887: Ivanti Connect Secure (9.x, 22.x) and Ivanti Policy Secure (9.x, 22.x) - Command Injection 漏洞描述 A command injection vulnerability in web components of ...
2024年1月12日 12:48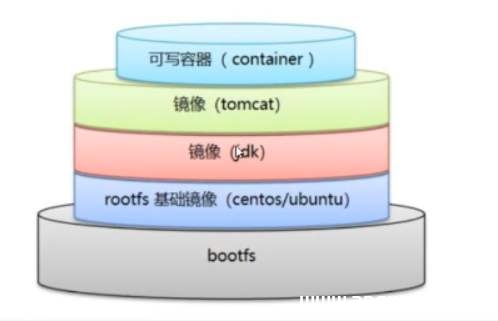
如何基于Dockerfile构建tomcat镜像_docker
这篇文章主要介绍了如何基于Dockerfile构建tomcat镜像,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 dockerfile 是用来构建docker镜像的...
2023年6月11日 21:52CVE-2023-23492: Login with Phone Number – Cross-Site Scripting
漏洞标题 CVE-2023-23492: Login with Phone Number - Cross-Site Scripting 漏洞描述 Login with Phone Number, versions < 1.4.2, is affected by an reflected XSS vulnerability in the ...
2023年5月19日 10:09bugbounty技巧聚合20220215
漏洞报告 EC2子域接管 http://hackerone.com/reports/1296366 Flask session弱密钥接管用户 1500$ http://hackerone.com/reports/1380121 挖洞技巧 寻找客户端原型污染工具 http://github.com/k...
2022年3月10日 23:34CVE-2020-27982: IceWarp WebMail 11.4.5.0 – Cross-Site Scripting
漏洞标题 CVE-2020-27982: IceWarp WebMail 11.4.5.0 - Cross-Site Scripting 漏洞描述 IceWarp WebMail 11.4.5.0 is vulnerable to cross-site scripting via the language parameter. PoC代码
2020年5月26日 15:21Apache Tapestry远程代码执行(CVE-2021-27850 )
漏洞标题 Apache Tapestry远程代码执行(CVE-2021-27850 ) 漏洞描述 Apache Tapestry 5.4.5、5.5.0、5.6.2 and 5.7.0。在CVE-2019-0195中,通过操纵classpath资产文件URL,攻击者可以在classpath...
2021年4月21日 23:38SNMP4J服务端连接超时问题解决方案_服务器其它
这篇文章主要介绍了SNMP4J服务端连接超时问题解决方案,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 我们的网络管理中心作为管理中心,...
2023年4月3日 20:19CVE-2021-43062: Fortinet FortiMail 7.0.1 – Cross-Site Scripting
漏洞标题 CVE-2021-43062: Fortinet FortiMail 7.0.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in FortiMail may allow an unauthenticated attacker to perform...
2021年2月8日 04:01
Docker容器网络端口配置过程详解_docker
这篇文章主要介绍了Docker容器网络端口配置过程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 暴露网络端口 实际上,Docker中涉及暴...
2023年3月14日 20:27CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.8 is susceptible to cros...
2023年10月16日 05:45
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

