
最新发布第360页

CVE-2020-9344: Jira Subversion ALM for Enterprise <8.8.2 - Cross-Site Scripting
漏洞标题 CVE-2020-9344: Jira Subversion ALM for Enterprise <8.8.2 - Cross-Site Scripting 漏洞描述 Jira Subversion ALM for Enterprise before 8.8.2 contains a cross-site scripting...
 2020年6月9日 10:22
CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion
漏洞标题 CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion 漏洞描述 WordPress Button Generator before 2.3.3 within the wow-company admin menu page allows...
2021年3月16日 05:56CVE-2020-10973: WAVLINK – Access Control
漏洞标题 CVE-2020-10973: WAVLINK - Access Control 漏洞描述 Wavlink WN530HG4, WN531G3, WN533A8, and WN551K are susceptible to improper access control via /cgi-bin/ExportAllSettings....
2020年1月8日 04:01
CVE-2013-7240: WordPress Plugin Advanced Dewplayer 1.2 – Directory Traversal
漏洞标题 CVE-2013-7240: WordPress Plugin Advanced Dewplayer 1.2 - Directory Traversal 漏洞描述 A directory traversal vulnerability in download-file.php in the Advanced Dewplayer pl...
2013年12月27日 02:15CVE-2022-34049: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34049: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 Wavlink WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can downloa...
2022年9月14日 10:37Apache OFBiz /solr/demo/./debug/dump 文件读取漏洞(CVE-2022-47501)
漏洞标题 Apache OFBiz /solr/demo/./debug/dump 文件读取漏洞(CVE-2022-47501) 漏洞描述 搜索: ti/Apache OFBiz /solr/demo/debug/dump 文件读取漏洞(CVE-2022-47501) 未找到相关结果。 ©...
2022年1月24日 06:22CVE-2011-5265: Featurific For WordPress 1.6.2 – Cross-Site Scripting
漏洞标题 CVE-2011-5265: Featurific For WordPress 1.6.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in cached_image.php in the Featurific For WordPress plug...
2011年2月13日 10:43CVE-2016-10976: Safe Editor Plugin < 1.2 - CSS/JS-injection
漏洞标题 CVE-2016-10976: Safe Editor Plugin < 1.2 - CSS/JS-injection 漏洞描述 The safe-editor plugin before 1.2 for WordPress has no se_save authentication, with resultant XSS. ...
2016年2月6日 11:35Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360)
漏洞标题 Adobe ColdFusion /filemanager/iedit.cfc 未授权访问漏洞 (CVE-2023-26360) 漏洞描述 Adobe ColdFusion是一种用于构建动态Web应用程序的服务器端编程语言和开发平台。ColdFusion的...
2023年7月24日 17:05CVE-2019-10758: mongo-express Remote Code Execution
漏洞标题 CVE-2019-10758: mongo-express Remote Code Execution 漏洞描述 mongo-express before 0.54.0 is vulnerable to remote code execution via endpoints that uses the `toBSON` method...
2019年3月5日 13:32CVE-2022-0208: WordPress Plugin MapPress <2.73.4 - Cross-Site Scripting
漏洞标题 CVE-2022-0208: WordPress Plugin MapPress <2.73.4 - Cross-Site Scripting 漏洞描述 WordPress Plugin MapPress before version 2.73.4 does not sanitize and escape the '...
2022年11月22日 21:07
redis 未授权访问(写公钥、写计划任务)
相关阅读 公钥 (Redis以root用户登录,且开启了ssh服务 允许使用密匙登录) ssh-keygen -t rsa # 生成key (echo -e '\n\n'; cat id_rsa.pub; echo -e '\n\n') > /tmp/key.txt # 前后加换行 cat /...

 2023年7月26日 16:55
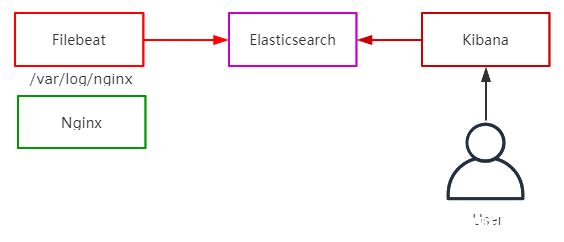
Filebeat 采集 Nginx 日志的方法_nginx
这篇文章主要介绍了Filebeat 采集 Nginx 日志的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Nginx 日志可用于分析用户地址位置,行为画像...
2023年3月26日 21:17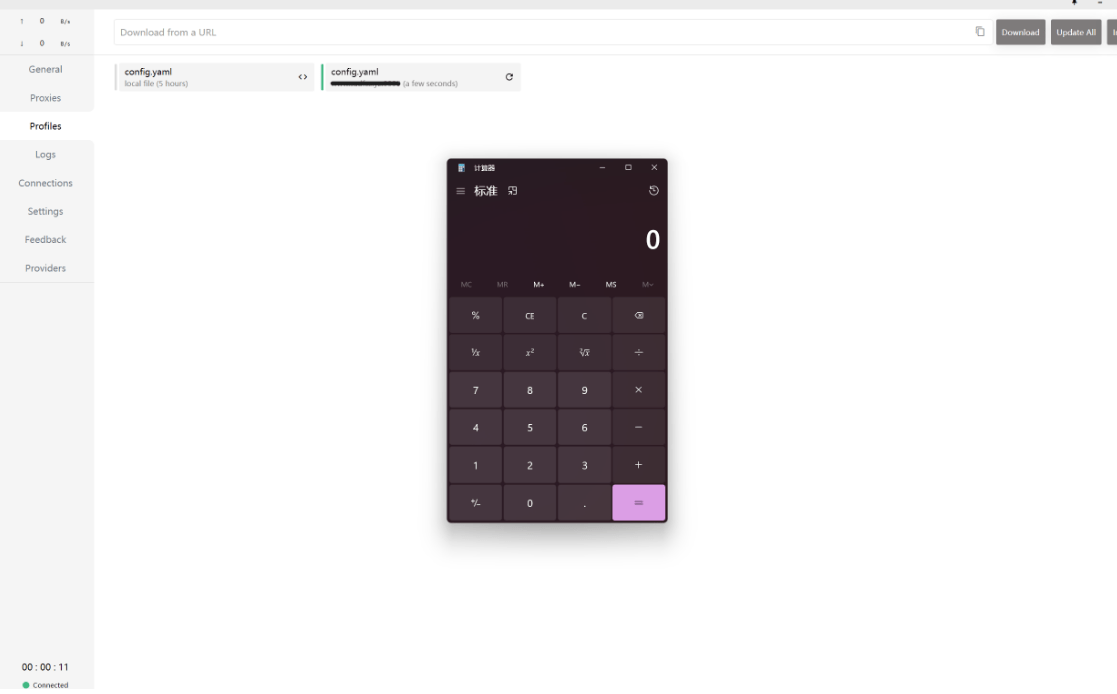
clash最新RCE复现
杂谈 Clash相信你们都不陌生,就是我们平常使用VPN时最常用的软件 先前就曾出现过rce漏洞,现在有爆出了,可以参考以前的文章 软件版本 0.20.12 操作系统 Windows x64 系统版本 Windows 11 问题...
2023年1月15日 13:49CVE-2019-18371: Xiaomi Mi WiFi R3G Routers – Local file Inclusion
漏洞标题 CVE-2019-18371: Xiaomi Mi WiFi R3G Routers - Local file Inclusion 漏洞描述 Xiaomi Mi WiFi R3G devices before 2.28.23-stable are susceptible to local file inclusion vulnera...
2019年5月27日 01:19
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

