
最新发布第363页
Tor Project对俄罗斯封禁Tor网站及节点提起上诉
Tor Project是总部位于美国的非营利性项目,旨在为用户提供绕过审查匿名访问网站的服务,声称其使命是通过创建和部署免费且匿名的开源隐私技术来促进人权和自由。Tor Project和俄罗斯数字权力与...
 2022年3月10日 23:40

copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474)
漏洞标题 copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474) 漏洞描述 Copyparty是一个便携式文件服务器,copyparty 低于1.8.2 版本存在任意文件读取漏洞 PoC代码 暂无
2023年1月10日 18:43CVE-2024-49757: Zitadel – User Registration Bypass
漏洞标题 CVE-2024-49757: Zitadel - User Registration Bypass 漏洞描述 The open-source identity infrastructure software Zitadel allows administrators to disable the user self-registr...
2024年3月27日 09:32Cobbler cobbler_api 存在代码注入漏洞(CVE-2021-40323)
漏洞标题 Cobbler cobbler_api 存在代码注入漏洞(CVE-2021-40323) 漏洞描述 Cobbler是一款专注于自动化Linux系统安装和配置管理的工具,可帮助管理员快速部署服务器并确保配置一致性,支持多种...
2021年8月18日 04:24CVE-2021-38647: Microsoft Open Management Infrastructure – Remote Code Execution
漏洞标题 CVE-2021-38647: Microsoft Open Management Infrastructure - Remote Code Execution 漏洞描述 Microsoft Open Management Infrastructure is susceptible to remote code execution ...
2021年11月14日 07:45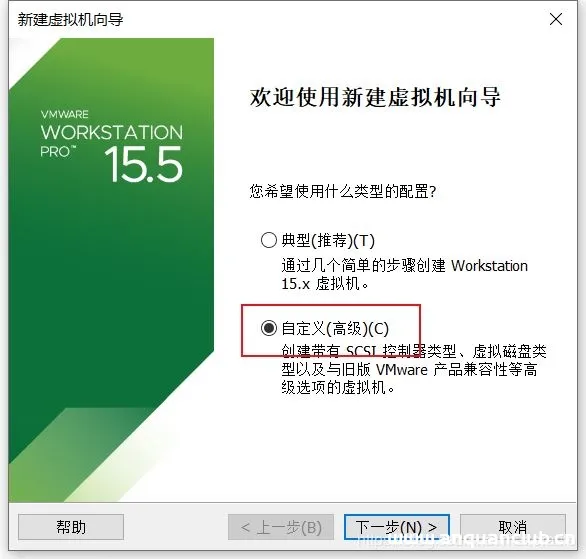
VMware中安装CentOS7(设置静态IP地址)并通过docker容器安装mySql数据库(超详细教程)_VMware
这篇文章主要介绍了VMware中安装CentOS7(设置静态IP地址)并通过docker容器安装mySql数据库(超详细教程),本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 一位...
2026年6月4日 11:45CVE-2010-20103: ProFTPd-1.3.3c – Backdoor Command Execution
漏洞标题 CVE-2010-20103: ProFTPd-1.3.3c - Backdoor Command Execution 漏洞描述 ProFTPD 1.3.3c contains a command injection backdoor caused by a hidden FTP command trigger in the sou...
2010年8月3日 17:43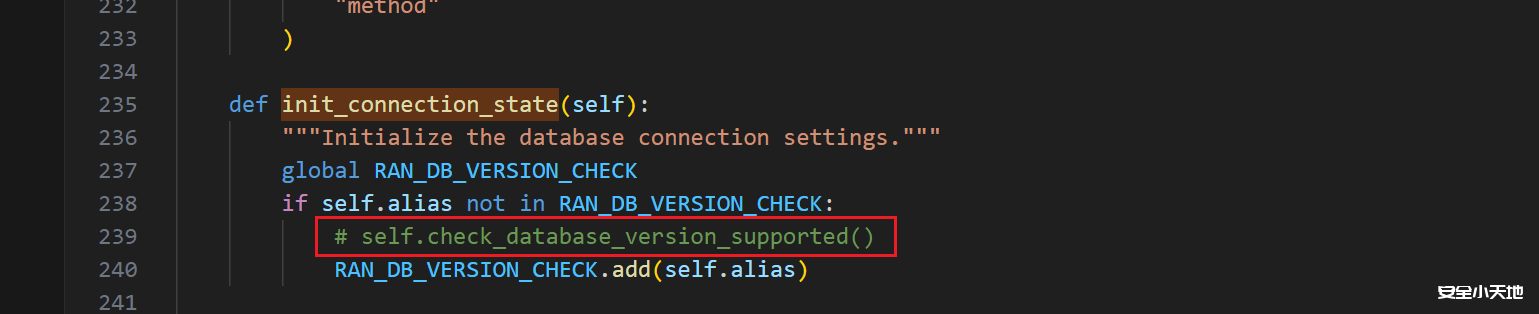
django报错数据库不支持低版本解决办法 django.db.utils.NotSupportedError: MySQL 8 or later is required (found 5.7.26)
Django提示mysq版本过低: django db. utils NotSuppotedError: MySQL 8 or later is required (found 5.7.26).因为mysql5.7及以下是免费的数据库,8.0之后是收费的。使用免费的数据库更放心,...

 2024年3月22日 23:45
CVE-2025-53624: Docusaurus Gists Plugin < 4.0.0 - GitHub Personal Access Token Exposure
漏洞标题 CVE-2025-53624: Docusaurus Gists Plugin < 4.0.0 - GitHub Personal Access Token Exposure 漏洞描述 The Docusaurus gists plugin adds a page to your Docusaurus instance, di...
2025年11月3日 00:50CVE-2021-35394: RealTek AP Router SDK – Arbitrary Command Injection
漏洞标题 CVE-2021-35394: RealTek AP Router SDK - Arbitrary Command Injection 漏洞描述 The SDK exposes a UDP server that allows remote execution of arbitray commands. PoC代码
2021年2月17日 01:56CVE-2017-5521: Bypassing Authentication on NETGEAR Routers
漏洞标题 CVE-2017-5521: Bypassing Authentication on NETGEAR Routers 漏洞描述 NETGEAR routers before 6.0.10 allow remote attackers to bypass authentication and gain access to the ro...
2017年11月8日 19:09Ureport v2.1.7 CVE-2023-24189 XXE漏洞
漏洞标题 Ureport v2.1.7 CVE-2023-24189 XXE漏洞 漏洞描述 Ureport v2.1.7 CVE-2023-24189 XXE漏洞 日期: 2024-02-07 | 影响软件: Ureport v2.1.7 | PoC代码
2023年11月29日 10:05CVE-2020-13935: Apache Tomcat WebSocket Frame Payload Length Validation Denial of Service
漏洞标题 CVE-2020-13935: Apache Tomcat WebSocket Frame Payload Length Validation Denial of Service 漏洞描述 Apache Tomcat versions 10.0.0-M1 to 10.0.0-M6, 9.0.0.M1 to 9.0.36, 8.5.0...
2020年1月18日 22:43
Linux运维基础httpd静态网页教程_Linux
这篇文章主要介绍了Linux运维基础中怎样制作httpd静态网页,附含源码及图片示例,有需要的朋友可以借鉴参考下,希望可以有所帮助,祝进步 目录1.利用仓库创建httpd lrzsz unzip文件2.对源码文件...
2022年6月15日 08:57CVE-2012-6499: WordPress Plugin Age Verification v0.4 – Open Redirect
漏洞标题 CVE-2012-6499: WordPress Plugin Age Verification v0.4 - Open Redirect 漏洞描述 Open redirect vulnerability in age-verification.php in the Age Verification plugin 0.4 and e...
2012年11月3日 19:32CVE-2021-45092: Thinfinity Iframe Injection
漏洞标题 CVE-2021-45092: Thinfinity Iframe Injection 漏洞描述 A vulnerability exists in Thinfinity VirtualUI in a function located in /lab.html reachable which by default could all...
2021年7月29日 00:49
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

