
最新发布第366页

CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting
漏洞标题 CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting 漏洞描述 WordPress WooCommerce before 1.13.22 contains a reflected cross-site scripting vulnerabil...
 2021年1月3日 09:44
CVE-2025-1035: KLog Server – Path Traversal
漏洞标题 CVE-2025-1035: KLog Server - Path Traversal 漏洞描述 Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal') vulnerability in Komtera Tech...
2025年5月9日 04:50
CVE-2019-13956 discuz!ML 代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2019-13956 discuz!ML 代码执行 CrossdayDiscuz!Board(简称Discuz!)是北京康盛新创科技有限责任公司推出的一套通用的社区论坛软...
2023年2月9日 17:22CVE-2023-52085: Winter CMS Local File Inclusion – (LFI)
漏洞标题 CVE-2023-52085: Winter CMS Local File Inclusion - (LFI) 漏洞描述 Winter is a free, open-source content management system. Users with access to backend forms that include a...
2023年7月4日 23:22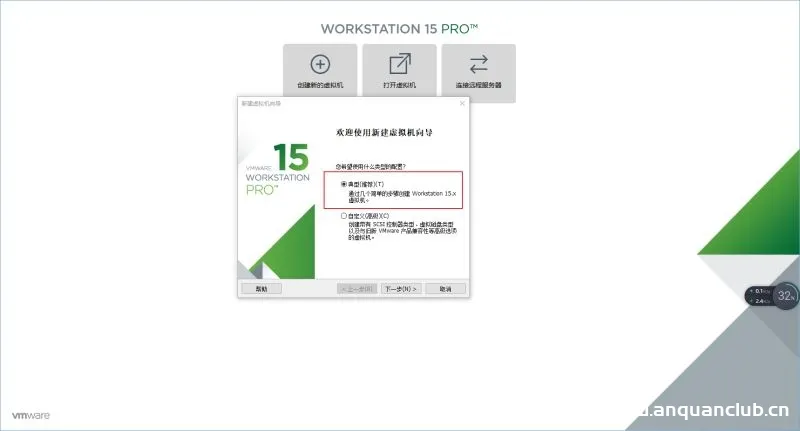
VMware Workstation 15 Pro中安装ubuntu1804的教程(图文详解)_VMware
这篇文章主要介绍了VMware Workstation 15 Pro中安装ubuntu1804的教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 这篇笔记是一篇安装教程,没有什么实...
2026年4月7日 11:45CVE-2017-10271: Oracle WebLogic Server – Remote Command Execution
漏洞标题 CVE-2017-10271: Oracle WebLogic Server - Remote Command Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent - WLS Security) i...
2017年8月23日 02:09CVE-2014-3120: ElasticSearch v1.1.1/1.2 RCE
漏洞标题 CVE-2014-3120: ElasticSearch v1.1.1/1.2 RCE 漏洞描述 The default configuration in Elasticsearch before 1.2 enables dynamic scripting, which allows remote attackers to exec...
2014年5月27日 13:18
在docker中开启sshd操作_docker
这篇文章主要介绍了在docker中开启sshd操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先在docker中安装openssh-server,安装完毕后切换到openssh-server的安装目录/e...
2023年1月13日 21:25CVE-2023-39677: PrestaShop MyPrestaModules – PhpInfo Disclosure
漏洞标题 CVE-2023-39677: PrestaShop MyPrestaModules - PhpInfo Disclosure 漏洞描述 PrestaShop modules by MyPrestaModules expose PHPInfo PoC代码
2023年8月28日 20:02CVE-2023-38035: Ivanti Sentry – Authentication Bypass
漏洞标题 CVE-2023-38035: Ivanti Sentry - Authentication Bypass 漏洞描述 A security vulnerability in MICS Admin Portal in Ivanti MobileIron Sentry versions 9.18.0 and below, which m...
2023年5月5日 19:59CVE-2019-2588: Oracle Business Intelligence – Path Traversal
漏洞标题 CVE-2019-2588: Oracle Business Intelligence - Path Traversal 漏洞描述 Oracle Business Intelligence versions 11.1.1.9.0, 12.2.1.3.0 and 12.2.1.4.0 are vulnerable to path tr...
2019年11月30日 09:45
从《风起陇西》看企业数据安全
背景 时下“三国+谍战”题材电视剧《风起陇西》正在热播,在这个天下三分,烽烟四起的战场上,不仅有刀光剑影,秘密情报的交锋也涌动于滚滚洪流的阴影当中。 编辑切换为居中 添加图片注释,不超...
2022年5月7日 18:08CVE-2022-0165: WordPress Page Builder KingComposer <=2.9.6 - Open Redirect
漏洞标题 CVE-2022-0165: WordPress Page Builder KingComposer <=2.9.6 - Open Redirect 漏洞描述 WordPress Page Builder KingComposer 2.9.6 and prior does not validate the id paramet...
2022年1月2日 13:01CVE-2024-3850: Uniview NVR301-04S2-P4 – Cross-Site Scripting
漏洞标题 CVE-2024-3850: Uniview NVR301-04S2-P4 - Cross-Site Scripting 漏洞描述 Uniview NVR301-04S2-P4 contains a reflected cross-site scripting vulnerability via the PATH of LAPI. ...
2024年5月30日 21:51CVE-2023-29919: SolarView Compact <= 6.00 - Local File Inclusion
漏洞标题 CVE-2023-29919: SolarView Compact <= 6.00 - Local File Inclusion 漏洞描述 There is an arbitrary read file vulnerability in SolarView Compact 6.00 and below, attackers c...
2023年10月1日 18:05可疑样本静态分析检查清单
可疑样本静态分析检查清单 目标: 在不运行样本的前提下,快速识别可疑迹象,确认一个样本是否恶意。 此清单用于快速初步判断,不能100%确定样本是否恶意。 “是”的答案越多,样本恶意性...

 2026年3月1日 15:46

2026年9月28日 11:45
2026年9月27日 11:45
2026年9月26日 11:45
2026年9月25日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

