
最新发布第365页

CVE-2022-0666: Microweber < 1.2.11 - CRLF Injection
漏洞标题 CVE-2022-0666: Microweber < 1.2.11 - CRLF Injection 漏洞描述 CRLF Injection leads to Stack Trace Exposure due to lack of filtering at https://demo.microweber.org/ in Pa...
 2022年12月29日 20:24

夜神模拟器抓包(1)–基础入门入手教程
Burpsuite之夜神模拟器之手机APP抓包设置 设置Burpsuite和夜神模拟器网络配置和证书安装来抓包 视频教程 附件下载地址: 附件下载提取码:vefw 1、设置Burpsuite 你得先这样,然后在这样,然后...

 2023年1月13日 19:41
CVE-2014-8739: WordPress Sexy Contact Form (<= 0.9.7) - Arbitrary File Upload
漏洞标题 CVE-2014-8739: WordPress Sexy Contact Form (<= 0.9.7) - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in server/php/UploadHandler.php in the jQu...
2014年10月28日 10:43CVE-2019-11581: Atlassian Jira Server-Side Template Injection
漏洞标题 CVE-2019-11581: Atlassian Jira Server-Side Template Injection 漏洞描述 Jira Server and Data Center is susceptible to a server-side template injection vulnerability via the...
2019年1月24日 22:52CVE-2021-24934: Visual CSS Style Editor < 7.5.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24934: Visual CSS Style Editor < 7.5.4 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape the wyp_page_type parameter before outputting it...
2021年3月11日 04:22CVE-2022-29078: Node.js Embedded JavaScript 3.1.6 – Template Injection
漏洞标题 CVE-2022-29078: Node.js Embedded JavaScript 3.1.6 - Template Injection 漏洞描述 Node.js Embedded JavaScript 3.1.6 is susceptible to server-side template injection via sett...
2022年5月5日 01:24CVE-2022-26148: Grafana & Zabbix Integration – Credentials Disclosure
漏洞标题 CVE-2022-26148: Grafana & Zabbix Integration - Credentials Disclosure 漏洞描述 Grafana through 7.3.4, when integrated with Zabbix, contains a credential disclosure vul...
2022年8月28日 07:51CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting 漏洞描述 WordPress Post Grid plugin before 2.1.8 contains a reflected cross-site scripting vulnerabili...
2021年9月13日 23:47CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure
漏洞标题 CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure 漏洞描述 WordPress Directorist plugin before 7.3.1 is susceptible to information disclosure. The pl...
2022年8月4日 20:08CVE-2020-5284: Next.js .next limited path traversal
漏洞标题 CVE-2020-5284: Next.js .next limited path traversal 漏洞描述 前端目录遍历浏览 fofa: "Next.js" PoC代码
2020年2月7日 12:29Apache mod_proxy SSRF(CVE-2021-40438)
漏洞标题 Apache mod_proxy SSRF(CVE-2021-40438) 漏洞描述 Apache提供了mod_proxy模块用于提供代理服务,能够支持的包括正向代理、反向代理、透明代理、缓存、负载均衡,HTTP代理、FTP代理、...
2021年10月28日 07:39CVE-2021-24288: WordPress AcyMailing <7.5.0 - Open Redirect
漏洞标题 CVE-2021-24288: WordPress AcyMailing <7.5.0 - Open Redirect 漏洞描述 WordPress AcyMailing plugin before 7.5.0 contains an open redirect vulnerability due to improper sa...
2021年12月14日 15:10CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 – SQL Injection
漏洞标题 CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 - SQL Injection 漏洞描述 The LayerSlider plugin for WordPress is vulnerable to SQL Injection via the ls_get_popup...
2024年8月17日 01:58CVE-2020-10770: Keycloak <= 12.0.1 - request_uri Blind Server-Side Request Forgery (SSRF)
漏洞标题 CVE-2020-10770: Keycloak <= 12.0.1 - request_uri Blind Server-Side Request Forgery (SSRF) 漏洞描述 Keycloak 12.0.1 and below allows an attacker to force the server to r...
2020年4月15日 06:00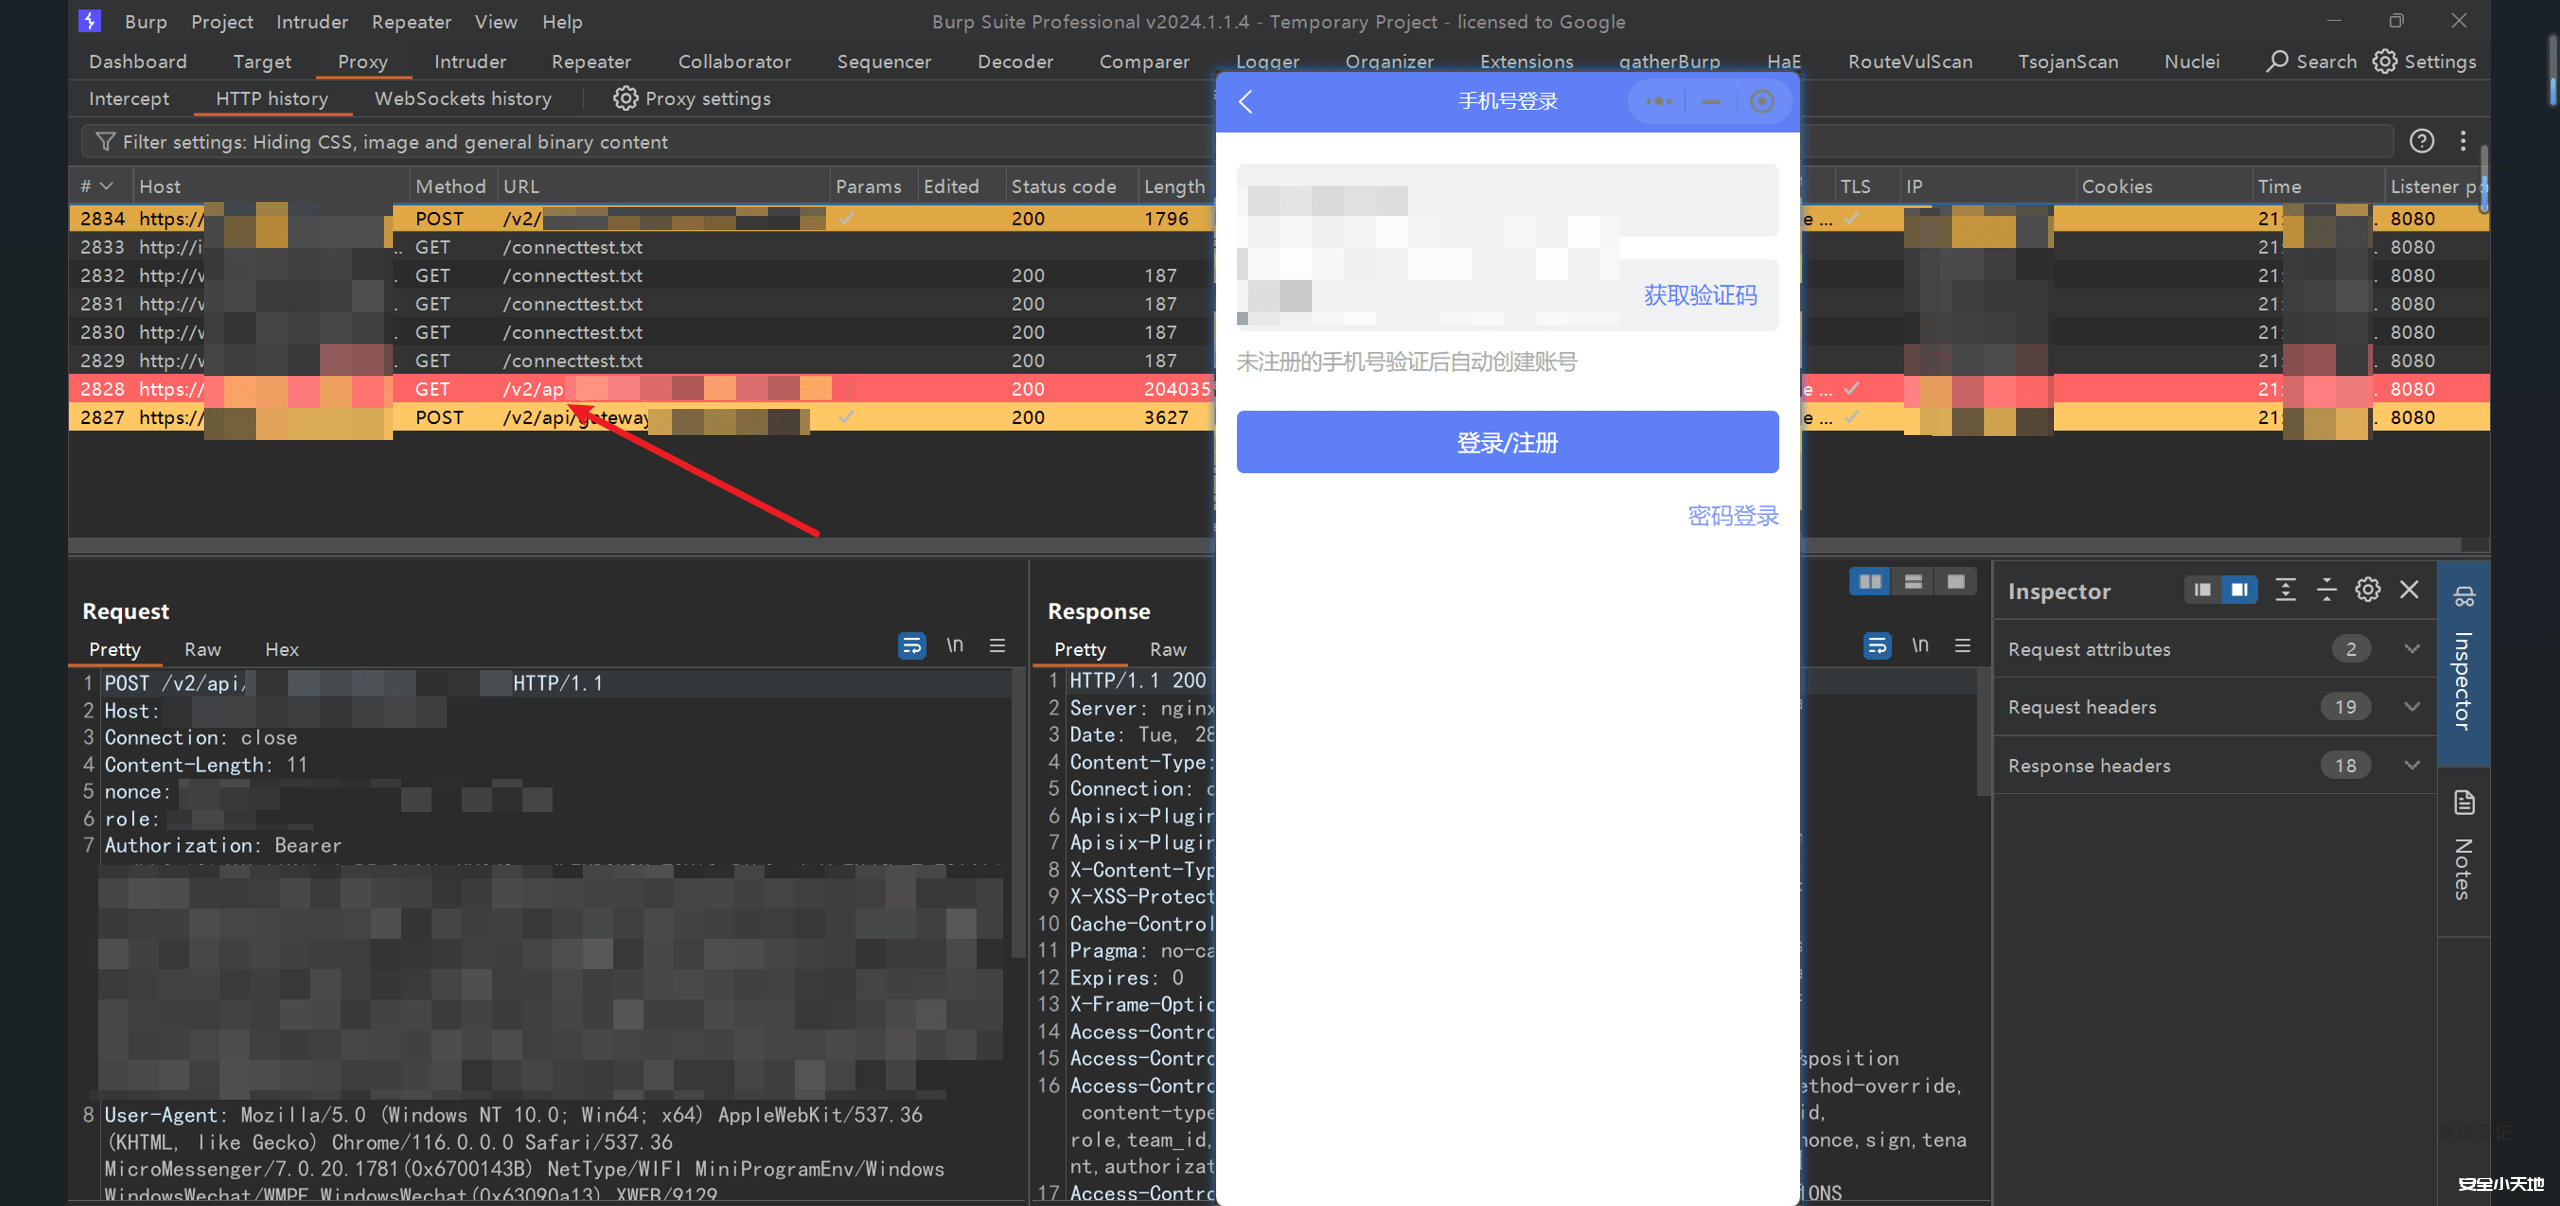
渗透测试中针对微信小程序AppSecret秘钥泄露的利用方式
前言 针对小程序和公众号的渗透测试,咱们都知道只要拿到开发者ID(AppID)和开发者密码(AppSecret),咱们即可结束此次测试。拿到 Appid和Appsecret之后咱们大概率可以直接实现账号接管。 记录一...
2024年6月30日 13:24CVE-2011-3171: Pure-FTPd ≤ 1.0.22 – Directory Traversal
漏洞标题 CVE-2011-3171: Pure-FTPd ≤ 1.0.22 - Directory Traversal 漏洞描述 Pure-FTPd versions ≤ 1.0.22 (and earlier) contain a directory traversal vulnerability when the "Net...
2011年6月3日 19:50
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

