
最新发布第376页

CVE-2023-43261: Milesight Routers – Information Disclosure
漏洞标题 CVE-2023-43261: Milesight Routers - Information Disclosure 漏洞描述 A critical security vulnerability has been identified in Milesight Industrial Cellular Routers, comprom...
 2023年3月21日 19:23
CVE-2022-3242: Microweber <1.3.2 - Cross-Site Scripting
漏洞标题 CVE-2022-3242: Microweber <1.3.2 - Cross-Site Scripting 漏洞描述 Code Injection in on search.php?keywords= GitHub repository microweber/microweber prior to 1.3.2. PoC代...
2022年3月16日 09:59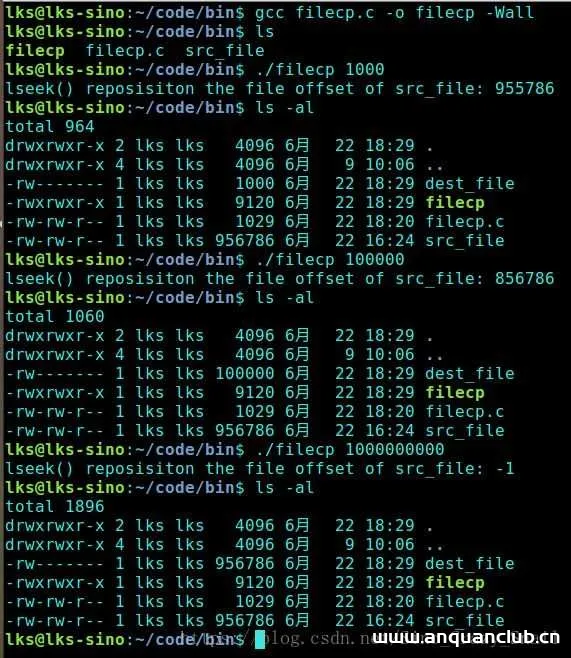
Linux lseek函数的使用详解_Linux
这篇文章主要介绍了Linux lseek函数的使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 注:如果文章内容有...
2026年4月29日 11:45CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient e...
2022年6月7日 01:19
【js逆向教程】某童年游戏网站登录逆向
前言 现在大部分网站在登录的时间为了防止暴力破解,都会进行加密,通常使用AES、RSA等加密方式,在前端js运行的时间进行加密,今天我们就来学习一下对于加密的登录方式,怎么进行爆破测试。 登...

 2023年7月8日 18:29
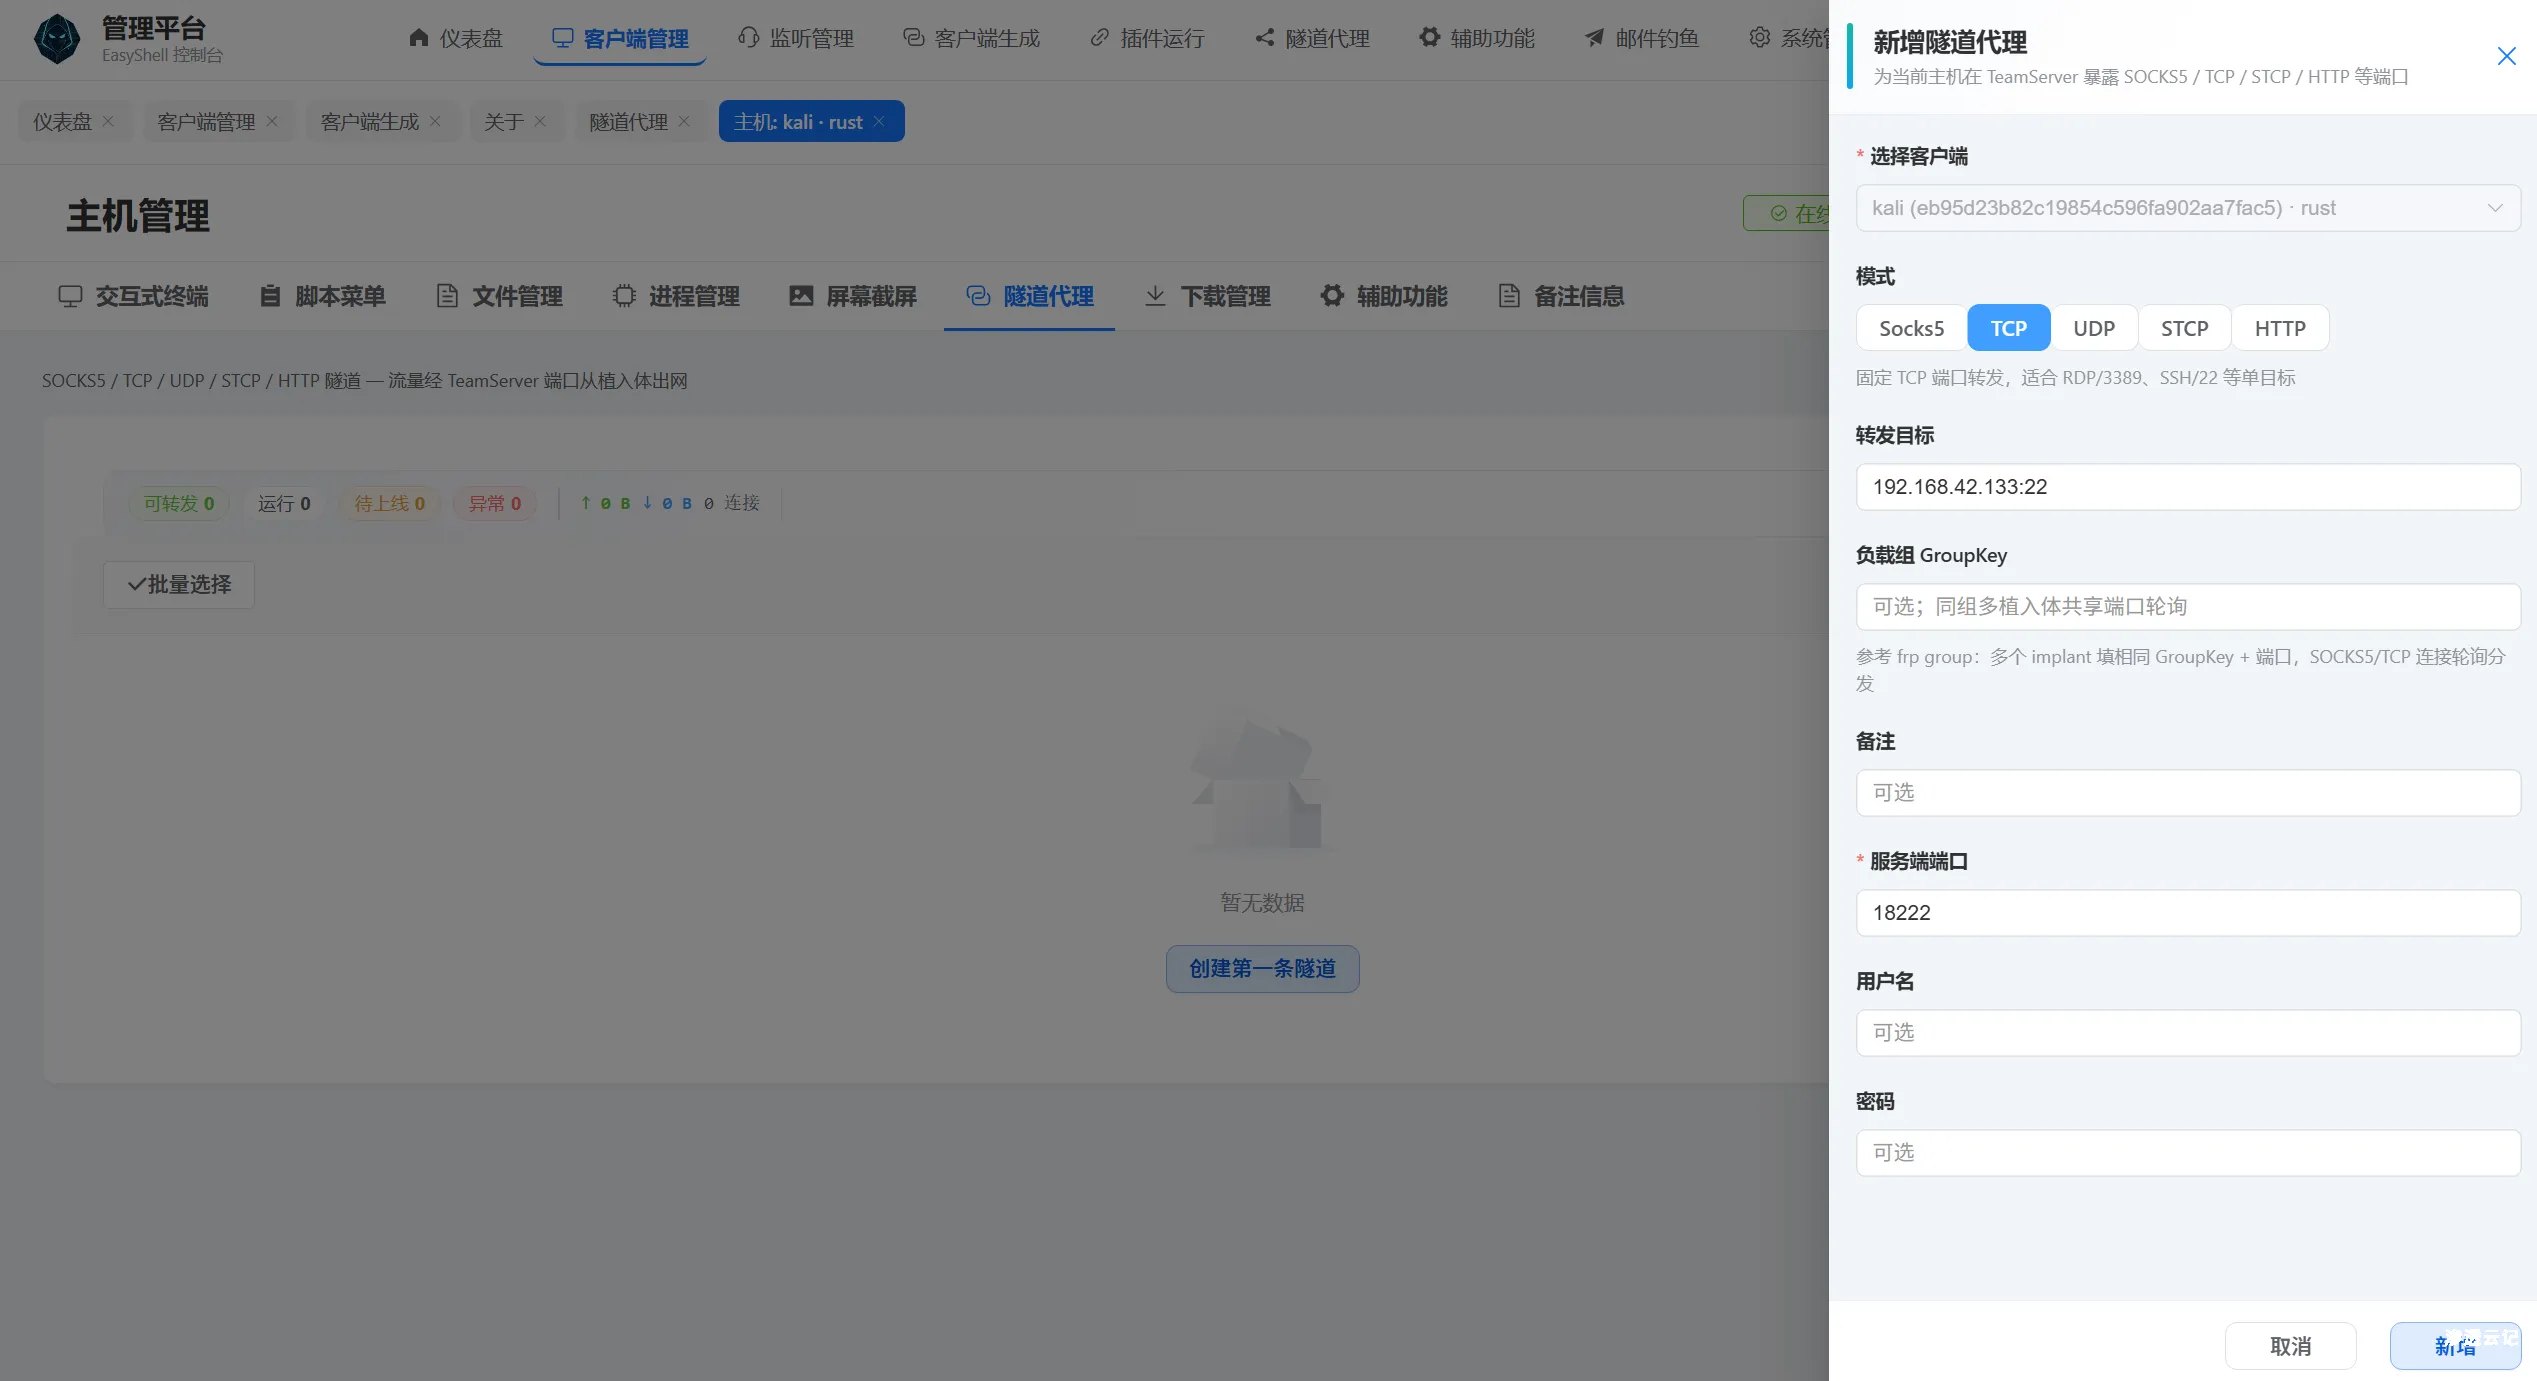
【工具更新】EasyShell v2.7 版本更新,新增tcp udp等端口转发协议,支持稳定实现ssh、rdp等协议的稳定连接
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复菜单标签刷新空白页面的bug 修复文件管理无法修改时间的bug 新增tcp stcp udp等协议隧道代理功能,支持rdp、ssh等...
2026年8月16日 20:18CVE-2024-27497: Linksys E2000 1.0.06 position.js Improper Authentication
漏洞标题 CVE-2024-27497: Linksys E2000 1.0.06 position.js Improper Authentication 漏洞描述 Linksys E2000 Ver.1.0.06 build 1 is vulnerable to authentication bypass via the position....
2024年6月1日 07:32CVE-2022-32429: MSNSwitch Firmware MNT.2408 – Authentication Bypass
漏洞标题 CVE-2022-32429: MSNSwitch Firmware MNT.2408 - Authentication Bypass 漏洞描述 MSNSwitch Firmware MNT.2408 is susceptible to authentication bypass in the component http://MY...
2022年7月31日 09:27CVE-2025-0107: Palo Alto Networks Expedition – OS Command Injection
漏洞标题 CVE-2025-0107: Palo Alto Networks Expedition - OS Command Injection 漏洞描述 An OS command injection vulnerability in Palo Alto Networks Expedition enables an unauthentica...
2025年6月5日 22:07Apache ShardingSphere CVE-2022-22733远程代码执行漏洞
漏洞标题 Apache ShardingSphere CVE-2022-22733远程代码执行漏洞 漏洞描述 Apache ShardingSphere存在远程代码执行漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2022年6月30日 17:31
修复3个9.8分漏洞,微软发布12月累积更新
沿袭惯例,微软如期发布了12月的安全更新。更新补丁涉及Windows Media、Microsoft Office、Microsoft PowerShell、Edge浏览器、Windows内核等。补丁包括:26个远程代码执行漏洞21个特权提升漏洞...
2022年3月10日 23:39CVE-2020-13405: Microweber <1.1.20 - Information Disclosure
漏洞标题 CVE-2020-13405: Microweber <1.1.20 - Information Disclosure 漏洞描述 Microweber before 1.1.20 is susceptible to information disclosure via userfiles/modules/users/contr...
2020年11月12日 12:03
用友 NC NCFindWeb 任意文件读取漏洞
用友NC是用友NC产品的全新系列、是面向集团企业的世界级高端管理软件,NC基于8000家集团企业客户的实力,使其在同类产品市场占有率已经达到亚太第一,面向大型企业集团和成长中的集团企业的信息...
2023年1月31日 17:48CVE-2023-6000: WordPress Popup Builder <= 4.2.3 - Unauthenticated Stored XSS
漏洞标题 CVE-2023-6000: WordPress Popup Builder <= 4.2.3 - Unauthenticated Stored XSS 漏洞描述 The Popup Builder WordPress plugin before 4.2.3 does not prevent simple visitors f...
2023年3月18日 06:50CVE-2019-7192: QNAP QTS and Photo Station 6.0.3 – Remote Command Execution
漏洞标题 CVE-2019-7192: QNAP QTS and Photo Station 6.0.3 - Remote Command Execution 漏洞描述 This improper access control vulnerability allows remote attackers to gain unauthorized...
2019年7月19日 19:50(CVE-2020-5410) Spring Cloud Config 目录遍历漏洞
漏洞标题 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 漏洞描述 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 PoC代码 暂无
2020年6月1日 03:54
2026年10月18日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

