
最新发布第393页

CVE-2018-9995: DVR Authentication Bypass
漏洞标题 CVE-2018-9995: DVR Authentication Bypass 漏洞描述 DVR,全称为Digital Video Recorder(硬盘录像机),即数字视频录像机。最初由阿根廷研究员发现,通过使用“Cookie: uid = admin”...
 2018年3月22日 18:19
CVE-2020-22210: 74cms – ajax_officebuilding.php SQL Injection
漏洞标题 CVE-2020-22210: 74cms - ajax_officebuilding.php SQL Injection 漏洞描述 A SQL injection vulnerability exists in 74cms 3.2.0 via the x parameter to ajax_officebuilding.php. ...
2020年9月7日 09:43CVE-2021-26855: Microsoft Exchange Server Remote Code Execution
漏洞标题 CVE-2021-26855: Microsoft Exchange Server Remote Code Execution 漏洞描述 Microsoft Exchange Server Remote Code Execution Vulnerability PoC代码
2021年8月30日 04:02CVE-2022-34094: Software Publico Brasileiro i3geo v7.0.5 – Cross-Site Scripting
漏洞标题 CVE-2022-34094: Software Publico Brasileiro i3geo v7.0.5 - Cross-Site Scripting 漏洞描述 Portal do Software Publico Brasileiro i3geo v7.0.5 was discovered to contain a cro...
2022年1月5日 19:21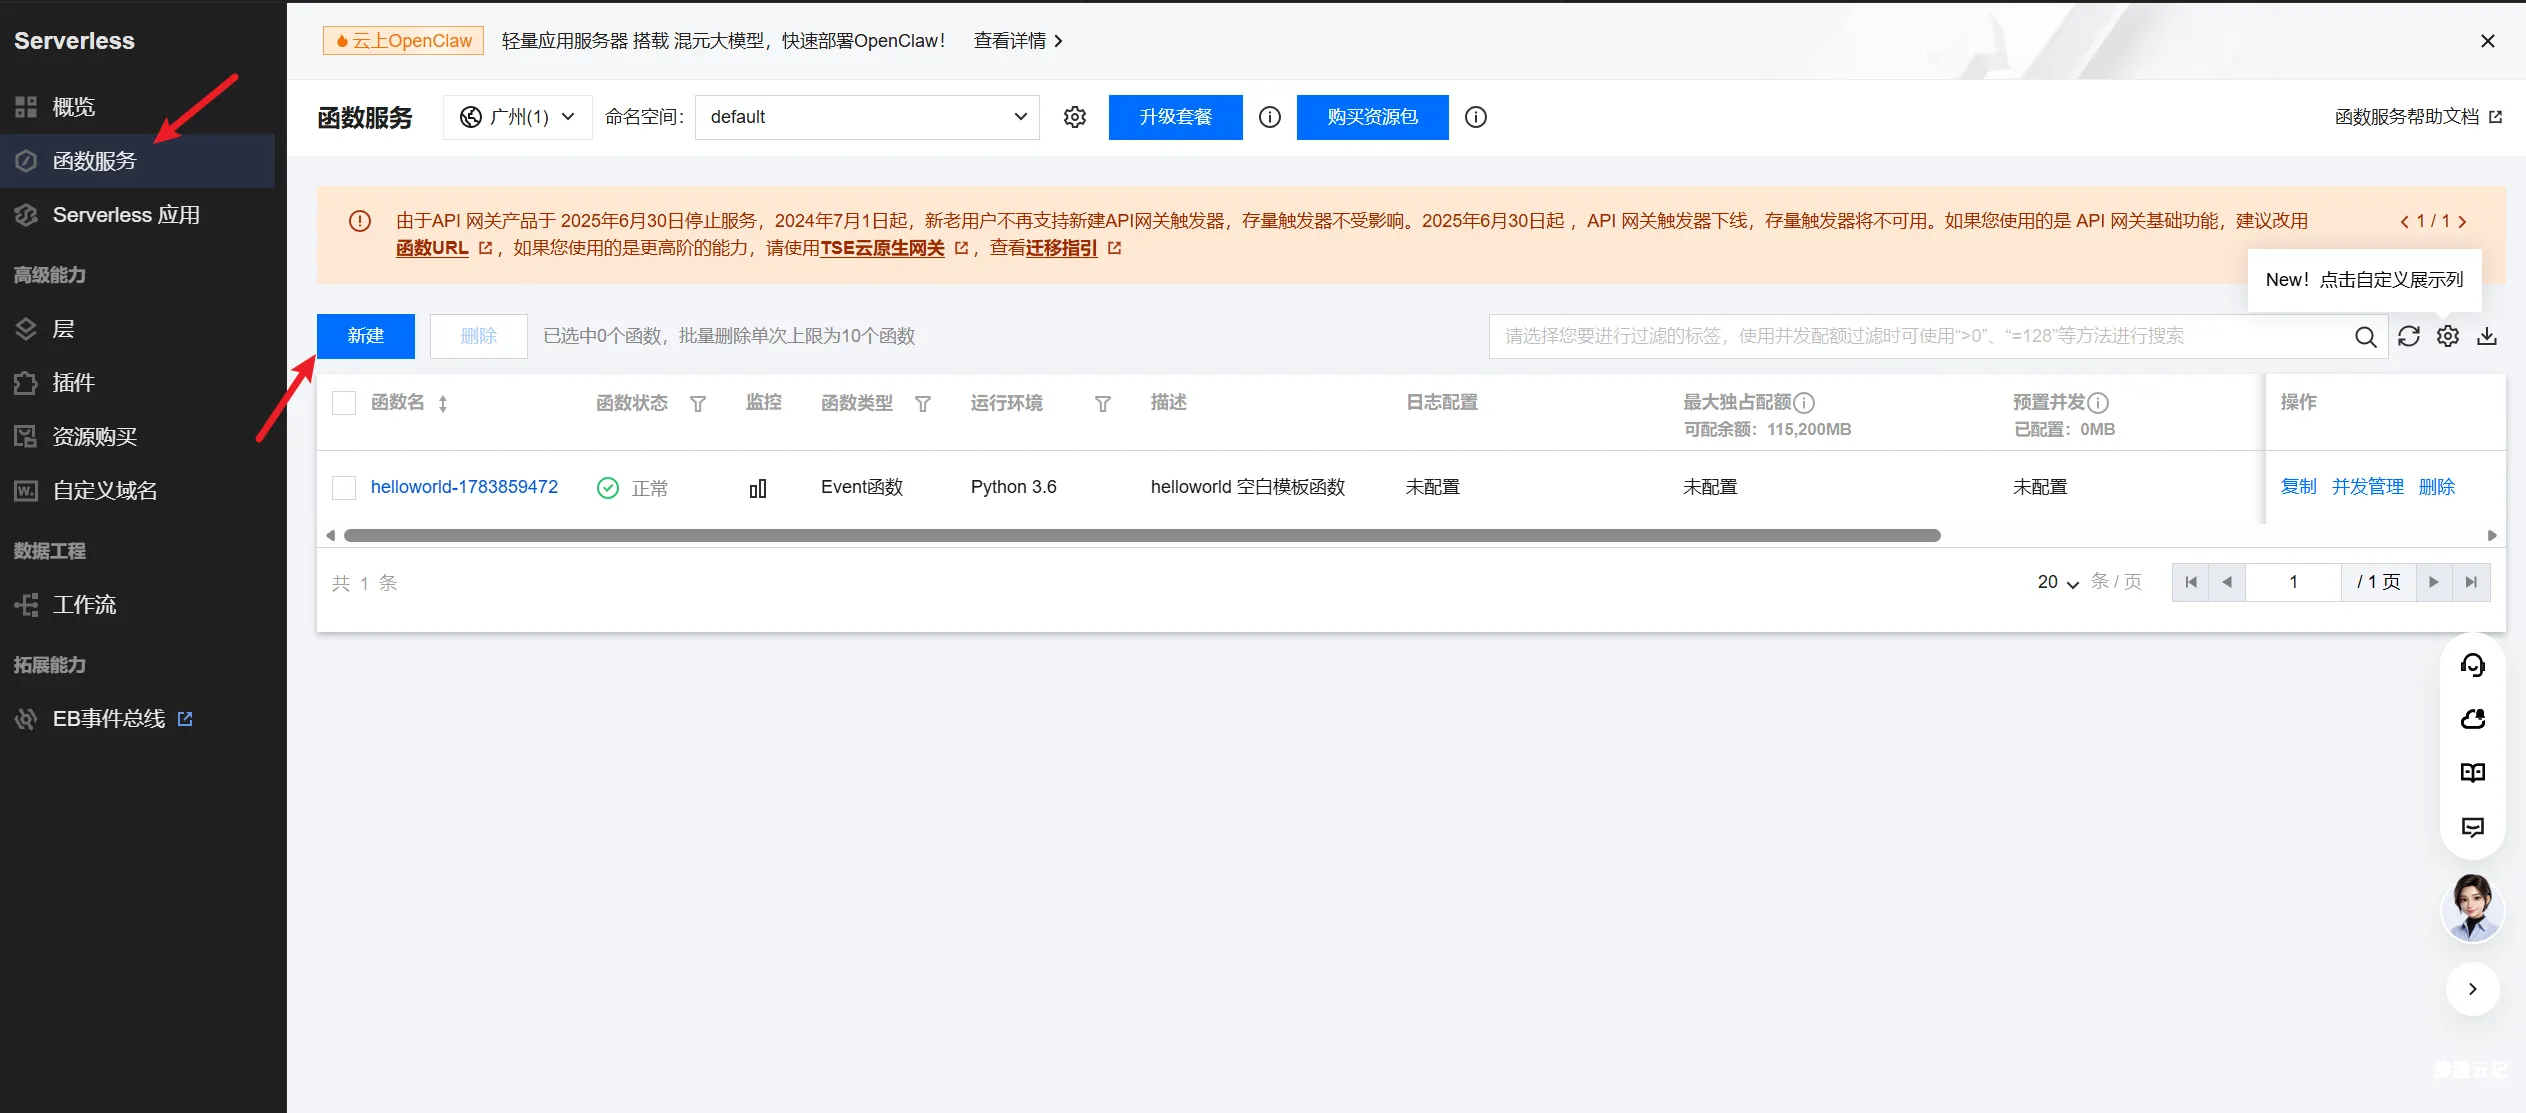
【思路学习】EasyShell配置云函数上线
前言感谢各位师傅们分享的诸多优秀项目,经过一段时间的折腾研究,EasyShell也以支持云函数上线一、云函数什么是云函数呢,这里直接放腾讯云官网描述:云函数(Serverless Cloud Function,SCF...

 2026年8月11日 13:39
CVE-2024-13496: GamiPress <= 2.8.9 - SQL Injection
漏洞标题 CVE-2024-13496: GamiPress <= 2.8.9 - SQL Injection 漏洞描述 GamiPress WordPress plugin version 2.8.9 and below suffers from an SQL injection vulnerability due to insuff...
2024年12月20日 02:05
[第一章 web入门]常见的搜集 – buu刷题笔记
BUUCTF:[第一章 web入门]常见的搜集 比起那些需要技巧的ctf赛题,还是感觉这种信息收集吸引人 寻找有用的信息 首先看了一下源码貌似没发现什么有价值的东西然后顾名思义估计是要在站点的路径中...
2022年4月27日 19:01
CentOS8.1搭建Gitlab服务器详细教程_Linux
这篇文章主要介绍了CentOS8.1搭建Gitlab服务器详细教程,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 Gitlab和Github的区别就不多说了,...
2023年11月17日 20:01CVE-2024-3495: WordPress Country State City Dropdown <=2.7.2 - SQL Injection
漏洞标题 CVE-2024-3495: Wordpress Country State City Dropdown <=2.7.2 - SQL Injection 漏洞描述 The Country State City Dropdown CF7 plugin for WordPress is vulnerable to SQL Inje...
2024年8月27日 22:39CVE-2023-46732: XWiki < 14.10.14 - Cross-Site Scripting
漏洞标题 CVE-2023-46732: XWiki < 14.10.14 - Cross-Site Scripting 漏洞描述 XWiki is vulnerable to reflected cross-site scripting (RXSS) via the rev parameter that is used in the ...
2023年7月20日 18:50
Ubuntu16.04.5LTS安装SVN的过程_Linux
这篇文章主要介绍了Ubuntu16.04.5LTS安装SVN的过程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 本文简单介绍Ubuntu系统下SVN的搭建过程 更新源 sudo apt-get upd...
2026年5月20日 11:45CVE-2023-34928: H3C Magic B1STV100R012 RCE
漏洞标题 CVE-2023-34928: H3C Magic B1STV100R012 RCE 漏洞描述 H3C Magic 是中国新华三(H3C)公司的一款无线路由器。 H3C Magic B1STV100R012版本存在安全漏洞。攻击者利用该漏洞可以进行命...
2023年10月15日 11:16CVE-2021-45046-DAST: Apache Log4j2 – Remote Code Injection
漏洞标题 CVE-2021-45046-DAST: Apache Log4j2 - Remote Code Injection 漏洞描述 Apache Log4j2 Thread Context Lookup Pattern is vulnerable to remote code execution in certain non-defau...
2021年1月10日 12:30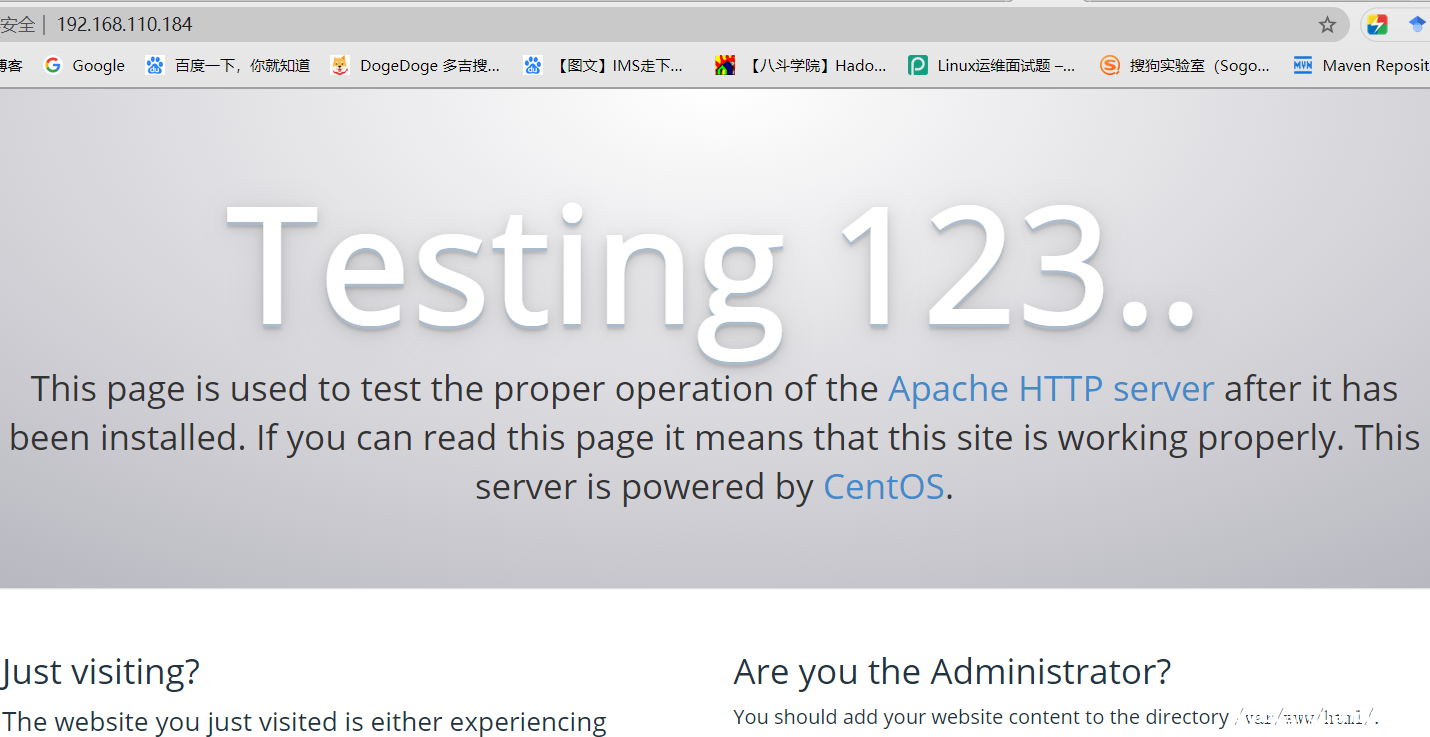
linux下使用Apache搭建文件服务器的步骤_Linux
这篇文章主要介绍了linux下使用Apache搭建文件服务器的步骤,帮助大家更好的搭建服务器,感兴趣的朋友可以了解下 一.关于文件服务器 在一个项目中,如果想把公共软件或者资料共享给项目组成员,...
2022年11月20日 21:53CVE-2021-24150: WordPress Like Button Rating <2.6.32 - Server-Side Request Forgery
漏洞标题 CVE-2021-24150: WordPress Like Button Rating <2.6.32 - Server-Side Request Forgery 漏洞描述 WordPress Like Button Rating plugin before 2.6.32 is susceptible to server-s...
2021年6月5日 14:56CVE-2021-39322: WordPress Easy Social Icons Plugin < 3.0.9 - Cross-Site Scripting
漏洞标题 CVE-2021-39322: WordPress Easy Social Icons Plugin < 3.0.9 - Cross-Site Scripting 漏洞描述 The Easy Social Icons plugin <= 3.0.8 for WordPress echoes out the raw val...
2021年2月8日 21:39
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

