
最新发布第392页

CVE-2016-1000137: WordPress Hero Maps Pro 2.1.0 – Cross-Site Scripting
漏洞标题 CVE-2016-1000137: WordPress Hero Maps Pro 2.1.0 - Cross-Site Scripting 漏洞描述 WordPress Hero Maps Pro 2.1.0 contains a reflected cross-site scripting vulnerability which...
 2016年5月23日 15:47

xv6(riscv)上实现kprobe
kprobe的Linux实现原理 Linux要使用kprobe一种是有两种方法,一是模块(Module)挂载到内核上就像挂载驱动一样,二是通过debugfs。 Linux里面kprobe的实现比较完善,而且要在一个大系统里运行好各...
2022年5月7日 18:09CVE-2022-0437: karma-runner DOM-based Cross-Site Scripting
漏洞标题 CVE-2022-0437: karma-runner DOM-based Cross-Site Scripting 漏洞描述 NPM karma prior to 6.3.14. contains a DOM-based cross-site Scripting vulnerability. PoC代码
2022年4月27日 13:46CVE-2010-1723: Joomla! Component iNetLanka Contact Us Draw Root Map 1.1 – Local File Inclusion
漏洞标题 CVE-2010-1723: Joomla! Component iNetLanka Contact Us Draw Root Map 1.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Contact Us Dra...
2010年4月9日 05:22Apache Kylin API未授权访问漏洞(CVE-2020-13937)
漏洞标题 Apache Kylin API未授权访问漏洞(CVE-2020-13937) 漏洞描述 【漏洞对象】Apache Kylin 【涉及版本】Kylin 2.x.x,Kylin <= 3.1.0,Kylin 4.0.0-alpha【漏洞描述】Apache Kylin是一个...
2020年2月9日 07:05CVE-2016-8706: Memcached Server SASL Authentication – Remote Code Execution
漏洞标题 CVE-2016-8706: Memcached Server SASL Authentication - Remote Code Execution 漏洞描述 An integer overflow in process_bin_sasl_auth function in Memcached, which is responsib...
2016年7月21日 06:01CVE-2022-1598: WordPress WPQA <5.5 - Improper Access Control
漏洞标题 CVE-2022-1598: WordPress WPQA <5.5 - Improper Access Control 漏洞描述 WordPress WPQA plugin before 5.5 is susceptible to improper access control. The plugin lacks authe...
2022年3月15日 15:49CVE-2008-1061: WordPress Sniplets <=1.2.2 - Cross-Site Scripting
漏洞标题 CVE-2008-1061: WordPress Sniplets <=1.2.2 - Cross-Site Scripting 漏洞描述 WordPress Sniplets 1.1.2 and 1.2.2 plugin contains a cross-site scripting vulnerability which ...
2008年6月11日 11:09CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting
漏洞标题 CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting 漏洞描述 WordPress BackupBuddy plugin before 8.8.3 contains a cross-site vulnerability. The plugin do...
2022年8月2日 19:52CVE-2020-26214: Alerta < 8.1.0 - Authentication Bypass
漏洞标题 CVE-2020-26214: Alerta < 8.1.0 - Authentication Bypass 漏洞描述 Alerta prior to version 8.1.0 is prone to authentication bypass when using LDAP as an authorization prov...
2020年8月7日 16:00CVE-2009-1151: PhpMyAdmin Scripts – Remote Code Execution
漏洞标题 CVE-2009-1151: PhpMyAdmin Scripts - Remote Code Execution 漏洞描述 PhpMyAdmin Scripts 2.11.x before 2.11.9.5 and 3.x before 3.1.3.1 are susceptible to a remote code execut...
2009年10月17日 17:00CVE-2015-8399: Atlassian Confluence configuration files read
漏洞标题 CVE-2015-8399: Atlassian Confluence configuration files read 漏洞描述 Atlassian Confluence before 5.9.1 allows remote attackers to read arbitrary files via a crafted reque...
2015年11月6日 22:43CVE-2021-41266: MinIO Operator Console Authentication Bypass
漏洞标题 CVE-2021-41266: MinIO Operator Console Authentication Bypass 漏洞描述 MinIO Console is a graphical user interface for the for MinIO Operator. MinIO itself is a multi-cloud...
2021年5月14日 20:40常规MD5通杀脚本
在最近的业务项目中,有一些app样本需要抓取数据包进行重放,但是因为有sign的存在,使得这一过程进行的话并不是很顺利。因此要对该sign进行解密。刚开始观察一下sign的格式,发现跟md5很相似,...
2022年3月10日 23:34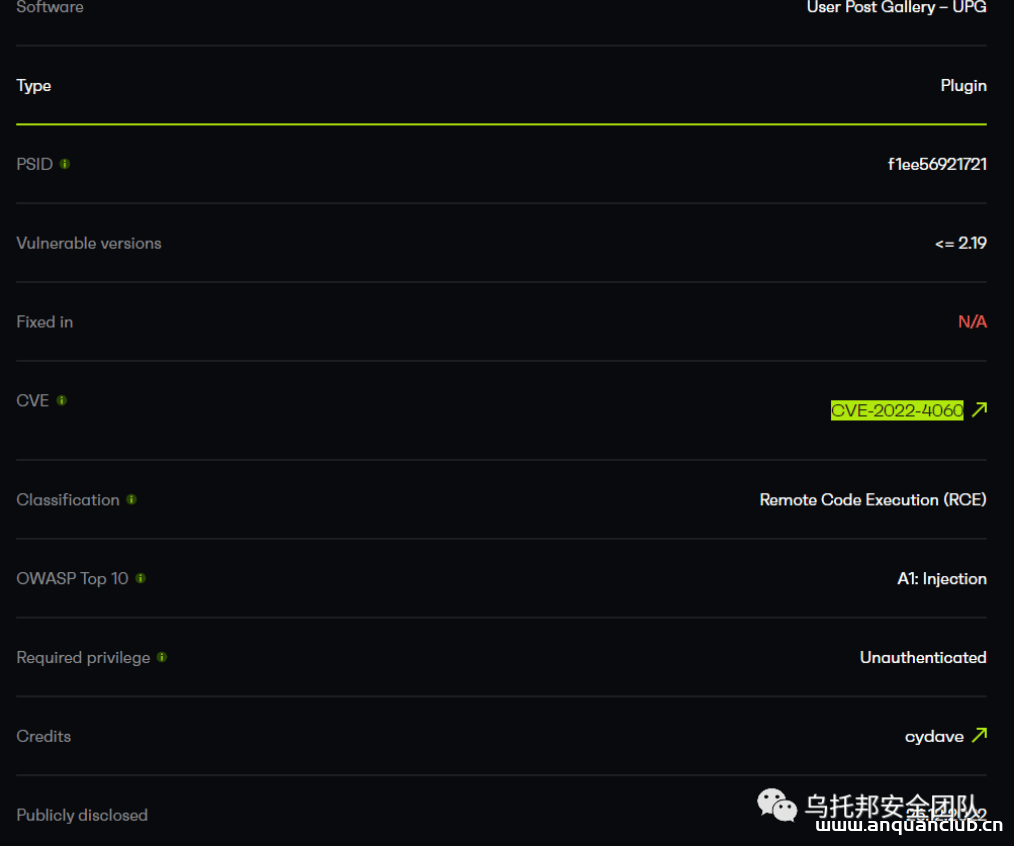
WordPress远程代码执行漏洞(CVE-2022-4060)
本文来自公众号:乌托邦安全团队原文地址:http://mp.weixin.qq.com/s/qfGzRS_8ZABYReqjmBG35g 0x00 概述 User Post Gallery – UPG是WordPress的插件,该插件存在远程命令执行漏洞,公开于2022...
2023年1月17日 21:06Apache OFBiz RMI反序列化前台命令执行(CVE-2021-26295)
漏洞标题 Apache OFBiz RMI反序列化前台命令执行(CVE-2021-26295) 漏洞描述 OFBiz是基于Java的Web框架,包括实体引擎,服务引擎和基于小部件的UI。近日,Apache OFBiz官方发布安全更新。Apache ...
2021年10月3日 04:58
2026年11月17日 11:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

