
最新发布第396页
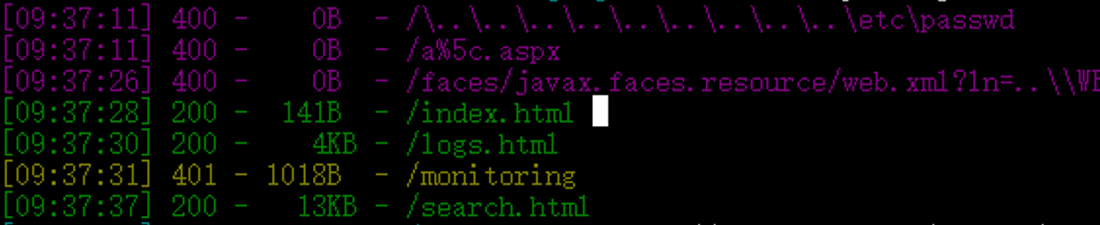
某src之报错页面导致的大量日志信息泄露
0x01 某天下午在看安全小天地资产时候发现了一个状态码为200,返回包却存在报错信息的报错界面。 由于漏洞已经修复,报错信息已经无,请自行脑补,大概就是报错出了一大堆东西,其中有个参数为...
 2022年3月10日 23:36

Apache Struts2(S2-061)远程代码执行漏洞(CVE-2020-17530)
漏洞标题 Apache Struts2(S2-061)远程代码执行漏洞(CVE-2020-17530) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Struts2 会对某些标签属性(比如 id,其他属性有...
2020年11月13日 16:18
linux登录时候提示字符集有问题解决方法_Linux
在本篇文章里小编给大家整理的是一篇关于linux登录时候提示字符集有问题解决方法,有需要的朋友们可以参考下。 字符集报错一直存在 locale: Cannot set LC_CTYPE to default locale: No such fi...
2026年9月19日 11:45
URL Rewrite Module 2.1 URL重写模块规则写法_服务器其它
URL重写模块是IIS的扩展,可作为独立IIS Server的下载下载,并且还预先安装在Windows Azure网站(WAWS)上的任何网站上,供您使用,本教程将指导您完成如何为URL重写模块创建和测试一组重写规则...
2022年12月26日 20:22CVE-2024-3656: Keycloak < 24.0.5 - Broken Access Control
漏洞标题 CVE-2024-3656: Keycloak < 24.0.5 - Broken Access Control 漏洞描述 A flaw was found in Keycloak. Certain endpoints in Keycloak's admin REST API allow low-privilege ...
2024年12月3日 17:36Cartadis Gespage 8.2.1 存在目录遍历漏洞(CVE-2021-33807)
漏洞标题 Cartadis Gespage 8.2.1 存在目录遍历漏洞(CVE-2021-33807) 漏洞描述 Cartadis Gespage 8.2.1版本存在目录遍历漏洞,攻击者可利用此漏洞获取敏感信息。 PoC代码 暂无
2021年2月28日 08:30Citrix ShareFile 存在代码注入漏洞(CVE-2023-24489)
漏洞标题 Citrix ShareFile 存在代码注入漏洞(CVE-2023-24489) 漏洞描述 Citrix旗下多款交付控制器和网关存在RCE漏洞,攻击者在无需身份验证的情况下就可执行任意命令。Citrix ShareFile存在代...
2023年5月11日 15:59CVE-2023-34843: Traggo directory traversal
漏洞标题 CVE-2023-34843: Traggo directory traversal 漏洞描述 CVE-2023-34843 Traggo Server 0.3.0 is vulnerable to directory traversal via a crafted GET reques fofa: "traggo&quo...
2023年3月19日 20:49CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24910: WordPress Transposh Translation <1.0.8 - Cross-Site Scripting 漏洞描述 WordPress Transposh Translation plugin before 1.0.8 contains a reflected cross-si...
2021年6月25日 10:55CVE-2021-44529: Ivanti EPM Cloud Services Appliance Code Injection
漏洞标题 CVE-2021-44529: Ivanti EPM Cloud Services Appliance Code Injection 漏洞描述 Ivanti EPM Cloud Services Appliance (CSA) before version 4.6.0-512 is susceptible to a code inj...
2021年2月25日 15:02CVE-2022-35405: Zoho ManageEngine – Remote Code Execution
漏洞标题 CVE-2022-35405: Zoho ManageEngine - Remote Code Execution 漏洞描述 Zoho ManageEngine Password Manager Pro, PAM 360, and Access Manager Plus are susceptible to unauthentica...
2022年8月16日 17:40CVE-2018-8823: PrestaShop Responsive Mega Menu Module – Remote Code Execution
漏洞标题 CVE-2018-8823: PrestaShop Responsive Mega Menu Module - Remote Code Execution 漏洞描述 The 'Responsive Mega Menu' module for PrestaShop is prone to a remote code...
2018年4月9日 20:15CVE-2017-18487: AdPush < 1.44 - Cross-Site Scripting
漏洞标题 CVE-2017-18487: AdPush < 1.44 - Cross-Site Scripting 漏洞描述 The adsense-plugin (aka Google AdSense) plugin before 1.44 for WordPress has multiple XSS issues. PoC代码
2017年3月19日 06:09CVE-2010-2033: Joomla! Percha Categories Tree 0.6 – Local File Inclusion
漏洞标题 CVE-2010-2033: Joomla! Percha Categories Tree 0.6 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Percha Fields Attach (com_perchafieldsattach) ...
2010年10月16日 20:19CVE-2020-8982: Citrix ShareFile StorageZones <=5.10.x - Arbitrary File Read
漏洞标题 CVE-2020-8982: Citrix ShareFile StorageZones <=5.10.x - Arbitrary File Read 漏洞描述 Citrix ShareFile StorageZones (aka storage zones) Controller versions through at le...
2020年7月31日 14:41CVE-2020-24902: Quixplorer <=2.4.1 - Cross-Site Scripting
漏洞标题 CVE-2020-24902: Quixplorer <=2.4.1 - Cross-Site Scripting 漏洞描述 Quixplorer through 2.4.1 contains a cross-site scripting vulnerability. An attacker can inject arbitr...
2020年2月23日 04:31
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

