
最新发布第39页

CVE-2016-1000136: WordPress heat-trackr 1.0 – Cross-Site Scripting
漏洞标题 CVE-2016-1000136: WordPress heat-trackr 1.0 - Cross-Site Scripting 漏洞描述 WordPress heat-trackr 1.0 contains a cross-site scripting vulnerability via heat-trackr_abtest_...
 2016年4月3日 04:33
CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 – Local File Inclusion
漏洞标题 CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 - Local File Inclusion 漏洞描述 Joomla! Harmis Messenger 1.2.2 is vulnerable to local file inclusion which could give an atta...
2019年5月26日 11:15CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting
漏洞标题 CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting 漏洞描述 Apache ActiveMQ versions 5.0.0 to 5.15.5 are vulnerable to cross-site scripting via the web base...
2018年3月21日 03:54CVE-2018-19518: PHP imap – Remote Command Execution
漏洞标题 CVE-2018-19518: PHP imap - Remote Command Execution 漏洞描述 University of Washington IMAP Toolkit 2007f on UNIX, as used in imap_open() in PHP and other products, launche...
2018年4月9日 23:06CVE-2021-29156: LDAP Injection In OpenAM
漏洞标题 CVE-2021-29156: LDAP Injection In OpenAM 漏洞描述 OpenAM contains an LDAP injection vulnerability. When a user tries to reset his password, they are asked to enter usernam...
2021年7月6日 04:34CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting
漏洞标题 CVE-2022-4897: WordPress BackupBuddy <8.8.3 - Cross Site Scripting 漏洞描述 WordPress BackupBuddy plugin before 8.8.3 contains a cross-site vulnerability. The plugin do...
2022年2月4日 02:54CVE-2017-7269: Windows Server 2003 & IIS 6.0 – Remote Code Execution
漏洞标题 CVE-2017-7269: Windows Server 2003 & IIS 6.0 - Remote Code Execution 漏洞描述 Internet Information Services (IIS) 6.0 in Microsoft Windows Server 2003 R2 contains a bu...
2017年1月7日 11:06CVE-2020-35598: Advanced Comment System 1.0 – Local File Inclusion
漏洞标题 CVE-2020-35598: Advanced Comment System 1.0 - Local File Inclusion 漏洞描述 ACS Advanced Comment System 1.0 is affected by local file inclusion via an advanced_component_s...
2020年8月29日 06:51CVE-2023-27847: PrestaShop xipblog – SQL Injection
漏洞标题 CVE-2023-27847: PrestaShop xipblog - SQL Injection 漏洞描述 In the blog module (xipblog), an anonymous user can perform SQL injection. Even though the module has been patc...
2023年6月23日 23:15CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670)
漏洞标题 CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年5月31日 07:20CVE-2021-4449: ZoomSounds Plugin – Unauthenticated Arbitrary File Upload
漏洞标题 CVE-2021-4449: ZoomSounds Plugin - Unauthenticated Arbitrary File Upload 漏洞描述 ZoomSounds plugin for WordPress contains a file upload vulnerability in savepng.php PoC代...
2021年6月14日 22:02CVE-2022-21371: Oracle WebLogic Server Local File Inclusion
漏洞标题 CVE-2022-21371: Oracle WebLogic Server Local File Inclusion 漏洞描述 An easily exploitable local file inclusion vulnerability allows unauthenticated attackers with network...
2022年7月1日 11:47
隐患自查 – 关键信息基础设施安全保护 – hvv面试题
护网前防守方的准备工作: 护网前期自查工作清单: 互联网暴露自查: 护网保障资产梳理: 全面基础安全自查: 业务系统风险缝隙: 内部账号安全审计: 安全能力缺陷补充: 资产表的重要性及其作...

 2022年6月29日 17:53
CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the key and redi...
2025年9月8日 14:30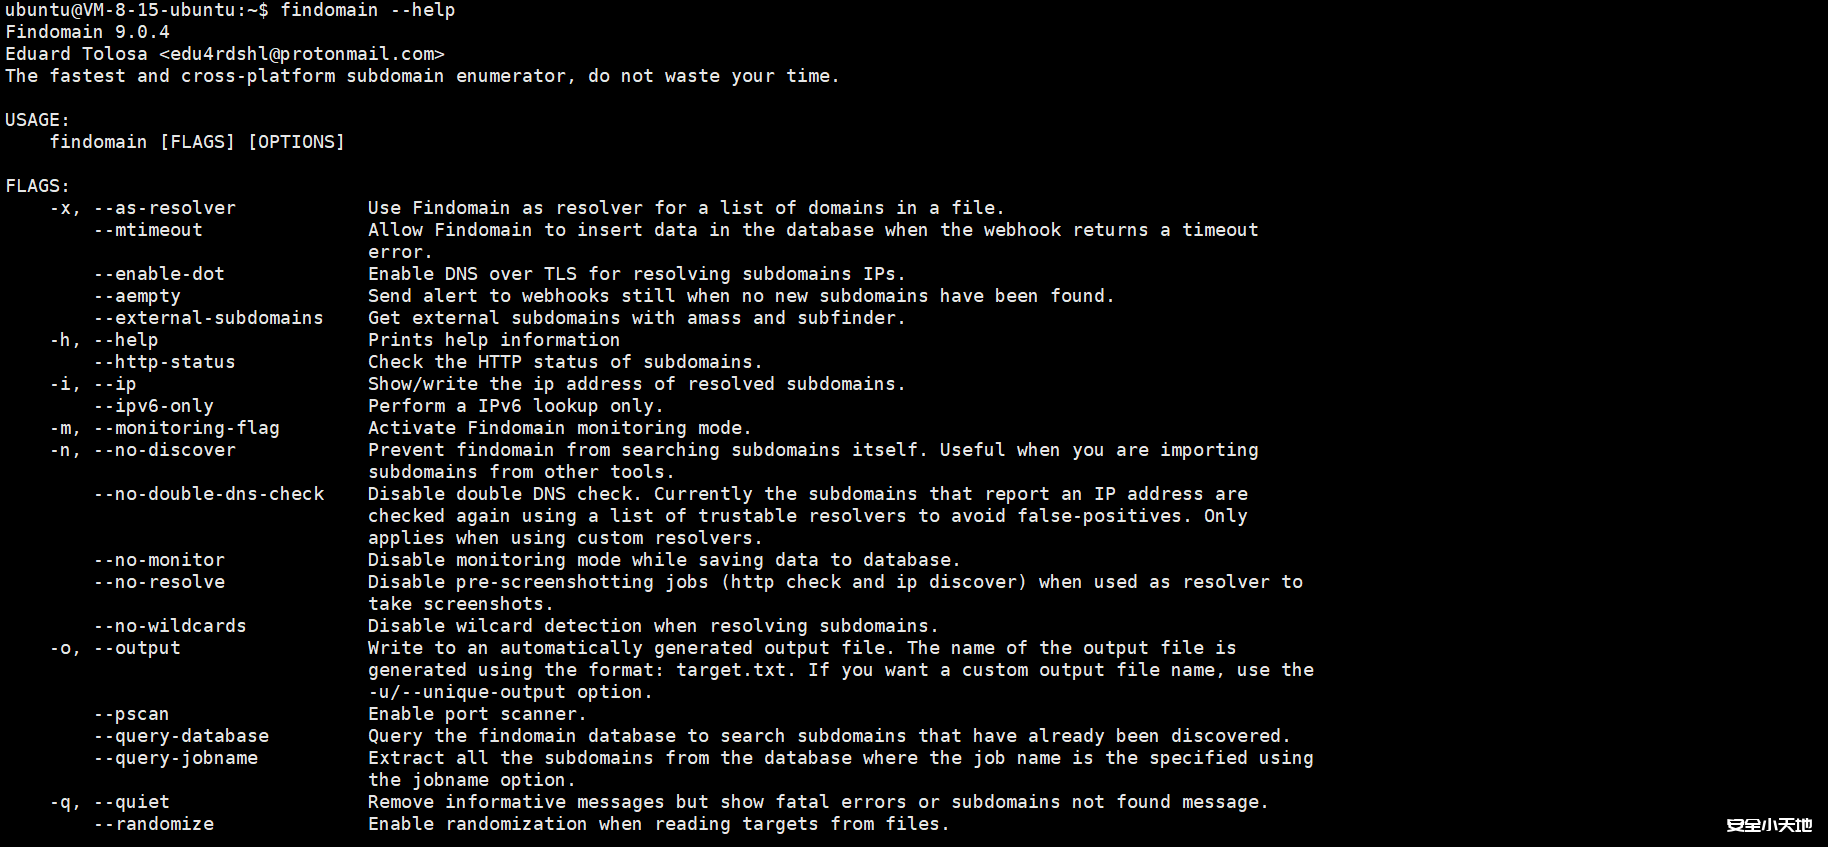
Finddomain 最快且跨平台的子域枚举器
项目介绍 最快、完整的域识别解决方案。支持屏幕截图、端口扫描、HTTP检查、从其他工具导入数据、子域监控、通过Discord、Slack和Telegram发出警报、多个来源API密钥等等。 地址:http://github...
2026年3月15日 12:27CVE-2017-1000163: Phoenix Framework – Open Redirect
漏洞标题 CVE-2017-1000163: Phoenix Framework - Open Redirect 漏洞描述 Phoenix Framework versions 1.0.0 through 1.0.4, 1.1.0 through 1.1.6, 1.2.0, 1.2.2 and 1.3.0-rc.0 contain an op...
2017年8月22日 15:30
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

