
最新发布第408页

CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure
漏洞标题 CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure 漏洞描述 BackWPup WordPress plugin < 4.0.4 contains a directory listing vulnerability caused by la...
 2023年11月15日 08:46
CVE-2022-0781: WordPress Nirweb Support <2.8.2 - SQL Injection
漏洞标题 CVE-2022-0781: WordPress Nirweb Support <2.8.2 - SQL Injection 漏洞描述 WordPress Nirweb support plugin before 2.8.2 contains a SQL injection vulnerability. The plugin ...
2022年9月2日 02:00
Linux dirname命令的具体使用_Linux
这篇文章主要介绍了Linux dirname命令的具体使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 01. 命令概述 dirn...
2024年4月21日 20:06
edusrc漏洞挖掘常见思路
来源:https://xz.aliyun.com/news/91859 注:本文分享内容仅用于网络安全技术讨论,切勿用于违法途径!!! 初入 src,大部分新手都会选择教育 src 去作为入门,随着网络安全的兴起,各大高校...

 2026年4月7日 21:49
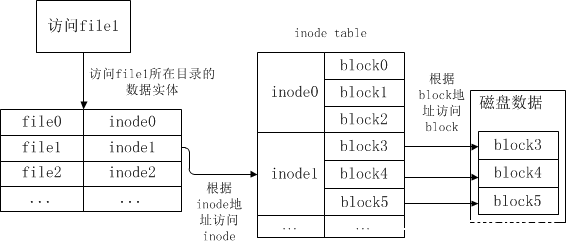
详解Linux索引节点inode_Linux
这篇文章主要介绍了Linux索引节点inode的相关资料,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 1.inode简介 理解inode,要从文件储存说起。文件储存在硬盘上,硬盘的最小存储单位...
2023年7月1日 20:29CVE-2020-14750: Oracle WebLogic Server – Remote Command Execution
漏洞标题 CVE-2020-14750: Oracle WebLogic Server - Remote Command Execution 漏洞描述 Oracle WebLogic Server 10.3.6.0.0, 12.1.3.0.0, 12.2.1.3.0, 12.2.1.4.0 and 14.1.1.0.0 is suscepti...
2020年9月9日 08:33CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload 漏洞描述 WordPress Backup Guard plugin before 1.6.0 is susceptible to authenticated a...
2021年10月8日 09:54Artica Pandora FMS未授权访问(CVE-2020-8497)
漏洞标题 Artica Pandora FMS未授权访问(CVE-2020-8497) 漏洞描述 Artica Pandora FMS是西班牙Artica公司的一套监控系统,在 Artica Pandora FMS 到 7.42中,未经身份验证的攻击者可以读取聊天...
2020年7月18日 05:17CVE-2024-21683: Atlassian Confluence Data Center and Server – Remote Code Execution
漏洞标题 CVE-2024-21683: Atlassian Confluence Data Center and Server - Remote Code Execution 漏洞描述 Detects a Remote Code Execution vulnerability in Confluence Data Center and Se...
2024年5月22日 05:50CVE-2022-1906: WordPress Copyright Proof <=4.16 - Cross-Site-Scripting
漏洞标题 CVE-2022-1906: WordPress Copyright Proof <=4.16 - Cross-Site-Scripting 漏洞描述 WordPress Copyright Proof plugin 4.16 and prior contains a cross-site scripting vulnerab...
2022年6月21日 21:27CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059
漏洞标题 CVE-2019-0230: Apache Struts <=2.5.20 - Remote Code Execution S2-059 漏洞描述 Apache Struts 2.0.0 to 2.5.20 forced double OGNL evaluation when evaluated on raw user inp...
2019年10月19日 15:06CVE-2025-44136: MapTiler Tileserver-php v2.0 – Unauthenticated XSS
漏洞标题 CVE-2025-44136: MapTiler Tileserver-php v2.0 - Unauthenticated XSS 漏洞描述 MapTiler Tileserver-php v2.0 contains a reflected XSS caused by unencoded reflection of the GET...
2025年3月3日 10:36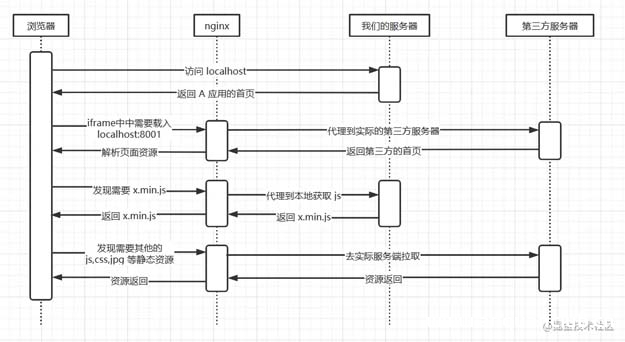
nginx 解决跨域问题嵌入第三方页面_nginx
本文主要介绍了nginx 解决跨域问题嵌入第三方页面,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录前言困难跨域定义nginx 的特性反向代理动静分离尝...
2022年6月23日 08:41CVE-2023-42442: JumpServer > 3.6.4 – Information Disclosure
漏洞标题 CVE-2023-42442: JumpServer > 3.6.4 - Information Disclosure 漏洞描述 JumpServer is an open source bastion host and a professional operation and maintenance security aud...
2023年7月27日 19:40CVE-2020-11455: LimeSurvey 4.1.11 – Local File Inclusion
漏洞标题 CVE-2020-11455: LimeSurvey 4.1.11 - Local File Inclusion 漏洞描述 LimeSurvey before 4.1.12+200324 is vulnerable to local file inclusion because it contains a path traversa...
2020年7月17日 04:43CVE-2021-34621: WordPress ProfilePress 3.0.0-3.1.3 – Admin User Creation Weakness
漏洞标题 CVE-2021-34621: WordPress ProfilePress 3.0.0-3.1.3 - Admin User Creation Weakness 漏洞描述 ProfilePress WordPress plugin is susceptible to a vulnerability in the user regi...
2021年8月17日 05:58
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

